



Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

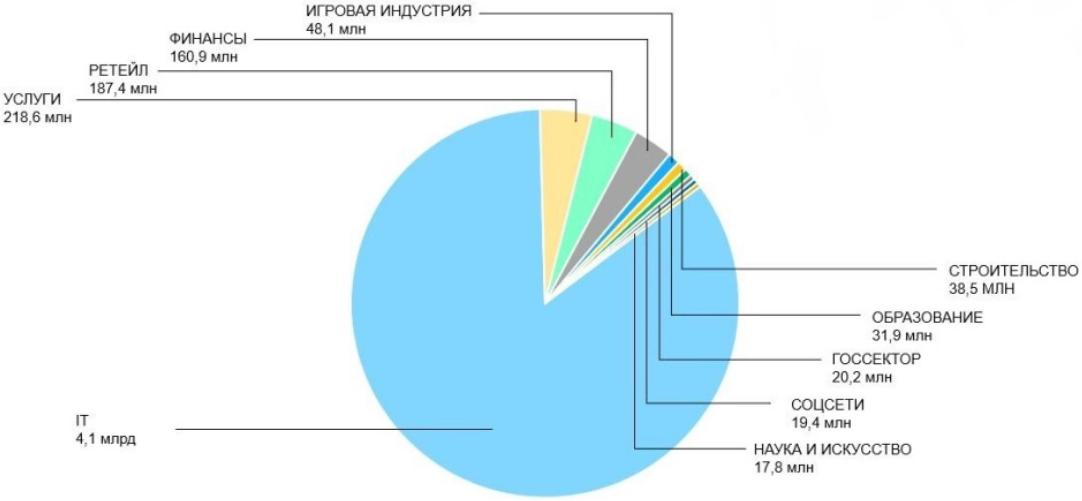
По данным ГК «Солар», в период с января по ноябрь 2023 года от утечек пострадали 385 российских организаций. В открытый доступ попало 103,4 Тбайт данных, в том числе 220 млн телефонных номеров — в 1,5 раза больше, чем численность населения РФ.

Подавляющее большинство инцидентов — это утечки структурированных данных (базы клиентов, сотрудников, пользователей сайтов и сервисов), однако их вклад в общий объем скомпрометированной информации составил менее 1%. Основной массив был похищен в результате восьми целевых атак, авторам которых удалось добраться до внутренних документов компаний.

В паблик суммарно попало 4,8 млрд строк данных; 78 украденных баз оказались крупными, более чем на 1 млн записей. По масштабам потерь, по оценке «Солара», всех затмила система бронирования авиабилетов Leonardo.


В слитых базах специалисты Solar AURA совокупно обнаружили более 220 млн номеров телефона и 142 млн адресов имейл.

Были также проанализированы свыше 338 млн учеток для доступа к 10 тыс. различным сервисам, которые утекли в Сеть в период с января по апрель. Среди них исследователи обнаружили логины и пароли 134 тыс. клиентов российских банков, 978 тыс. пользователей соцсетей и 888 тыс. пользователей популярных почтовых служб.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru