



Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

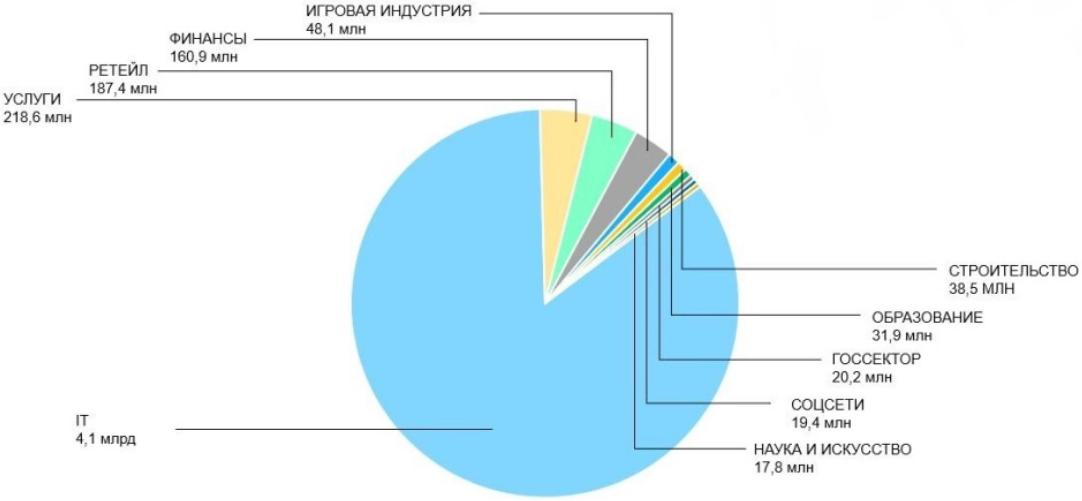
По данным ГК «Солар», в период с января по ноябрь 2023 года от утечек пострадали 385 российских организаций. В открытый доступ попало 103,4 Тбайт данных, в том числе 220 млн телефонных номеров — в 1,5 раза больше, чем численность населения РФ.

Подавляющее большинство инцидентов — это утечки структурированных данных (базы клиентов, сотрудников, пользователей сайтов и сервисов), однако их вклад в общий объем скомпрометированной информации составил менее 1%. Основной массив был похищен в результате восьми целевых атак, авторам которых удалось добраться до внутренних документов компаний.

В паблик суммарно попало 4,8 млрд строк данных; 78 украденных баз оказались крупными, более чем на 1 млн записей. По масштабам потерь, по оценке «Солара», всех затмила система бронирования авиабилетов Leonardo.


В слитых базах специалисты Solar AURA совокупно обнаружили более 220 млн номеров телефона и 142 млн адресов имейл.

Были также проанализированы свыше 338 млн учеток для доступа к 10 тыс. различным сервисам, которые утекли в Сеть в период с января по апрель. Среди них исследователи обнаружили логины и пароли 134 тыс. клиентов российских банков, 978 тыс. пользователей соцсетей и 888 тыс. пользователей популярных почтовых служб.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru