



Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

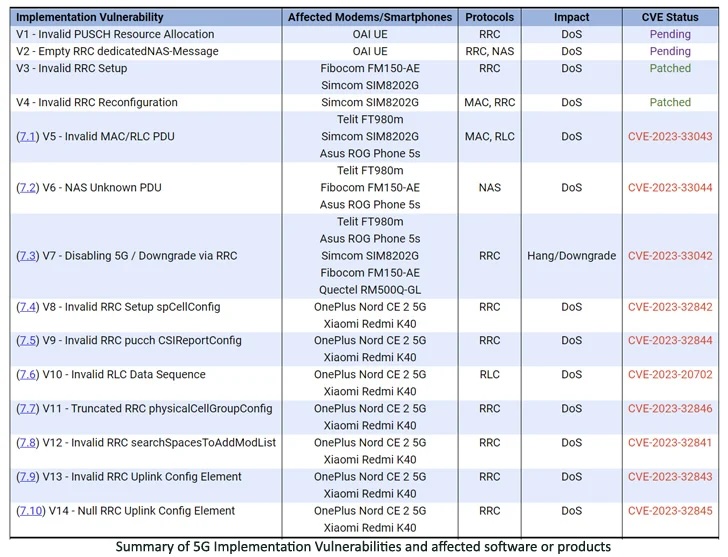
Больше десяти уязвимостей, объединённых под именем 5Ghoul, затрагивают прошивку 5G-модемов от крупных производителей вроде MediaTek и Qualcomm. Эти бреши угрожают не только USB- и IoT-модемам, но и сотням смартфонов на Android и iOS.

Из 14 выявленных уязвимостей десять затрагивают 5G-модемы MediaTek и Qualcomm, три получили высокую степень риска. Исследователи из команды ASSET (Automated Systems SEcuriTy), обнаружившие эти проблемы, пишут в отчёте:

«5Ghoul можно использовать для запуска кибератак, которые приведут к разрыву соединений, а также зависаниям, требующим ручной перезагрузки или даунгрейда с 5G до 4G».

Такого рода атаки, по словам специалистов, угрожают 714 моделям смартфонов от 24 производителей, включая Vivo, Xiaomi, OPPO, Samsung, Honor, Motorola, realme, OnePlus, Huawei, ZTE, Asus, Sony, Meizu, Nokia, Apple и Google.

К слову, ранее ASSET сообщала об уязвимостях BrakTooth и SweynTooth. Обе также были проблемой для Bluetooth-девайсов.

Что касается 5Ghoul, в этом случае задача атакующего — обманом заставить смартфон (или любое другое устройство с поддержкой 5G) подключиться к вредоносной базовой станции.

Демонстрацию работы эксплойта для 5Ghoul исследователи записали на видео:


«Злоумышленнику не надо знать какой-либо конфиденциальной информации об устройстве жертвы или данных сим-карты, чтобы завершить регистрацию в сети NAS», — объясняют эксперты.

«Единственное, что понадобится, — выдать себя за легитимную базовую станцию, используя параметры подключения известной вышки сотовой связи».


В проведении атаки могут помочь приложения вроде Cellular-Pro, определяющие показания индикатора относительной мощности сигнала (RSSI) и способные заставить целевой девайс подключится к вредоносной станции.

Из 14 выявленных брешей наибольший интерес вызывает CVE-2023-33042, позволяющая злоумышленнику в пределах радиосигнала совершить даунгрейд 5G или провести DoS-атаку с помощью специально подготовленного фрейма Radio Resource Control (RRC).


В настоящий момент доступны патчи от MediaTek и Qualcomm для 12 из 14 уязвимостей.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru