



RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

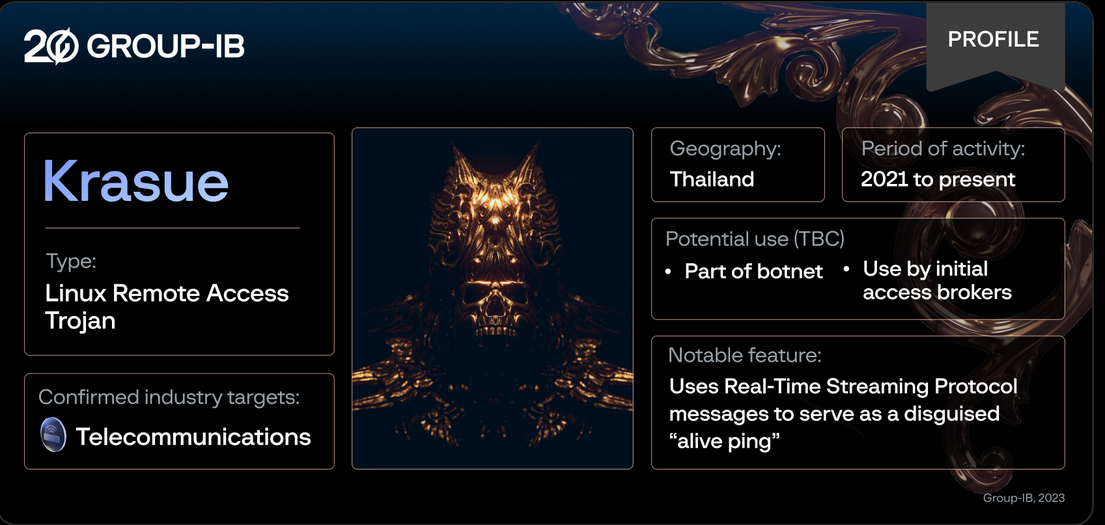
Основной задачей Linux-трояна, которого в Group-IB нарекли Krasue, является поддержание удаленного доступа к зараженному хосту. Постоянное присутствие и скрытность ему обеспечивают руткиты, заточенные под разные версии ядра ОС.

Каким образом вредонос попадает в систему, доподлинно неизвестно; это может быть эксплойт, брутфорс или загрузка под видом легитимного софта. Эксперты не исключают, что RAT-троян развертывается как часть ботнета или продается как услуга первоначального доступа к чужим сетям.

Анализ показал, что в бинарник Krasue встроены семь вариантов руткита режима ядра, совместимого с Linux веток 2.6.x и 3.10.x. Такой выбор, вероятно, обусловлен тем, что современная EDR-сзащита редко распространяется на столь почтенные Linux-серверы.

Сам руткит оказался производным трех opensource-проектов: Diamorphine, Suterusu, and Rooty. По исходникам он также схож с руткитом другого Linux-зловреда — XorDdos.

Для маскировки вредоносный модуль ядра Linux выдает себя за неподписанный драйвер VMware (в описании значится имя VMware User Mode Helper). Зловред умеет перехватывать системные вызовы kill(), ставить хуки на связанные с сетью функции, скрывать свои файлы и папки, процессы, порты.

В код Krasue вшиты девять IP-адресов C2; один из них использует порт 554, на котором обычно работает RTSP-служба. Как оказалось, сообщения RTSP вредоносу нужны для маскировки пакетов проверки активности, и это его визитная карточка.

Для шифрования C2-коммуникаций используется AES-CBC со статическим ключом (22 32 A4 98 A1 4F 2E 44 CF 55 93 B7 91 59 BE A6). По команде вредонос умеет назначать текущий C2-адрес основным, передавать информацию о своем статусе, выполненных действиях и проблемах, а также завершать свой процесс (команда «god die»).

Первые образцы Krasue были загружены для проверки на VirusTotal в 2021 году. Атаки с его использованием в основном нацелены на телеком-сектор Таиланда.

Подпишитесь на новости

Штрафы за распространение экстремистских материалов могут вырасти до 2 млн

Госдума приняла в первом чтении правительственный законопроект о повышении штрафов сразу по 29 статьям КоАП. Сильнее всего вырастут санкции за производство и распространение экстремистских материалов: для граждан штраф увеличится с 1-3 тыс. до 50-100 тыс. рублей, для юрлиц с 0,1-1 млн до 0,8-2 млн рублей.

Ход голосования описывают «Ведомости». Законопроект поддержали 363 депутата: «Единая Россия», ЛДПР, «Справедливая Россия» и депутаты вне фракций.

Против проголосовали 18 депутатов «Новых людей», 36 депутатов КПРФ воздержались. Председатель Госдумы Вячеслав Володин связал ужесточение с обеспечением общественного порядка и безопасности.

Изменения касаются и правил проведения публичных мероприятий. За нарушение порядка проведения митинга граждане будут платить 15-20 тыс. рублей вместо 10-20 тыс., юрлица до 200 тыс. рублей.

Штраф за организацию митинга или пикета без уведомления властей для граждан вырастет с 20-30 тыс. до 30-50 тыс. рублей, для юрлиц с 70-200 тыс. до 130-370 тыс. рублей.

Повышаются штрафы и за бытовые нарушения. По данным «Выберу.ру», курение в запрещенном месте может обойтись в 3 тыс. рублей, а проживание без регистрации в 10 тыс. рублей.

Правительство внесло законопроект в Госдуму этой осенью. После повышения штрафов бюджет может получать дополнительно до 5 млрд рублей. Чтобы закон вступил в силу, его должны принять во втором и третьем чтениях, одобрить в Совете Федерации и подписать президенту.

RSS: Новости на портале Anti-Malware.ru