



Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Как сообщили в Microsoft, все пользователи Windows 10 (включая домашних) смогут платить за дополнительные три года обновлений, устраняющих уязвимости в системе. Эта программа известна как Extended Security Updates (ESU).

Напомним, поддержка операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

Финальным релизом этой версии ОС станет Windows 10 22H2. Стоит отметить, что отдельные устройства на Windows 10, установленные, например, в медицинских учреждениях и на промышленных предприятиях, продолжат получать патчи и после октября 2025-го.

Microsoft советует системным администраторам, компьютеры которых сидят на «десятке», либо обновиться до Windows 11, либо платить за дополнительный период патчинга.

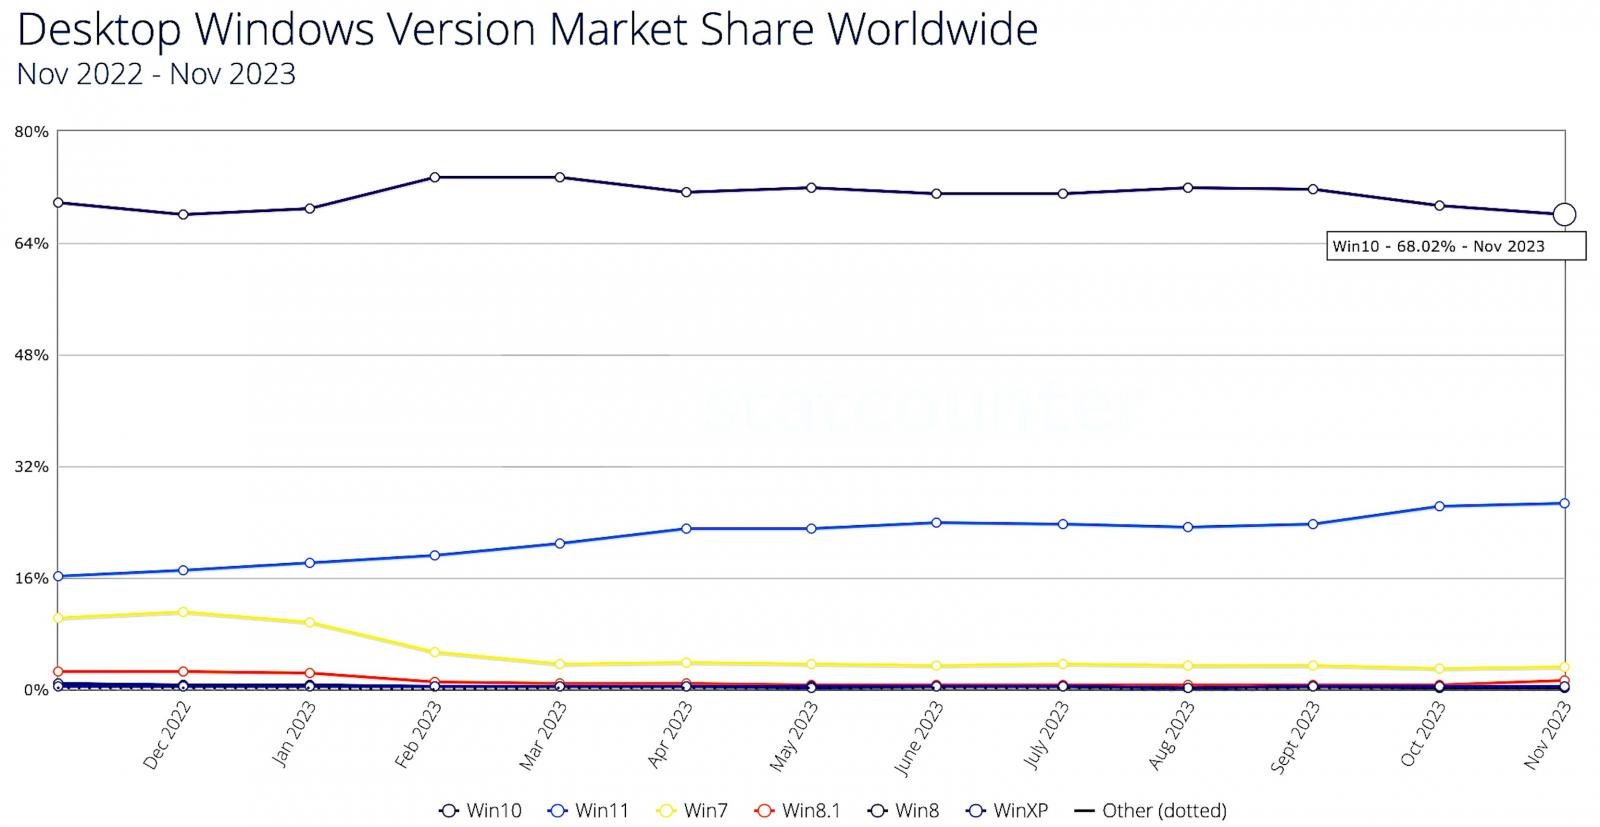
Согласно данным Statcounter Global Stats, 68% Windows-устройств по всему миру до сих пор используют 10-ю версию. Windows 11 на сегодняшний день занимает всего 26%.

«Само собой, мы в первую очередь рекомендуем перейти на Windows 11, однако понимаем, что иногда есть обстоятельства, которые мешают это сделать до даты окончания поддержки Windows 10. Именно поэтому мы предлагаем программу Extended Security Updates, благодаря которой вы сможете получать обновления ещё три года», — отмечает Джейсон Лезнек из Microsoft.

Корпорация из Редмонда обещает, что актуальные цены и условия будут доступны ближе к октябрю 2025 года.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru