



Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Специалисты Check Point выявили вектор «принудительной аутентификации», с помощью которого злоумышленники могут слить токены NT LAN Manager (NTLM) пользователя Windows.

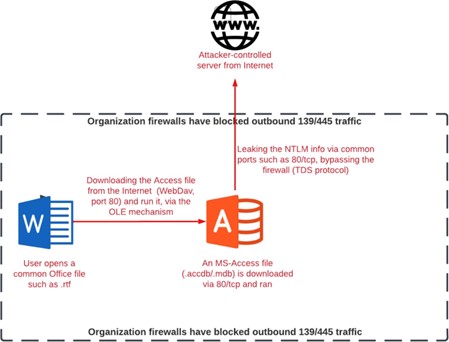
Для эксплуатации описанного метода жертве достаточно отправить специально подготовленный файл в формате Microsoft Access. В сущности, используется легитимная функциональность в системе управления БД, позволяющая привязываться к внешним данным (например, удалённой таблице SQL).

«Атакующие могут задействовать эти возможности для автоматической привязки токенов NTLM пользователя к любому серверу, находящемуся под контролем киберпреступников. Для этого подойдёт любой TCP-порт (например, 80)», — пишут в отчёте эксперты Check Point.

«Атаку можно запустить, заставив целевого пользователя открыть файл .accdb или .mdb. Более того, может сработать и файл в формате Office — rtf».

Как отметили исследователи, функция связанных таблиц в Access способствует утечке хешей NTLM через файл .accdb с ссылкой на сторонний SQL-сервер. Для слива используется механизм Object Linking and Embedding (OLE).

В результате злоумышленники могут настроить сервер, слушающий порт 80, и поместить его IP-адрес в поле «server alias». Потом жертве отправляется файл БД со связанной таблицей.

Если пользователь попадётся на уловку, его клиент соединится с сервером атакующего, а последний сможет запустить процесс аутентификации с целевым NTLM-сервером в той же организации.

Вредоносной сервер получает запрос, передаёт его жертве, а затем принимает валидный ответ.


Напомним, в прошлом месяце Microsoft сообщила о планах отказаться от набора протоколов сетевой аутентификации NTLM (NT LAN Manager) в будущих релизах Windows 11.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru