



Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Специалисты Check Point выявили вектор «принудительной аутентификации», с помощью которого злоумышленники могут слить токены NT LAN Manager (NTLM) пользователя Windows.

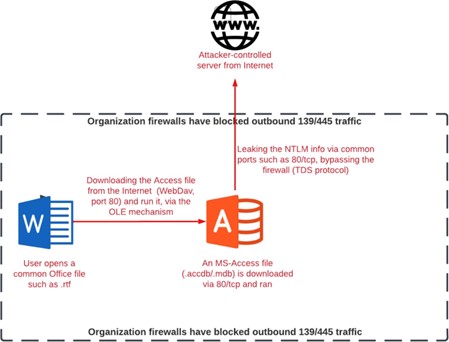
Для эксплуатации описанного метода жертве достаточно отправить специально подготовленный файл в формате Microsoft Access. В сущности, используется легитимная функциональность в системе управления БД, позволяющая привязываться к внешним данным (например, удалённой таблице SQL).

«Атакующие могут задействовать эти возможности для автоматической привязки токенов NTLM пользователя к любому серверу, находящемуся под контролем киберпреступников. Для этого подойдёт любой TCP-порт (например, 80)», — пишут в отчёте эксперты Check Point.

«Атаку можно запустить, заставив целевого пользователя открыть файл .accdb или .mdb. Более того, может сработать и файл в формате Office — rtf».

Как отметили исследователи, функция связанных таблиц в Access способствует утечке хешей NTLM через файл .accdb с ссылкой на сторонний SQL-сервер. Для слива используется механизм Object Linking and Embedding (OLE).

В результате злоумышленники могут настроить сервер, слушающий порт 80, и поместить его IP-адрес в поле «server alias». Потом жертве отправляется файл БД со связанной таблицей.

Если пользователь попадётся на уловку, его клиент соединится с сервером атакующего, а последний сможет запустить процесс аутентификации с целевым NTLM-сервером в той же организации.

Вредоносной сервер получает запрос, передаёт его жертве, а затем принимает валидный ответ.


Напомним, в прошлом месяце Microsoft сообщила о планах отказаться от набора протоколов сетевой аутентификации NTLM (NT LAN Manager) в будущих релизах Windows 11.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru