



Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Специалисты Check Point выявили вектор «принудительной аутентификации», с помощью которого злоумышленники могут слить токены NT LAN Manager (NTLM) пользователя Windows.

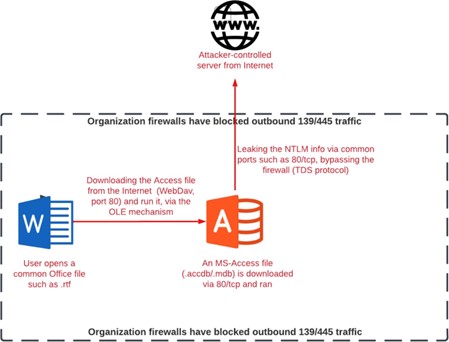
Для эксплуатации описанного метода жертве достаточно отправить специально подготовленный файл в формате Microsoft Access. В сущности, используется легитимная функциональность в системе управления БД, позволяющая привязываться к внешним данным (например, удалённой таблице SQL).

«Атакующие могут задействовать эти возможности для автоматической привязки токенов NTLM пользователя к любому серверу, находящемуся под контролем киберпреступников. Для этого подойдёт любой TCP-порт (например, 80)», — пишут в отчёте эксперты Check Point.

«Атаку можно запустить, заставив целевого пользователя открыть файл .accdb или .mdb. Более того, может сработать и файл в формате Office — rtf».

Как отметили исследователи, функция связанных таблиц в Access способствует утечке хешей NTLM через файл .accdb с ссылкой на сторонний SQL-сервер. Для слива используется механизм Object Linking and Embedding (OLE).

В результате злоумышленники могут настроить сервер, слушающий порт 80, и поместить его IP-адрес в поле «server alias». Потом жертве отправляется файл БД со связанной таблицей.

Если пользователь попадётся на уловку, его клиент соединится с сервером атакующего, а последний сможет запустить процесс аутентификации с целевым NTLM-сервером в той же организации.

Вредоносной сервер получает запрос, передаёт его жертве, а затем принимает валидный ответ.


Напомним, в прошлом месяце Microsoft сообщила о планах отказаться от набора протоколов сетевой аутентификации NTLM (NT LAN Manager) в будущих релизах Windows 11.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru