



Мошенники с телеграм-ботом ищут Мамонтов на российских маркетплейсах

Мошенники с телеграм-ботом ищут Мамонтов на российских маркетплейсах

Мошенники с телеграм-ботом ищут Мамонтов на российских маркетплейсах

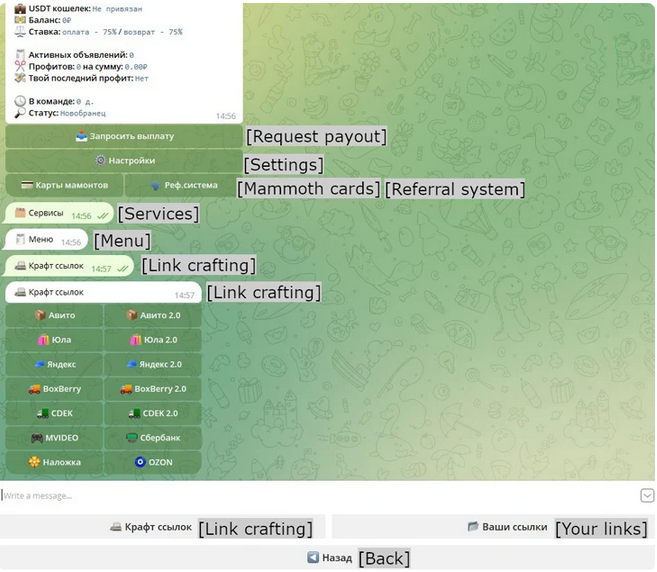
Исследователям из ESET удалось внедриться в сообщество мошенников, практикующих схему «Мамонт», изучить их переписку и внутреннюю документацию, а также исходники используемого ими телеграм-бота, получившего кодовое имя Telekopye.

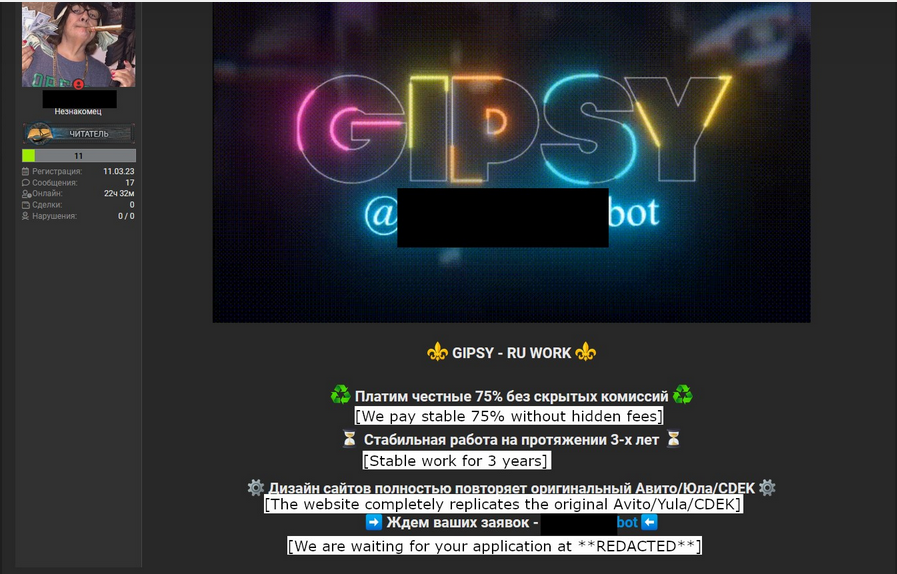
С этой целью экспертам пришлось откликнуться на одно из объявлений, с помощью которых Gipsy Team (владельцы фишингового тулкита Telekopye) вербует «неандертальцев» для охоты на «мамонтов». Новобранцев приглашают в телеграм-канал для общения с коллегами по цеху и отслеживания транзакций.


Проникнув в одну из групп «неандертальцев», исследователи удостоверились в том, что все операции «Мамонт» проводятся с четким распределением ролей. По преследуемой цели сценарии обмана разделяются на три типа:

  • потенциальную жертву («мамонта») убеждают купить несуществующий товар и ввести платежные реквизиты на фишинговой странице, созданной с помощью Telekopye;
  • фейковый покупатель предлагает продавцу («мамонту») пройти по фишинговой ссылке, чтобы получить плату за товар;
  • мнимый возврат денег (применяется «неандертальскими» продавцами и покупателями в индивидуальном порядке).


Мошенникам, играющим роль продавца, рекомендуют запастись дополнительными фото «товара» на тот случай, если покупателя заинтересуют подробности. Когда такие картинки скачиваются из интернета, их советуют редактировать, чтобы затруднить поиск.

Как вариант, «неандерталец» может избрать мишенью тех, кто хочет снять жилье. Под такой «товар» создаются специальные сайты со списками; «мамонтов» просят внести аванс, перейдя по ссылке на фишинговую страницу.

Для составления списков пригодного для аренды жилья злоумышленник связывается с законными владельцами, проявляет интерес и путем расспросов собирает нужную информацию. На мошенническом сайте цена обычно на 20% ниже рыночной.

Роль покупателя требует тщательной подготовки. Чтобы добиться успеха, «неандерталец» должен учитывать пол, возраст, опыт своей мишени на рынке, ее рейтинг, отзывы, число успешных сделок.

Для сбора такой информации зачастую используются специализированные программы (веб-скрейперы). В арсенале «неандертальцев» замечены также средства анонимизации: VPN, прокси-серверы, Tor.

Если «мамонт»-продавец заупрямится и захочет встретиться, чтобы получить деньги или отдать товар, ему скажут, что это невозможно (ехать слишком далеко, нарисовалась срочная командировка и т.п.), но при этом продолжат проявлять заинтересованность в покупке.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru