



Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

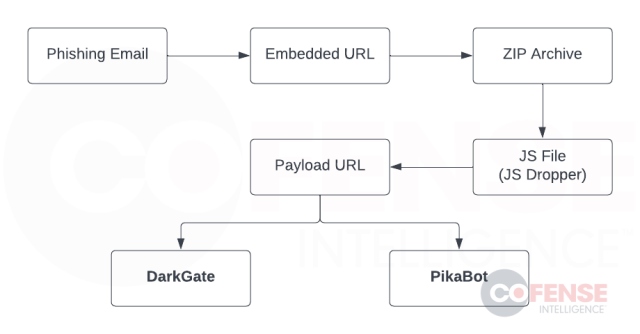
ИБ-компания Cofense предупреждает о вредоносных имейл-рассылках, нацеленных на засев троянов DarkGate и PikaBot. Поддельные письма замаскированы под продолжение переписки, цепочка заражения схожа с той, что использовал QakBot.

По данным экспертов, выявленная кампания стартовала спустя месяц после уничтожения инфраструктуры QakBot, он же QBot и Pinkslip, и продолжается до сих пор. Вначале злоумышленники раздавали DarkGate, в октябре переключились на PikaBot.

Вредоносные сообщения рассылаются массово; вставленная в тело письма ссылка указывает на ZIP-файл. Примечательно, что такие URL, как и в случае с QakBot, позволяют ограничить доступ на загрузку: к примеру, вредоносный архив отдается только тем, кто использует Google Chrome и находится в США.


В архивном файле скрывается JavaScript-загрузчик, который обращается к другой веб-странице и скачивает PikaBot или DarkGate.


Как вариант, авторы атаки могут использовать загрузчик VBS, LNK или Excel-DNA. В последнем случае целевого зловреда получает и запускает модифицированный файл надстройки Excel (XLL).

И DarkGate, и PikaBot обладают функциями загрузчика, и заражение может повлечь развертывание криптомайнера, инструментов разведки, шифровальщика либо другого вредоноса, на котором остановился выбор автора атаки.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru