



В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

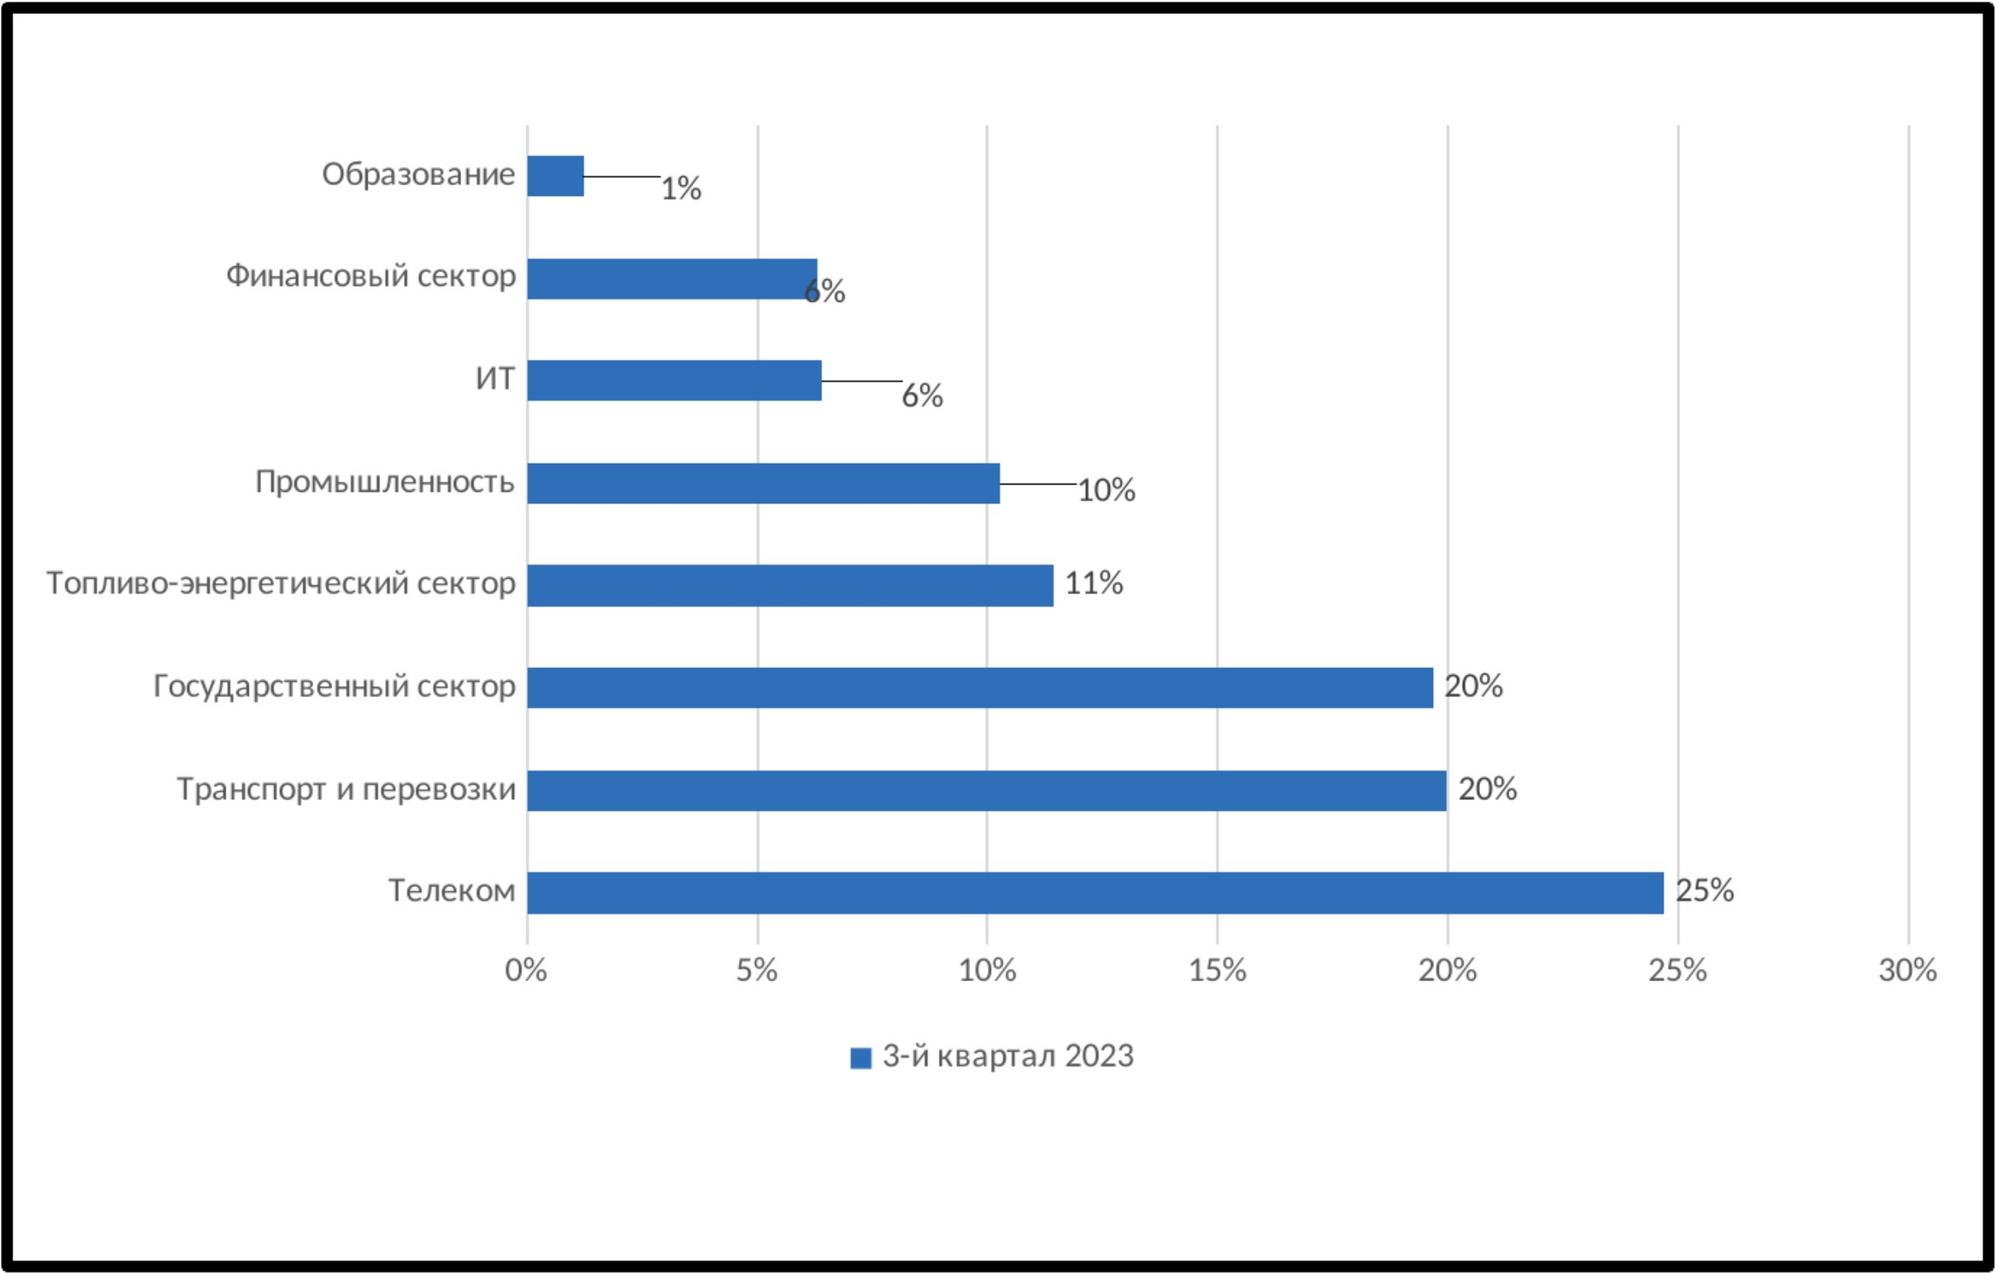
Группа компаний «Гарда» опубликовала статистику по DDoS-атакам по итогам III квартала, на сей раз в разделении по отраслям. В России наибольшее количество таких инцидентов было зафиксировано в сетях телеком-провайдеров.

Второе место по этому показателю заняла сфера транспорта и перевозок, сравнявшись с госсектором. Из примечательных DDoS-событий в этой вертикали аналитики отметили сентябрьскую атаку на систему бронирования авиабилетов Leonardo, нарушившую работу аэропортов.


«На самом деле целью являются не сами операторы, а их клиенты, так как многие из них доверяют защиту своим интернет провайдерам, — комментирует атаки на телеком Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис». — Вообще атаку на клиента довольно трудно отличить от виртуального нападения на самого провайдера. Безусловно, хакеры нацеливают свои атаки на более широкие аудитории, поэтому телеком-операторы в первую очередь должны думать о защите от DDoS».

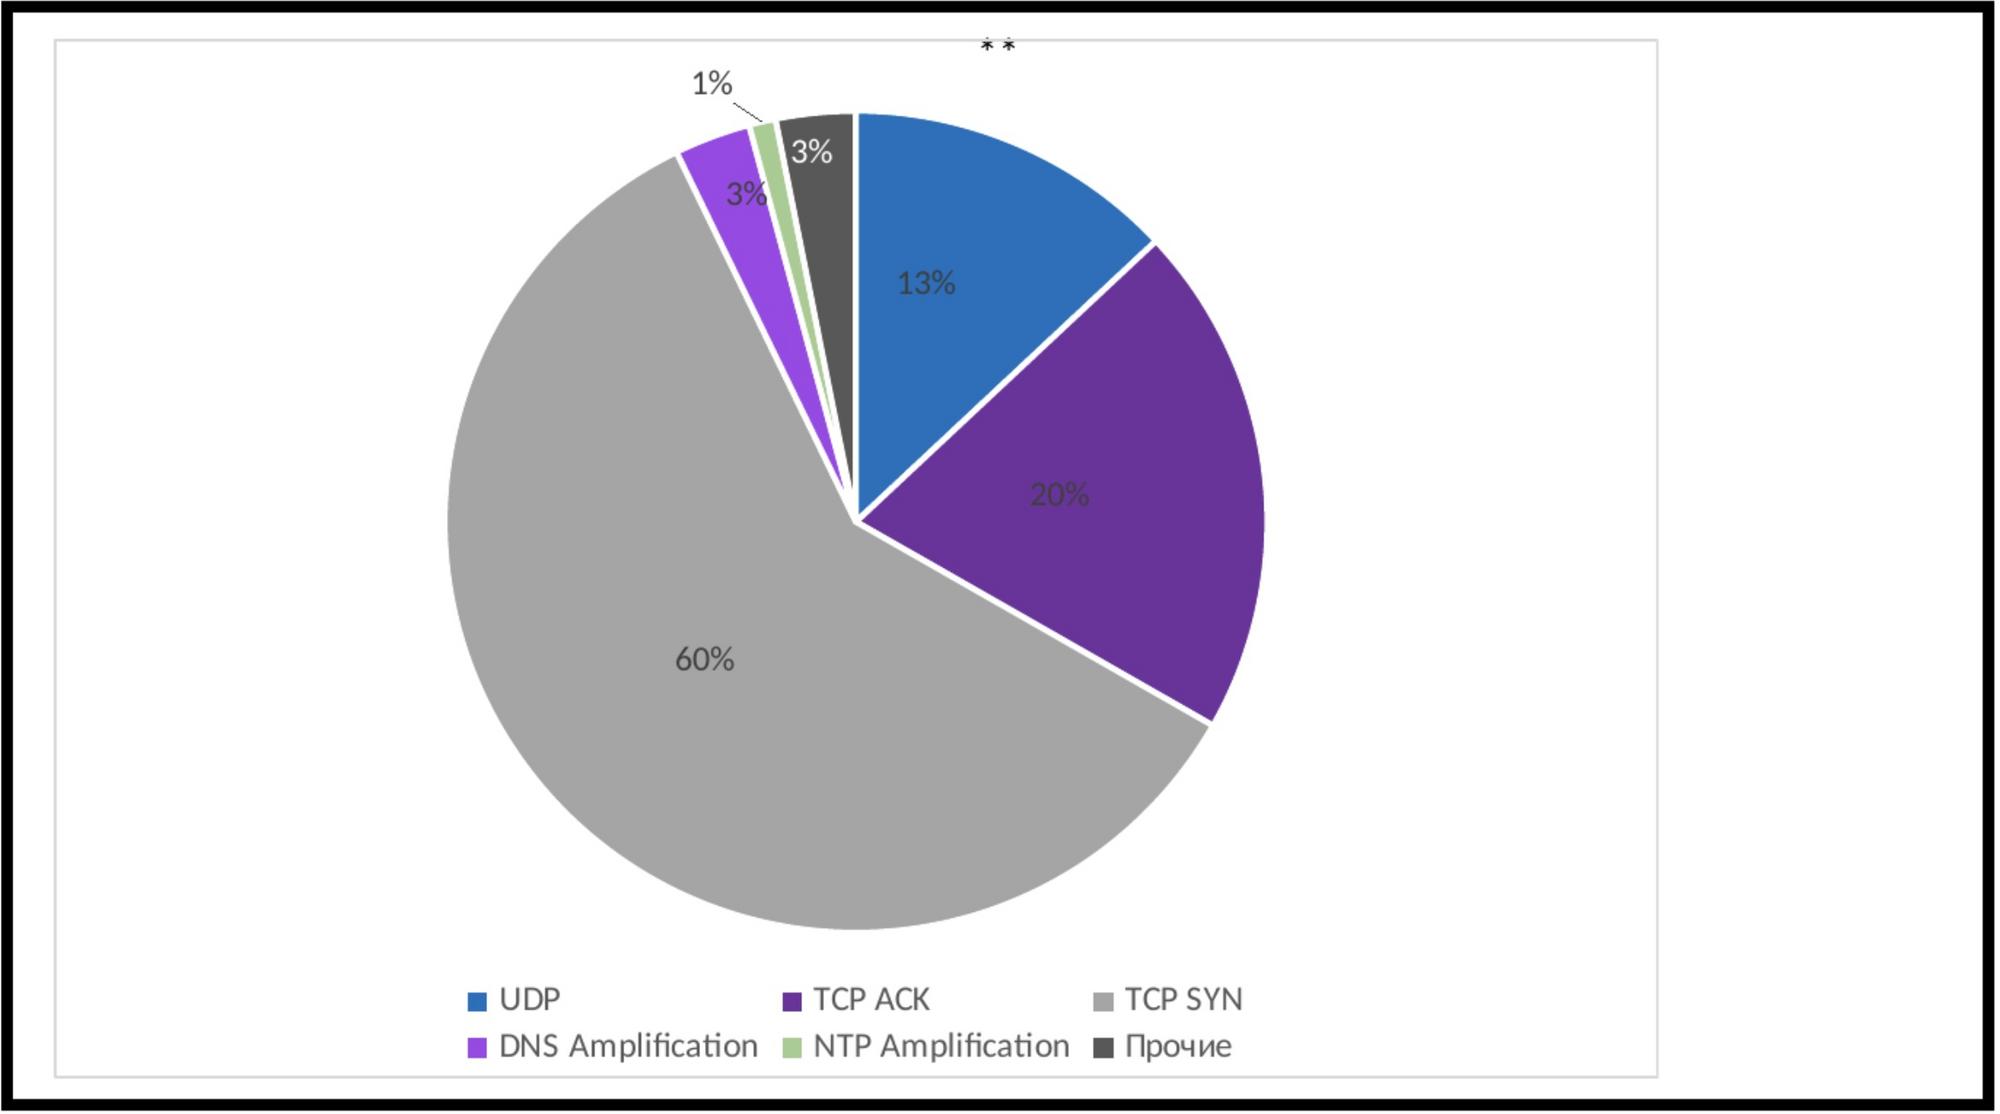
Из техник DDoS наиболее часто, по данным «Гарда», использовался TCP SYN flood, в сравнении со II кварталом его вклад в общий объем атак значительно возрос. Доля UDP-флуда снизилась в два раза, атак с DNS- и NTP-плечом (по методу отражения и усиления мусорного потока) тоже стало меньше.

Аналитики также отметили учащение атак на сервисы. Злоумышленники впервые опробовали технику HTTP/2 Rapid Reset, позволяющую создать внушительный поток запросов.


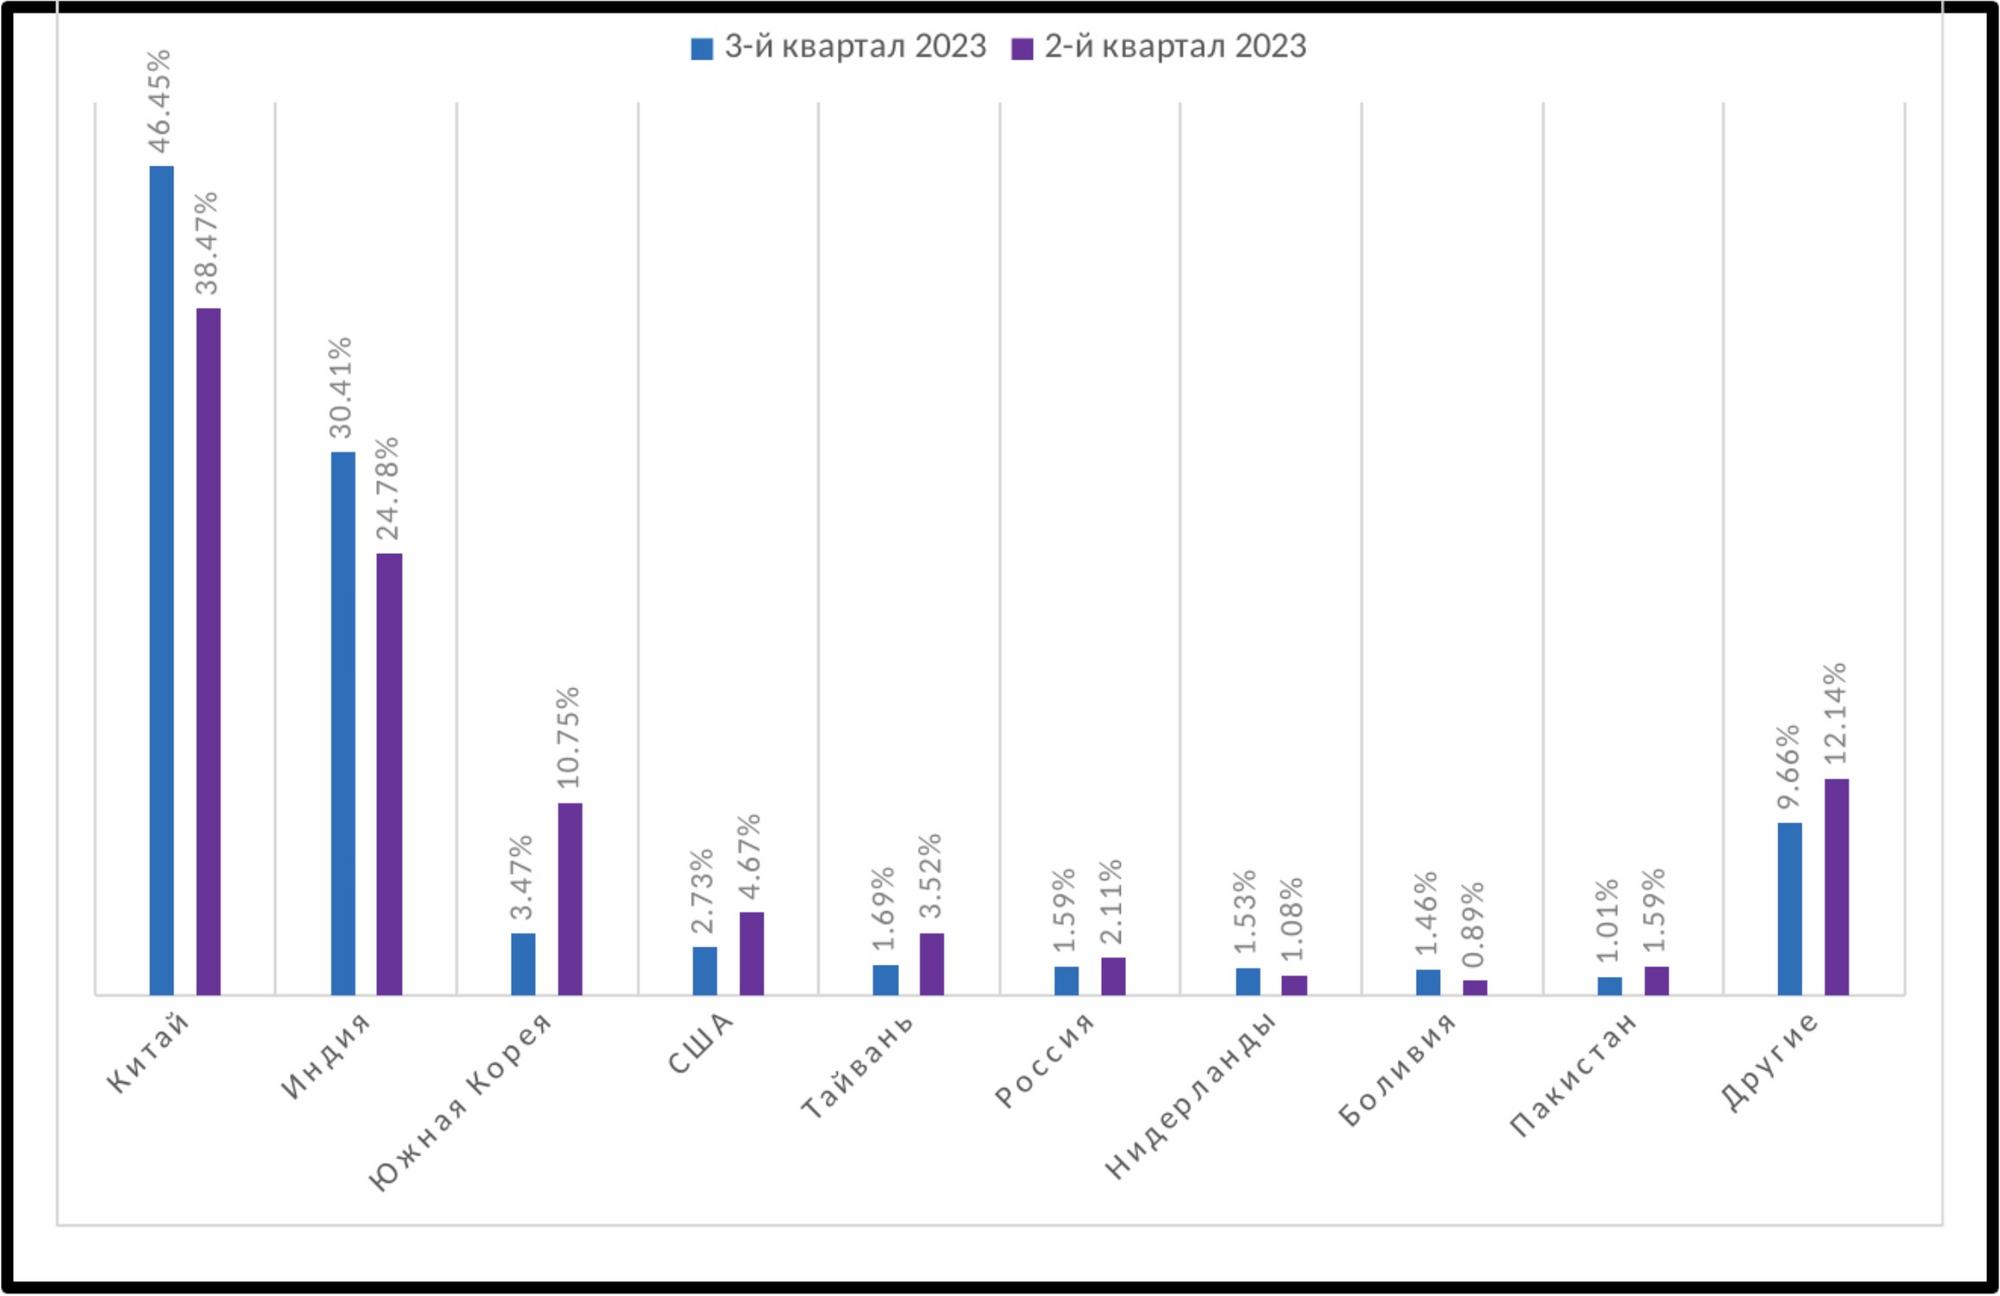
Рейтинг стран – источников вредоносного трафика вновь возглавил Китай, показатель которого возрос почти на 8 п. п. Индия тоже ухудшила свой результат; DDoS-потоки из Южной Кореи, США, России и с Тайваня сократились.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru