



Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Киберпреступники пытаются манипулировать поисковой выдачей и рекламными объявлениями в Google, чтобы доставить вредоносную программу пользователям, пытающимся скачать клиент протоколов SFTP и SCP для Windows, — WinSCP.

Исследователи из компании Securonix назвали новую кампанию злоумышленников «SEO#LURKER». В отчёте специалисты объясняют:

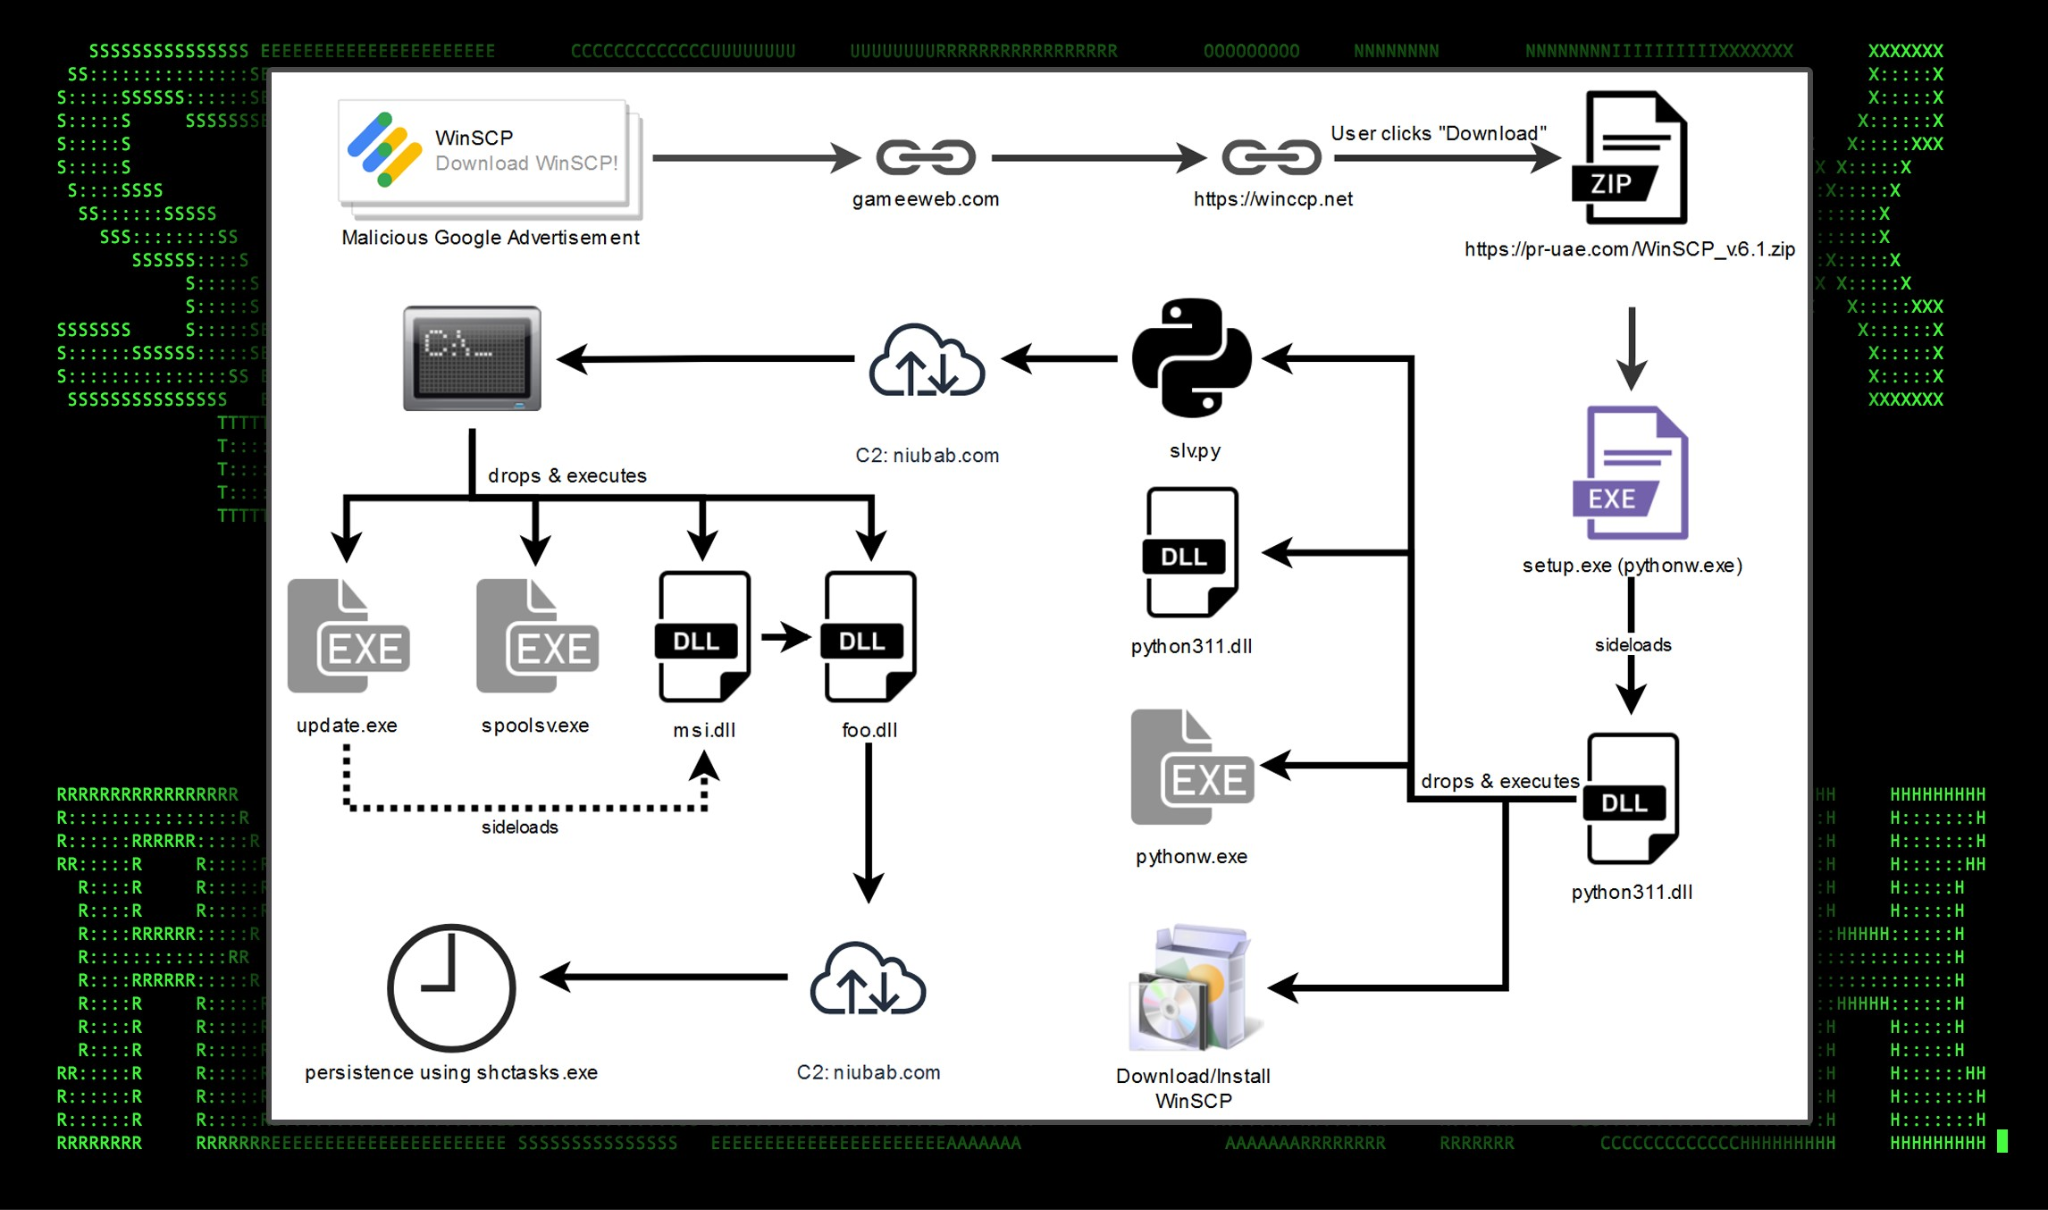
«Реклама киберпреступников отправляет пользователей на скомпрометированный WordPress-сайт — gameeweb[.]com, после чего происходит редирект на следующий фишинговый ресурс».

Есть мнение, что атакующие задействовали механизм Google Dynamic Search Ads (DSAs), который автоматически генерирует рекламу на основе контента сайта.


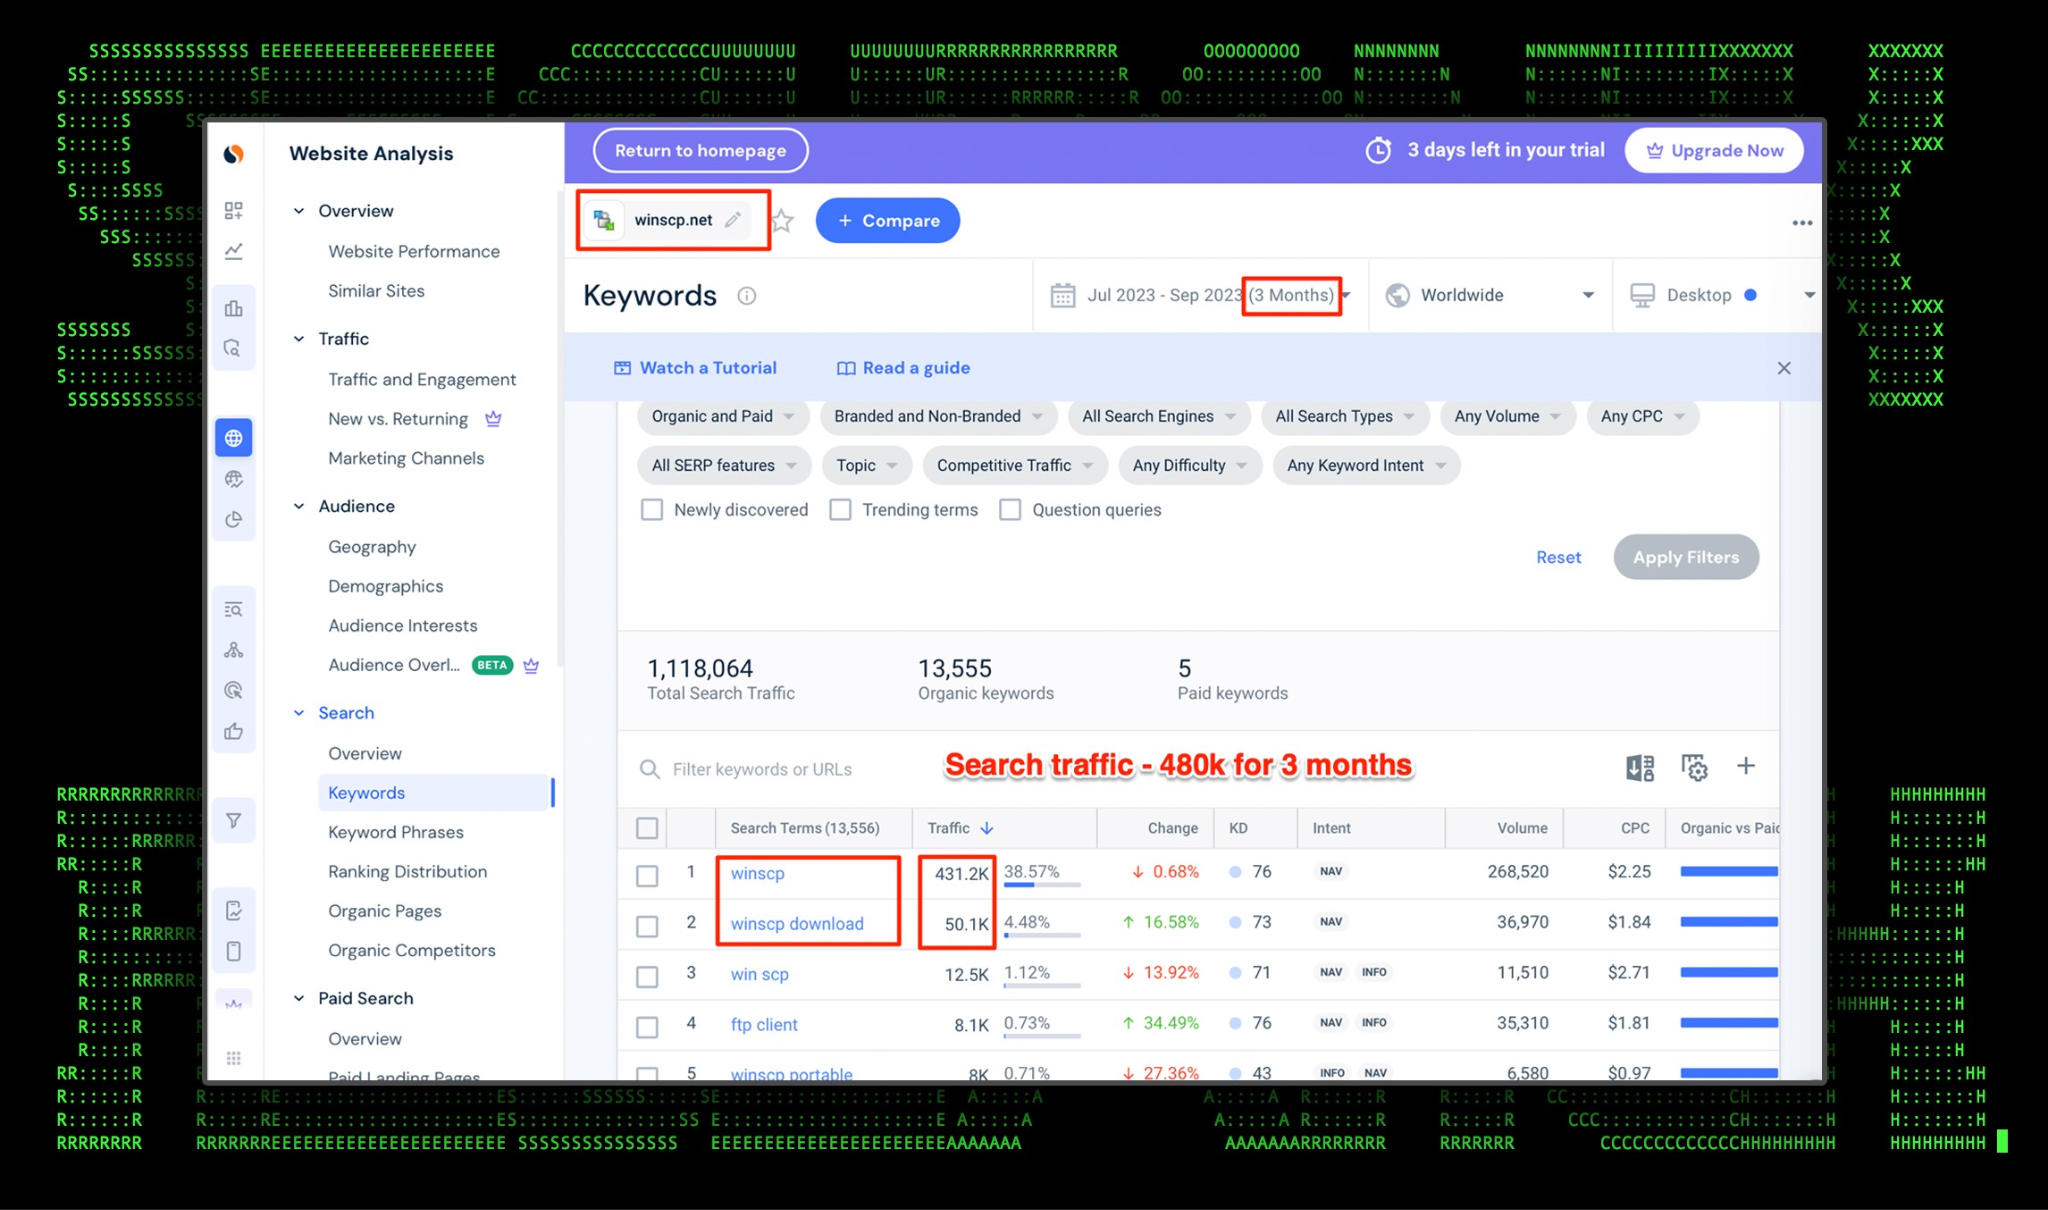
В конечном счёте жертву отправляют на winccp[.]net, замаскированный под официальный веб-сайт WinSCP. Там происходит загрузка вредоносной программы, похищающей данные пользователя.

Чтобы посетитель получил вредонос, его заголовок должен соответствовать. Если же хедер некорректен, посетителя отправляют смотреть знаменитый клип-мем Рика Эстли — так называемый Рикроллинг.

Конечный пейлоад извлекается из ZIP-архива «WinSCP_v.6.1.zip», после запуска которого происходит подмена библиотеки на злонамеренную python311.dll. Сама DLL отвечает за загрузку легитимного инсталлятора WinSCP и скрытую установку Python-скриптов «slv.py» и «wo15.py».

Оба упомянутых скрипта открывают соединение с командным сервером в фоне и получают инструкции от атакующего.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru