


Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

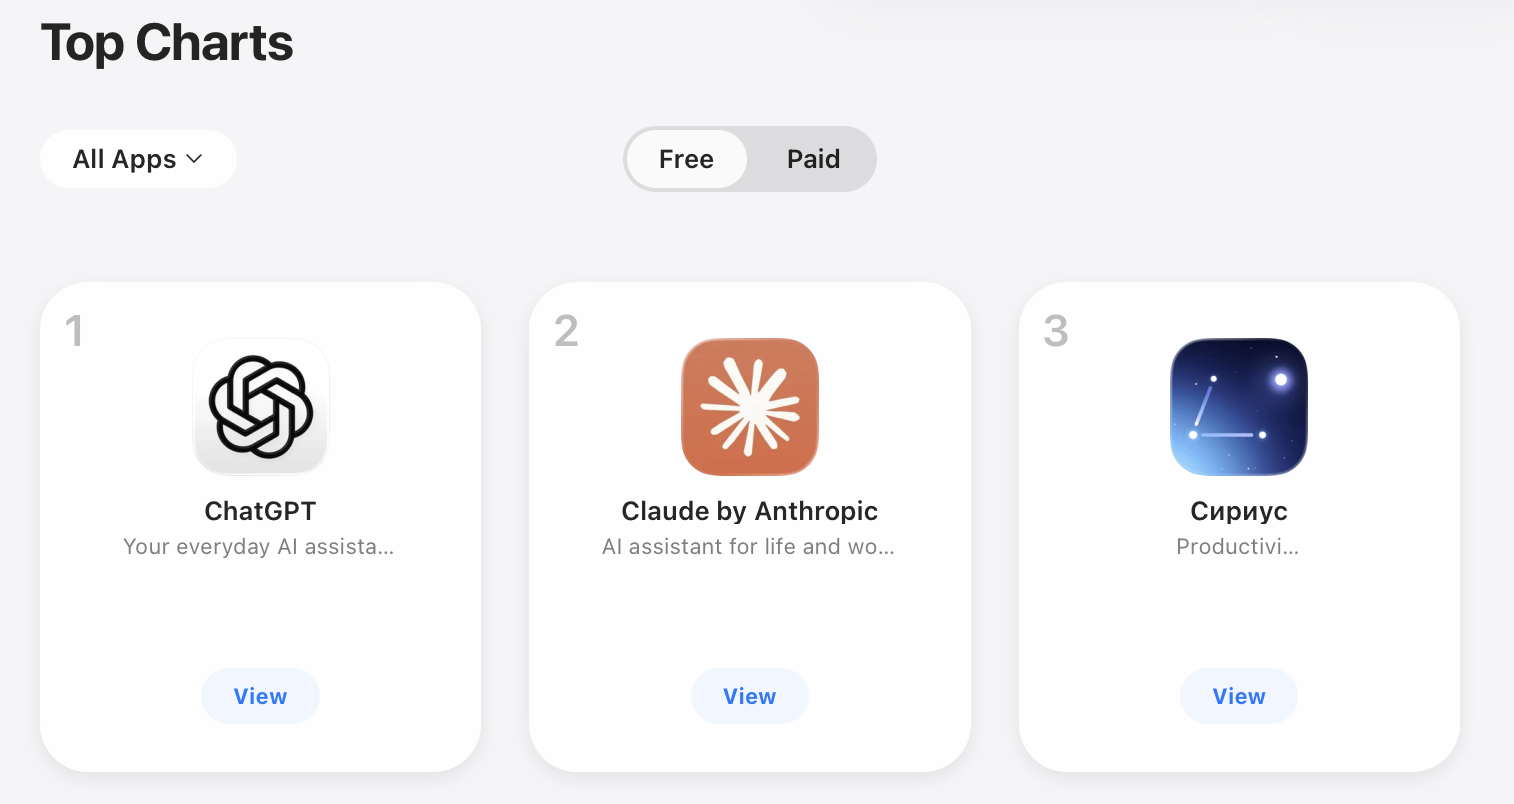
В американском App Store обнаружили цифрового оборотня. В топ самых скачиваемых бесплатных приложений для iPhone неожиданно ворвалась программа «Сириус», которая маскируется под таймер для работы по методу Pomodoro. Вот только пользователи быстро заподозрили, что за фасадом приложения для повышения продуктивности скрывается совсем другой сервис — клиент ВТБ.

На момент обнаружения «Сириус» занимал третье место среди бесплатных приложений в американском App Store, уступая только популярным ИИ-чат-ботам и отдельным хитам вроде сервисов, связанных с шоу Love Island.

Сам по себе такой успех уже выглядел странно: приложение доступно только на русском языке и вряд ли могло органически набрать миллионы загрузок среди американских пользователей.


Официально «Сириус» позиционируется как помощник для управления задачами. В описании говорится о классическом Pomodoro-таймере, аналитике продуктивности, отчётах с фотографиями и голосовыми заметками, а также умных рекомендациях для повышения эффективности.

Однако активность в Telegram и анализ приложения указывают на другое назначение. По данным профильных изданий, «Сириус» может являться замаскированным клиентом российского банка ВТБ.

После введения западных санкций ВТБ лишился возможности официально распространять свои приложения через App Store. Поэтому банк уже не первый раз использует альтернативные схемы публикации мобильных клиентов под видом совершенно других сервисов. Ранее аналогичные приложения появлялись под названиями, никак не связанными с банковской сферой, а затем исчезали после обнаружения модераторами Apple.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru