



Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

На конференции SAS в Таиланде «Лаборатория Касперского» представила результаты анализа новой киберкампании Lazarus. Злоумышленники атакуют представителей промышленного сектора, используя уязвимости в софте для шифрования веб-коммуникаций.

Патчи для этого продукта вышли давно, однако многие пользователи, как случается, продолжают довольствоваться версиями софта, в которых уязвимости не исправлены. Целью новых эксплойт-атак Lazarus является внедрение зловреда SIGNBT с функциями бэкдора для кражи учетных данных.

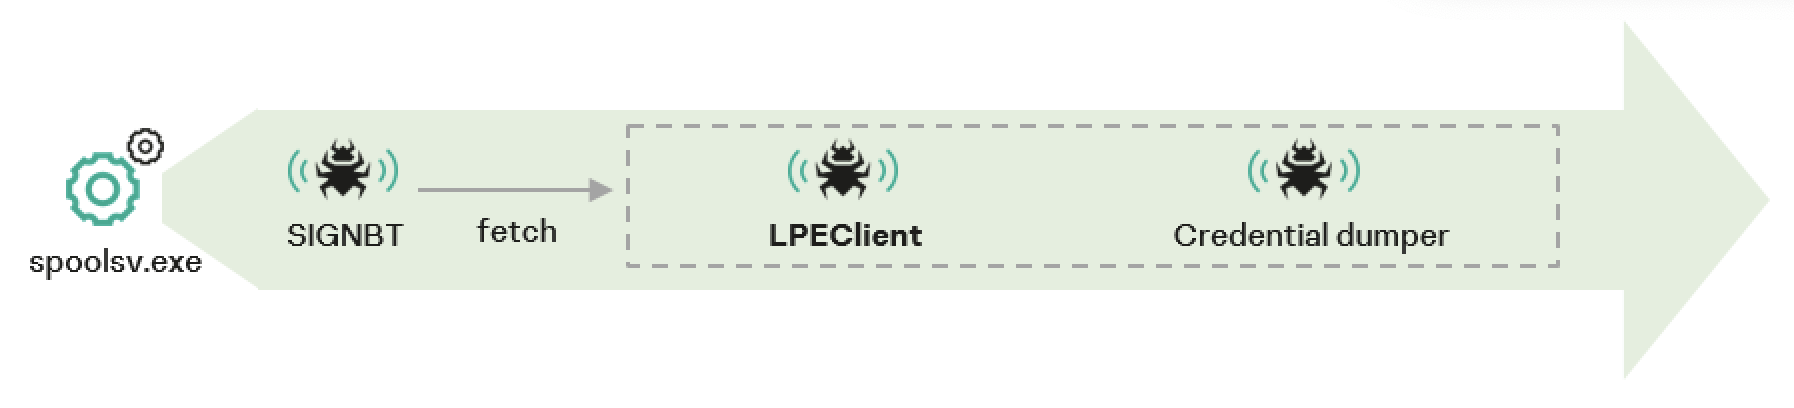
Развертывание вредоноса осуществляется с использованием техники DLL side-loading, позволяющей обойти защиту Windows. С его помощью в систему дополнительно загружаются инструмент профилирования жертв LPEClient, уже известный по прежним атакам Lazarus, а также утилиты для выгрузки учетных данных из памяти.


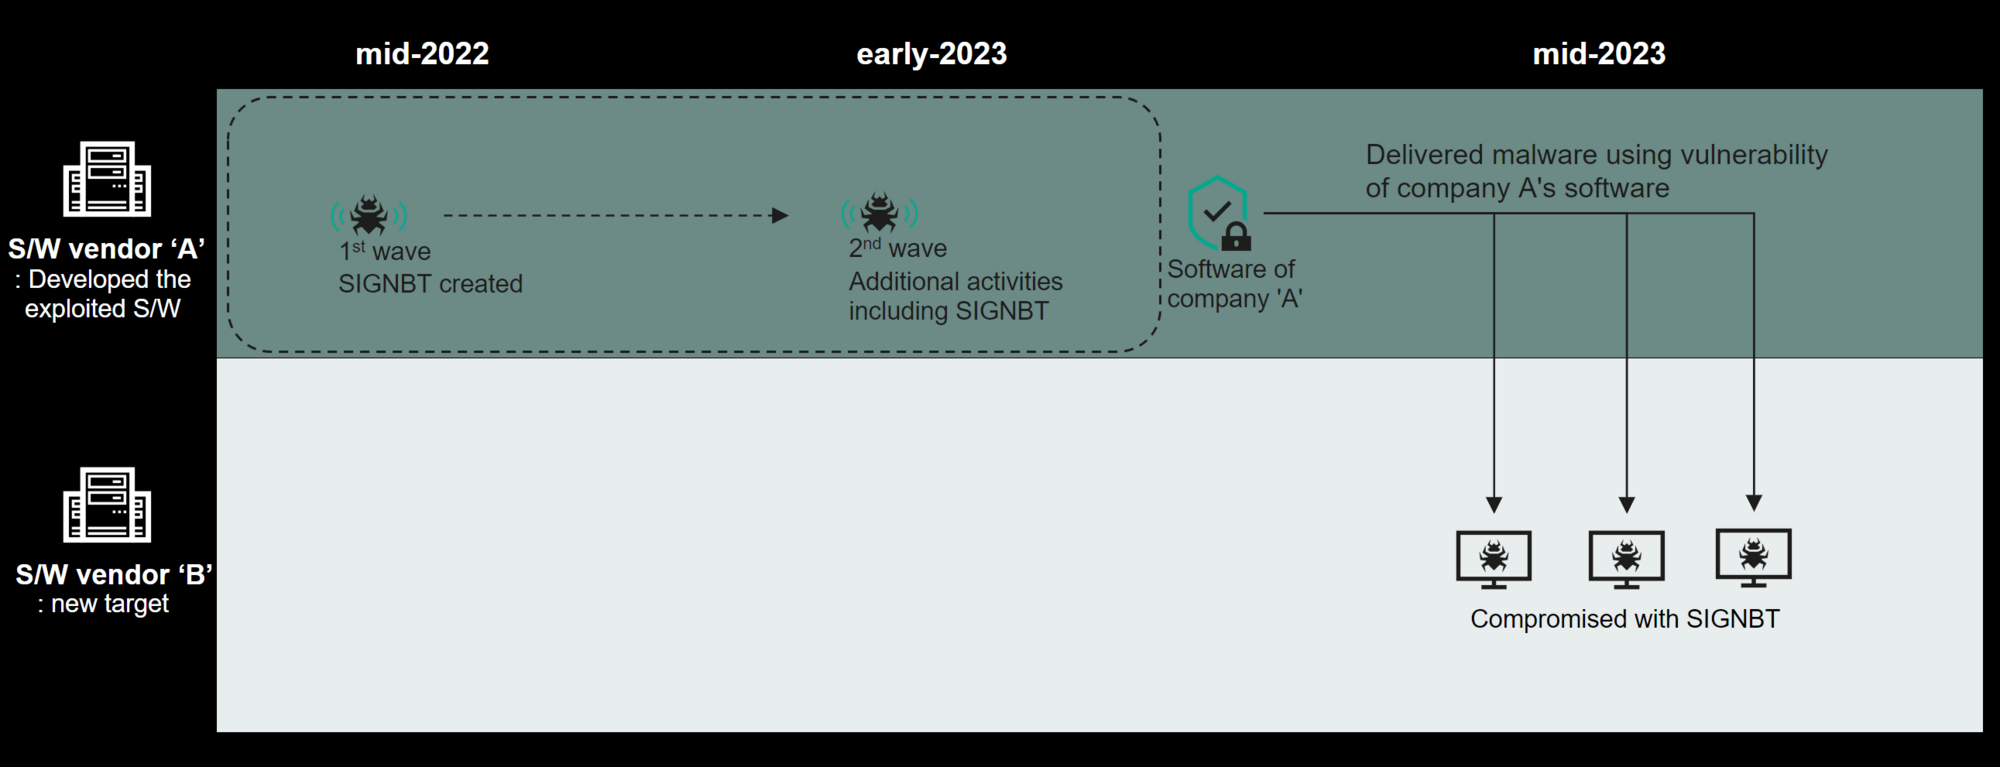
Как показал дальнейший анализ, злоумышленники несколько раз взламывали сети разработчика софта, служащего точкой входа в текущих атаках. Эксперты полагают, что Lazarus пыталась таким образом добраться до исходных кодов и вмешаться в цепочку поставок.


«Продолжающиеся атаки Lazarus — свидетельство того, что злоумышленники обладают серьёзными техническими возможностями и сильной мотивацией, — комментирует эксперт Kaspersky Сонгсу Парк (Seongsu Park). — Они действуют по всему миру, целясь в разные организации из промышленного сектора, и используют для этого разнообразные методы. Угроза сохраняется и постоянно эволюционирует, что требует особой бдительности».

Защититься от целевых атак помогут рекомендации «Лаборатории Касперского»:

  • регулярно обновлять ОС, приложения и защитный софт;
  • обучать сотрудников с осторожностью относиться к электронным письмам, сообщениям или звонкам, в которых просят сообщить конфиденциальную информацию;
  • проверять личность отправителей перед тем, как передавать им свои данные или переходить по подозрительным ссылкам;
  • использовать надёжное решение для защиты рабочих мест, такое как Kaspersky Security для бизнеса;
  • обеспечить доступ к базе данных об угрозах (threat intelligence) специалистам SOC-центра;
  • повышать уровень знаний ИБ-команды с помощью тренингов;
  • использовать EDR-решения для обнаружения угроз на конечных устройствах, расследования и своевременного восстановления после инцидентов.
Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru