



Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

На конференции SAS в Таиланде «Лаборатория Касперского» представила результаты анализа новой киберкампании Lazarus. Злоумышленники атакуют представителей промышленного сектора, используя уязвимости в софте для шифрования веб-коммуникаций.

Патчи для этого продукта вышли давно, однако многие пользователи, как случается, продолжают довольствоваться версиями софта, в которых уязвимости не исправлены. Целью новых эксплойт-атак Lazarus является внедрение зловреда SIGNBT с функциями бэкдора для кражи учетных данных.

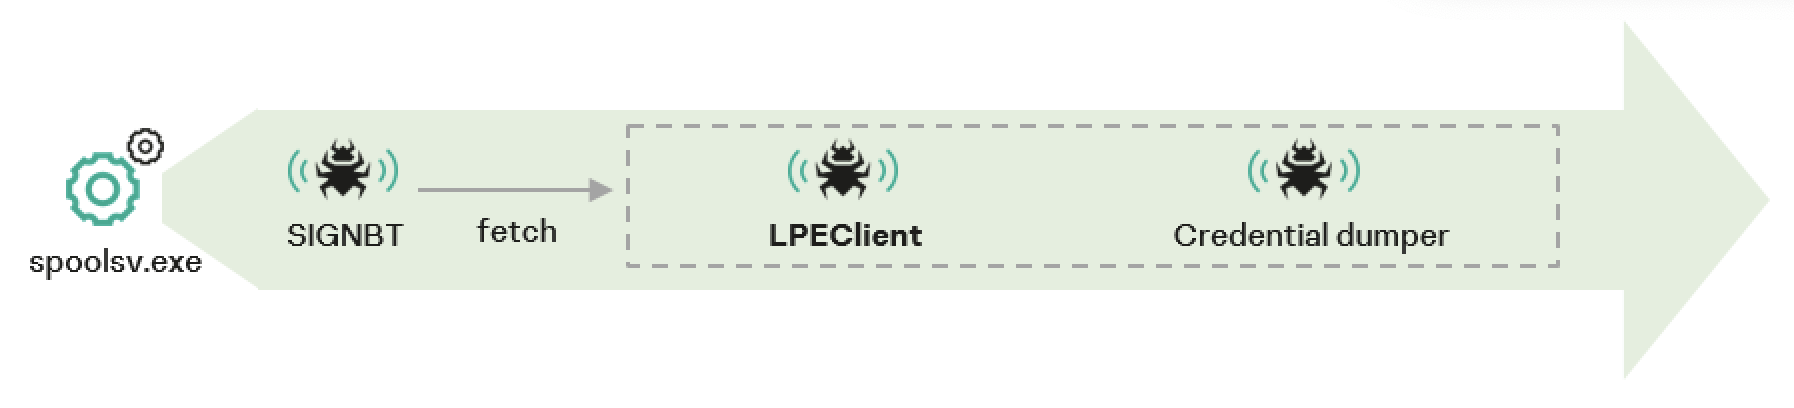
Развертывание вредоноса осуществляется с использованием техники DLL side-loading, позволяющей обойти защиту Windows. С его помощью в систему дополнительно загружаются инструмент профилирования жертв LPEClient, уже известный по прежним атакам Lazarus, а также утилиты для выгрузки учетных данных из памяти.


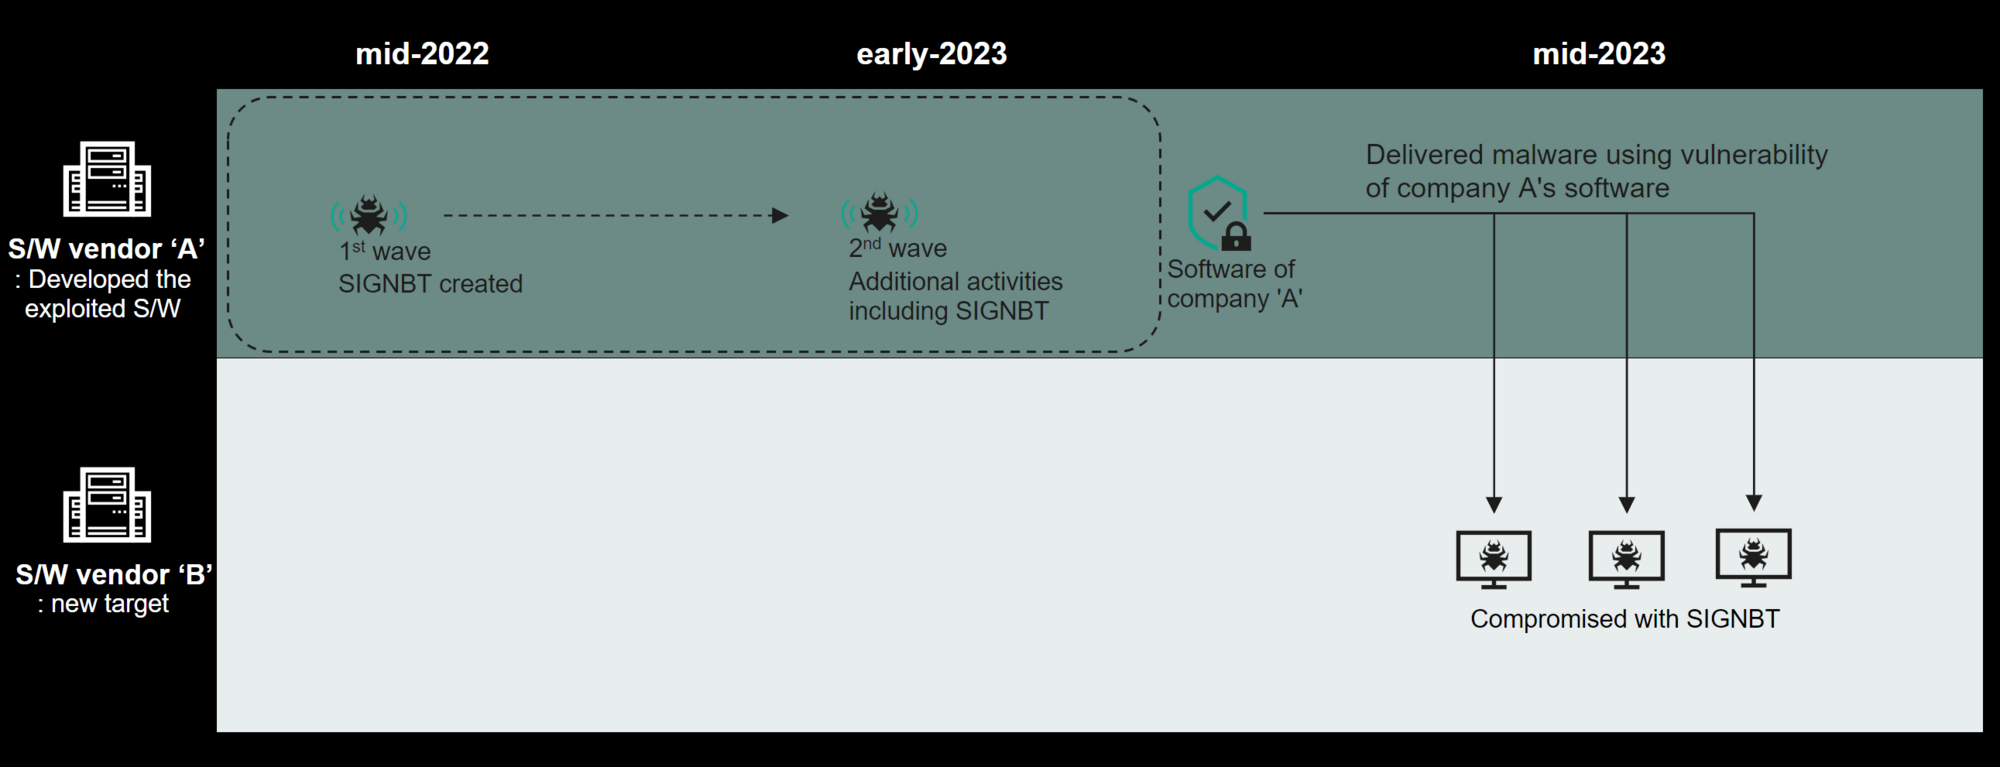
Как показал дальнейший анализ, злоумышленники несколько раз взламывали сети разработчика софта, служащего точкой входа в текущих атаках. Эксперты полагают, что Lazarus пыталась таким образом добраться до исходных кодов и вмешаться в цепочку поставок.


«Продолжающиеся атаки Lazarus — свидетельство того, что злоумышленники обладают серьёзными техническими возможностями и сильной мотивацией, — комментирует эксперт Kaspersky Сонгсу Парк (Seongsu Park). — Они действуют по всему миру, целясь в разные организации из промышленного сектора, и используют для этого разнообразные методы. Угроза сохраняется и постоянно эволюционирует, что требует особой бдительности».

Защититься от целевых атак помогут рекомендации «Лаборатории Касперского»:

  • регулярно обновлять ОС, приложения и защитный софт;
  • обучать сотрудников с осторожностью относиться к электронным письмам, сообщениям или звонкам, в которых просят сообщить конфиденциальную информацию;
  • проверять личность отправителей перед тем, как передавать им свои данные или переходить по подозрительным ссылкам;
  • использовать надёжное решение для защиты рабочих мест, такое как Kaspersky Security для бизнеса;
  • обеспечить доступ к базе данных об угрозах (threat intelligence) специалистам SOC-центра;
  • повышать уровень знаний ИБ-команды с помощью тренингов;
  • использовать EDR-решения для обнаружения угроз на конечных устройствах, расследования и своевременного восстановления после инцидентов.
Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru