



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

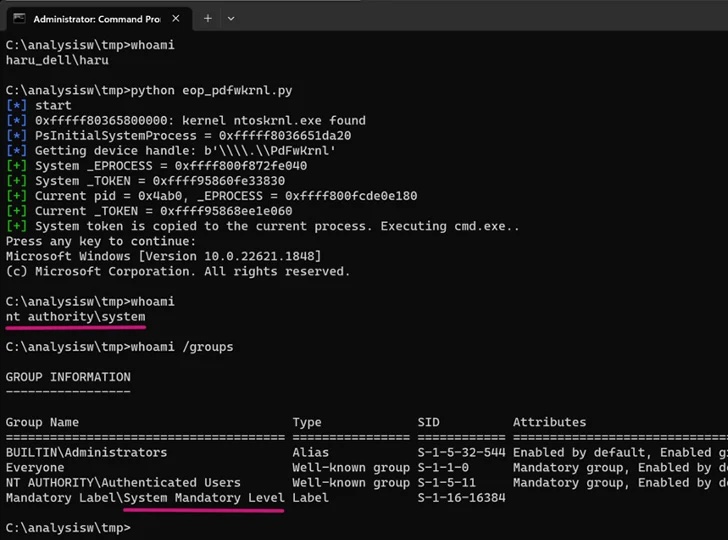
AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru