



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

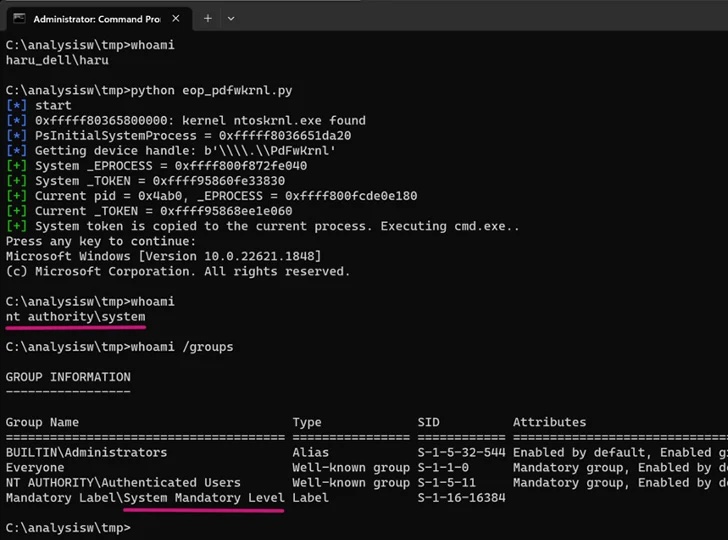
В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

ФНС тестирует скоринг для поиска скрытых доходов самозанятых

Удалить чек в «Моём налоге» — не значит удалить доход из поля зрения налоговой. ФНС России тестирует скоринговую модель, которая ищет признаки сокрытия выручки через неправомерное аннулирование чеков. Один из сигналов — систематические отмены.

Об этом рассказал начальник управления оперативного контроля ФНС Владимир Мальцев. По его словам, модель уже апробируют в регионах в опытном режиме.

Система учитывает несколько параметров. Кроме массовых отмен за определённый период, внимание может привлечь аннулирование чека партнёром самозанятого — например, цифровой платформой или банком. Полный набор признаков и их вес не раскрываются.

Теперь регулярно обнулять оформленную выручку и рассчитывать, что никто не заметит, становится менее перспективной стратегией.

По словам Мальцева, за девять месяцев 2026 года за неправомерное аннулирование чеков к ответственности привлекли около 3 тыс. самозанятых на общую сумму около 300 млн рублей.

Таким образом, привычный для банков подход к оценке риска добрался и до истории чеков. Для налоговой важна уже не только сумма поступлений, но и то, как пользователь обращается с оформленными операциями.

RSS: Новости на портале Anti-Malware.ru