



DDoS-атака продолжительностью почти 72 часа — новый рекорд года

DDoS-атака продолжительностью почти 72 часа — новый рекорд года

DDoS-атака продолжительностью почти 72 часа — новый рекорд года

В III квартале 2023-го эксперты Qrator Labs зарегистрировали DDoS-атаку, которая длилась почти трое суток (71 час 58 минут). Это самый высокий показатель в текущем году, он даже побил рекорд 2022 года (около 70 часов).

Атака, о которой идет речь, была проведена в августе в сегменте транспорта и логистики (аэропорты). По словам аналитиков, это была мультивекторная DDoS (UDP+SYN+TCP) с признаками коммерческой (заказной) атаки. Средняя продолжительность DDoS-атак в отчетный период составила 66 минут, что больше показателя II квартала и сопоставимо с результатом I квартала.

Больше прочих от DDoS, как и в предыдущем квартале, страдали финансовые институты, на их долю пришлось 42% атак. Второе место в этом рейтинге заняла сфера электронной коммерции (29,8%), третье — ИТ и телеком (6%).

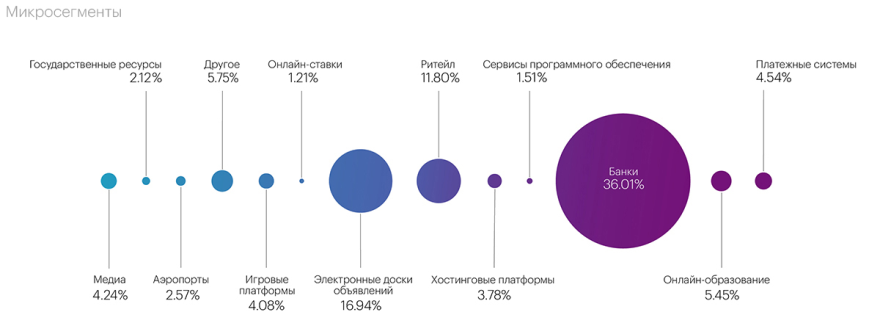
Более мелкое дробление вертикалей дало следующую картину:


«Появление на первых трех строчках среди наиболее атакуемых микросегментов банков, электронных досок объявлений и розничных продаж объясняется подготовкой и началом осеннего сезона, — комментирует гендиректор Qrator Labs Дмитрий Ткачев. — В банках это осенние предложения по вкладам и кредитам, а в электронной коммерции — подготовка к школьному сезону и запуск маркетинговых акций, распродаж».

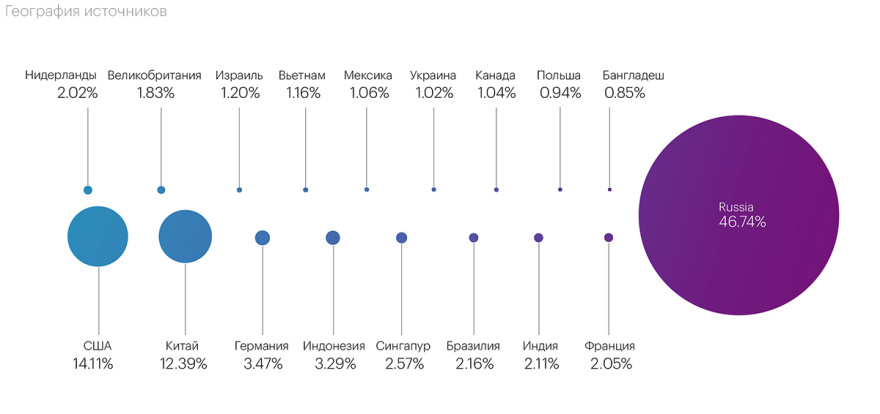
Географическое распределение источников атак подтвердило ранее подмеченный тренд: для обхода геоблокировки злоумышленники стали активнее использовать локальные возможности, стараясь максимально приблизить DDoS-поток к намеченной мишени.

Количество заблокированных IP-адресов за квартал увеличилось на 116,4%, с 18,5 млн до 40,15 миллиона. Список стран-источников мусорного трафика вновь возглавила Россия с показателем 18,7 млн IP; за ней с большим отрывом следуют США и Китай (5,66 млн и 4,97 млн заблокированных IP соответственно).


Число DDoS уровня приложений (L7) продолжает снижаться, в минувшем квартале был зафиксирован спад на 26,7%. Эксперты не преминули отметить, что для L7 нужны уязвимости, без них стоимость организации атаки сильно возрастает; по этой причине подобные DDoS-атаки — по большей части точечные.

Странно, что в отчете Qrator не упомянуты атаки HTTP/2 Rapid Reset. Новая техника позволяет повысить мощность прикладных DDoS в несколько раз (текущий рекорд — 398 млн запросов в секунду).

Количество атак ботов, по оценке экспертов, уменьшилось на 10% (зафиксировано около 806 млн инцидентов). Наиболее высокую активность DDoS-боты проявили в июле; основными мишенями таких атак являются сайты беттинга, ретейла и онлайн-аптеки.

Основной вклад в бот-активность теперь носит фоновый режим: атаки, 24/7 создающие нагрузку на ресурсы жертв без резких перепадов. Однако организаторы таких DDoS быстро прекращают атаку, столкнувшись с контрмерами антибот-систем.

Самый большой из выявленных DDoS-ботнетов был составлен из 85 298 зараженных устройств, расположенных в 20 странах (с наибольшей концентрацией в Индии, Индонезии, России и США). Атака с этого ботнета была зафиксирована 10 августа в сегменте платежных систем.

«Популярность новых инструментов для скрейпинга и автоматизации браузеров (new Chrome headless) сейчас ниже, чем мы ожидали: они не фигурируют в массированных всплесках и не выделяются в общем фоне атак, — резюмирует Ткачев. — Однако это затишье перед штормом. Мы предполагаем массовое использование не засвеченных ранее векторов бот-активности в IV квартале в период Черной пятницы».

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru