



Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Спамерские Bluetooth-атаки, которые проводятся с помощью инструмента Flipper Zero, теперь портированы на Android. Таким образом, для злоумышленников существенно расширилась поверхность атаки.

Ещё в сентябре мы писали, что исследователь под ником Techryptic показал спамерскую атаку на устройства Apple через софт Flipper Zero. Теперь девелопер Саймон Данкельманн разработал Android-приложение, работающее аналогичным образом.

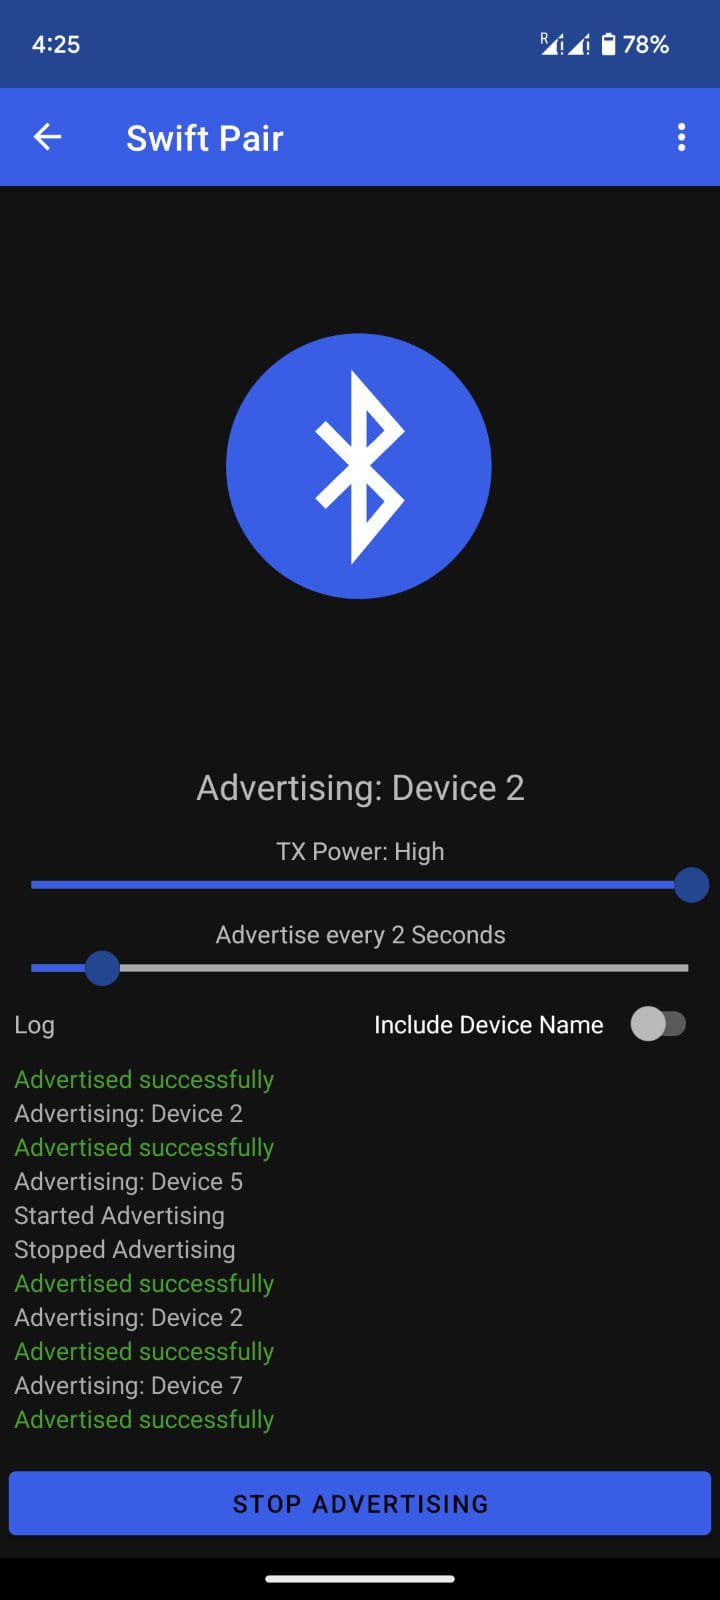
Программа получила имя Bluetooth-LE-Spam, её задача — генерировать рекламные BLE-пакеты (Bluetooth Low Energy, Bluetooth с низким энергопотреблением), отправляя их на девайсы в пределах доступа.

На данный момент Bluetooth-LE-Spam находится в стадии разработки, но у специалистов из BleepingComputer была возможность протестировать тулзу и убедиться в корректной функциональности.

В частности, приложение способно генерировать запросы на подключение с заданным временным интервалом (минимально допустимое время — одна секунда). Оно «атакует» стандарт Fast Pair на Android и Swift Pair на Windows.


Однако с устройствами на Android у Bluetooth-LE-Spam пока есть определённые проблемы: ограниченный контроль над передаваемыми данными в зависимости от уровня мощности выливается в плохой сигнал. В этом смысле Flipper Zero работает гораздо стабильнее.

Тесты BleepingComputer, например, показали, что отдельные запросы проходили только в том случае, если Android-девайс находился в нескольких сантиметрах. Подобные атаки, кстати, могут влиять на подключённые по Bluetooth периферийные устройства: мышь и клавиатура перестают отвечать на действия пользователя.

Чтобы защититься от подобного спама на Android нужно пройти в Настройки => Google => Nearby Share и отключить показ уведомлений. На Windows необходимо  зайти в Настройки => Bluetooth и устройства => Устройства => Настройки и выключить показ уведомлений при использовании Swift Pair.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru