



Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Спамерские Bluetooth-атаки, которые проводятся с помощью инструмента Flipper Zero, теперь портированы на Android. Таким образом, для злоумышленников существенно расширилась поверхность атаки.

Ещё в сентябре мы писали, что исследователь под ником Techryptic показал спамерскую атаку на устройства Apple через софт Flipper Zero. Теперь девелопер Саймон Данкельманн разработал Android-приложение, работающее аналогичным образом.

Программа получила имя Bluetooth-LE-Spam, её задача — генерировать рекламные BLE-пакеты (Bluetooth Low Energy, Bluetooth с низким энергопотреблением), отправляя их на девайсы в пределах доступа.

На данный момент Bluetooth-LE-Spam находится в стадии разработки, но у специалистов из BleepingComputer была возможность протестировать тулзу и убедиться в корректной функциональности.

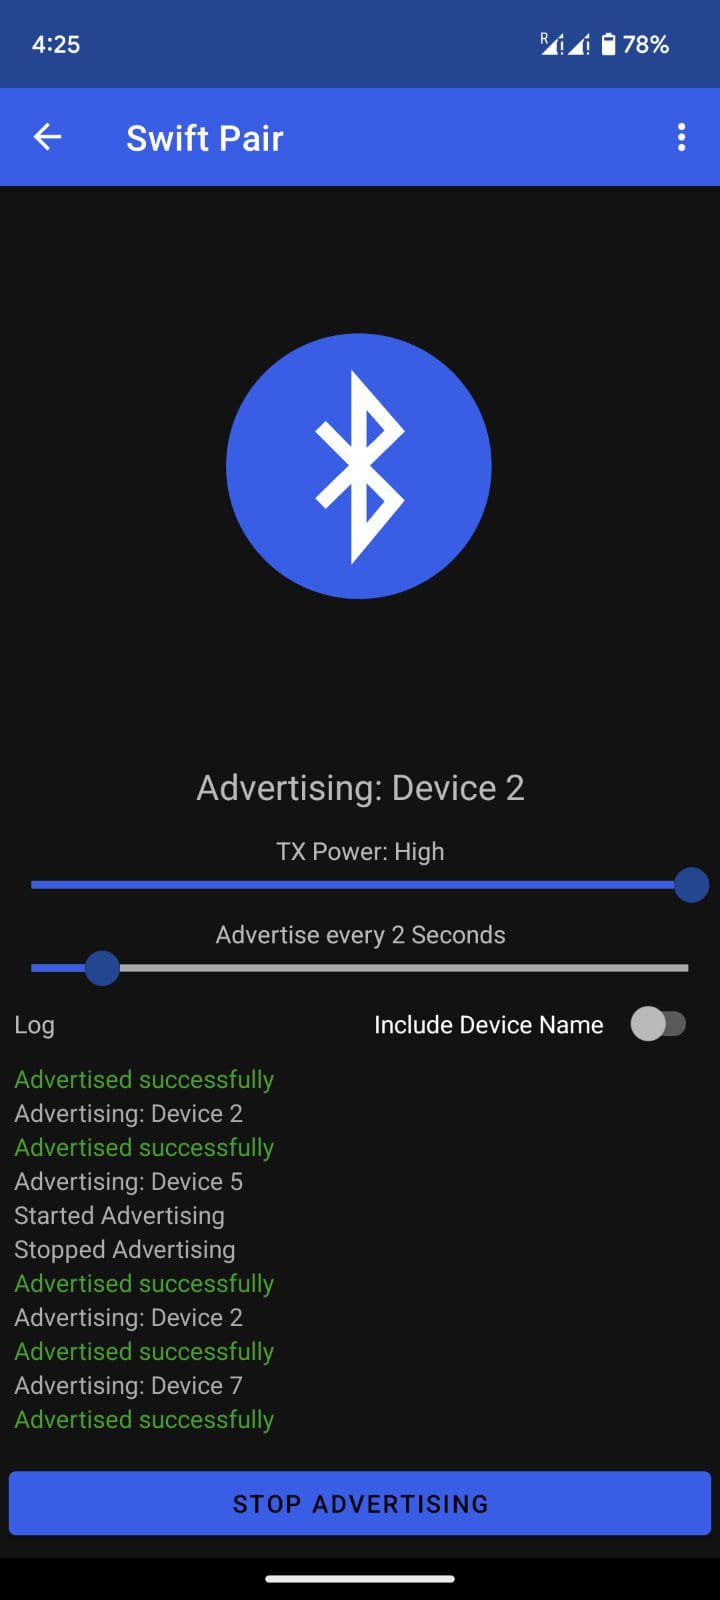
В частности, приложение способно генерировать запросы на подключение с заданным временным интервалом (минимально допустимое время — одна секунда). Оно «атакует» стандарт Fast Pair на Android и Swift Pair на Windows.


Однако с устройствами на Android у Bluetooth-LE-Spam пока есть определённые проблемы: ограниченный контроль над передаваемыми данными в зависимости от уровня мощности выливается в плохой сигнал. В этом смысле Flipper Zero работает гораздо стабильнее.

Тесты BleepingComputer, например, показали, что отдельные запросы проходили только в том случае, если Android-девайс находился в нескольких сантиметрах. Подобные атаки, кстати, могут влиять на подключённые по Bluetooth периферийные устройства: мышь и клавиатура перестают отвечать на действия пользователя.

Чтобы защититься от подобного спама на Android нужно пройти в Настройки => Google => Nearby Share и отключить показ уведомлений. На Windows необходимо  зайти в Настройки => Bluetooth и устройства => Устройства => Настройки и выключить показ уведомлений при использовании Swift Pair.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru