



Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Спамерские Bluetooth-атаки, которые проводятся с помощью инструмента Flipper Zero, теперь портированы на Android. Таким образом, для злоумышленников существенно расширилась поверхность атаки.

Ещё в сентябре мы писали, что исследователь под ником Techryptic показал спамерскую атаку на устройства Apple через софт Flipper Zero. Теперь девелопер Саймон Данкельманн разработал Android-приложение, работающее аналогичным образом.

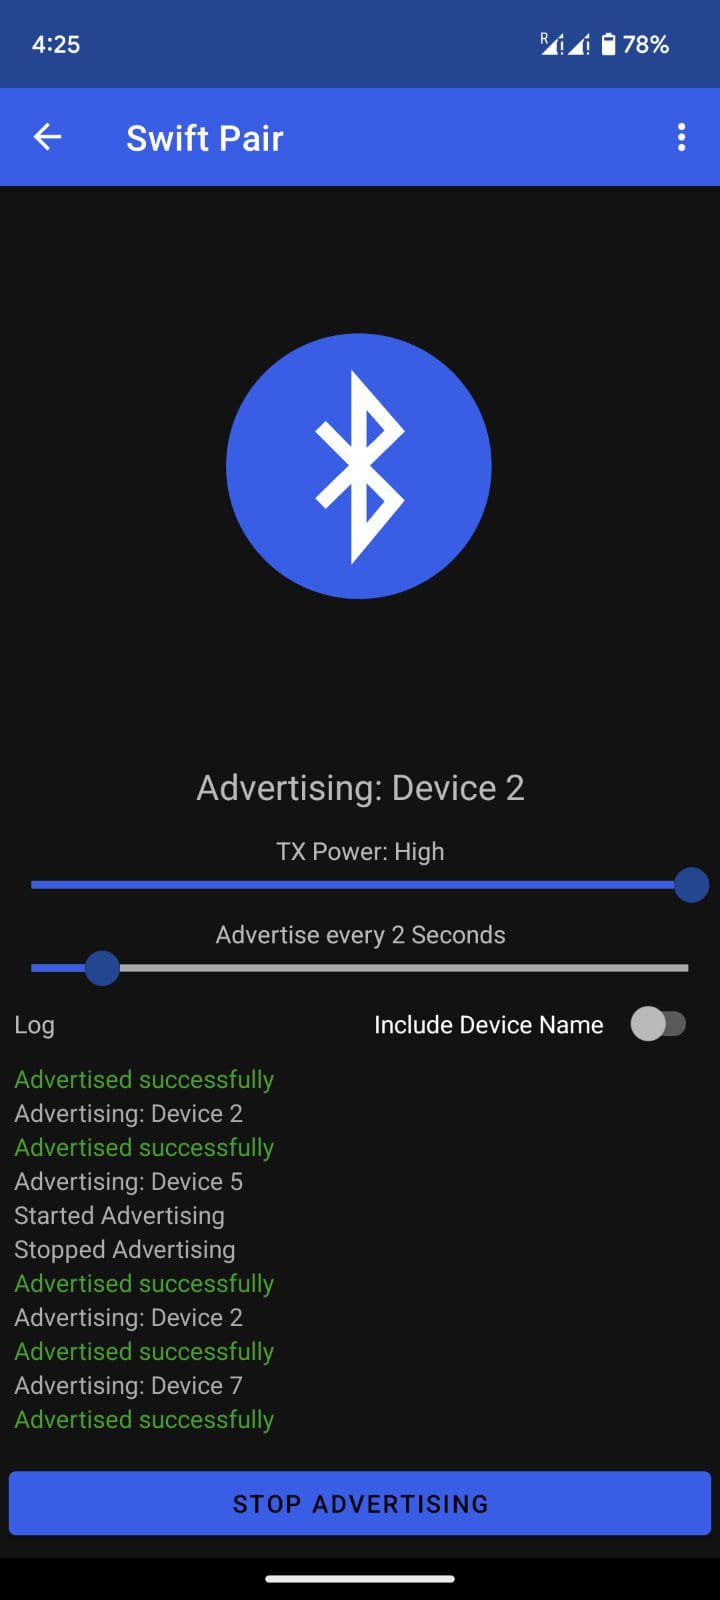
Программа получила имя Bluetooth-LE-Spam, её задача — генерировать рекламные BLE-пакеты (Bluetooth Low Energy, Bluetooth с низким энергопотреблением), отправляя их на девайсы в пределах доступа.

На данный момент Bluetooth-LE-Spam находится в стадии разработки, но у специалистов из BleepingComputer была возможность протестировать тулзу и убедиться в корректной функциональности.

В частности, приложение способно генерировать запросы на подключение с заданным временным интервалом (минимально допустимое время — одна секунда). Оно «атакует» стандарт Fast Pair на Android и Swift Pair на Windows.


Однако с устройствами на Android у Bluetooth-LE-Spam пока есть определённые проблемы: ограниченный контроль над передаваемыми данными в зависимости от уровня мощности выливается в плохой сигнал. В этом смысле Flipper Zero работает гораздо стабильнее.

Тесты BleepingComputer, например, показали, что отдельные запросы проходили только в том случае, если Android-девайс находился в нескольких сантиметрах. Подобные атаки, кстати, могут влиять на подключённые по Bluetooth периферийные устройства: мышь и клавиатура перестают отвечать на действия пользователя.

Чтобы защититься от подобного спама на Android нужно пройти в Настройки => Google => Nearby Share и отключить показ уведомлений. На Windows необходимо  зайти в Настройки => Bluetooth и устройства => Устройства => Настройки и выключить показ уведомлений при использовании Swift Pair.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru