



Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Вчера вечером, 30 октября, официальный сайт Национальной Системы Платежных Карт (НСПК) выпал из доступа из-за кибератаки. Платежную инфраструктуру инцидент не затронул, СБП и система «Мир» работают в штатном режиме.

Сначала на главной странице nspk.ru появилось послание от авторов атаки. Хакерская группировка DumpForums утверждала, что украла персональные данные.

В своем телеграм-канале взломщики заявили, что взломали внутреннюю сеть НСПК, а также выгрузили много информации с серверов платежной системы «Мир». В этом им якобы помогли «коллеги» из Ukrainian Cyber Alliance.

Оператор платежной системы РФ утечку данных отрицает. Проникнуть с сайта в какие-либо системы компании, по его словам, невозможно; ее серверы и ЦОД недоступны из интернета.

«Сайт НСПК разработан и обслуживается сторонним подрядчиком, — пояснили журналистам в пресс-службе. — Он является только визитной карточкой с информацией о деятельности компании и не содержит никаких конфиденциальных данных, а также не имеет отношения к платежной инфраструктуре».

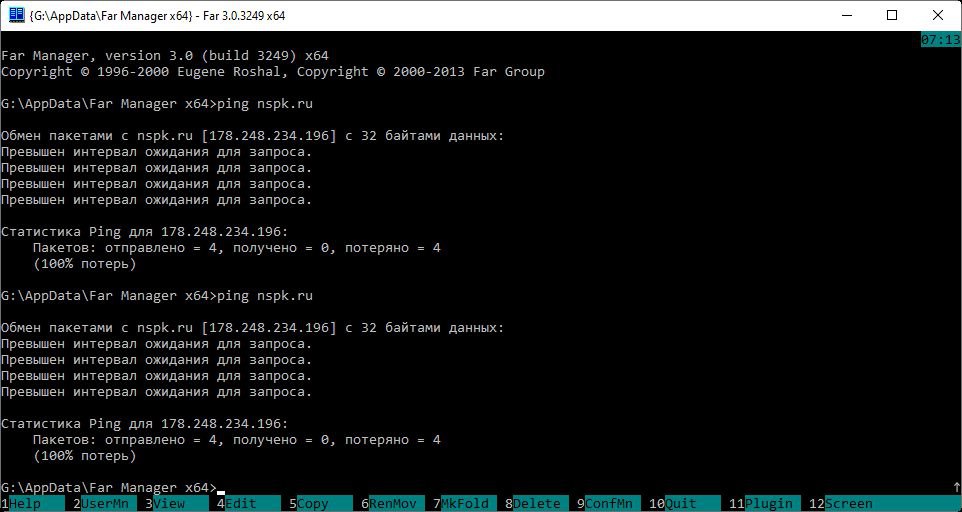
Представитель компании также заявил, что обработка платежей по банковским картам и операций через СБП осуществляется в штатном режиме. В настоящее время (по состоянию на 12:00 31 октября) сайт nspk.ru не работает. Редакция Anti-Malware.ru пыталась пинговать ресурс, но получала 100% потерь пакетов:


Ранее DumpForums заявляла о взломе сетей туроператора «Интурист», ИБ-компании BI.ZONE, ИТ-агрегатора «Первый бит».

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru