



Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

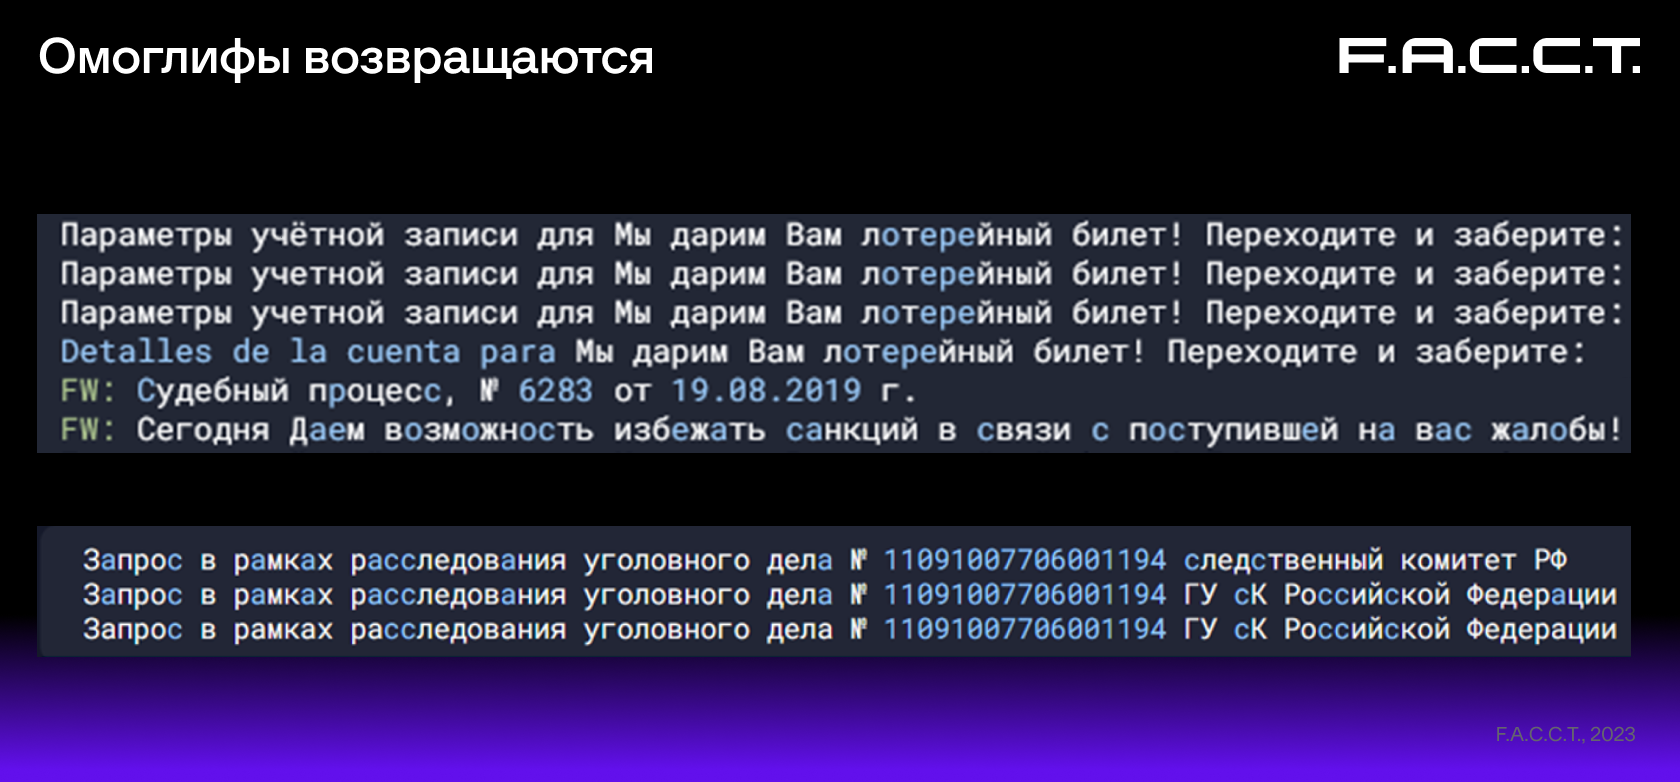
Киберпреступники нарастили попытки обхода антиспам-решений с помощью специальных вредоносных ссылок, в которых присутствуют омоглифы (одинаковые или похожие друг на друга символы).

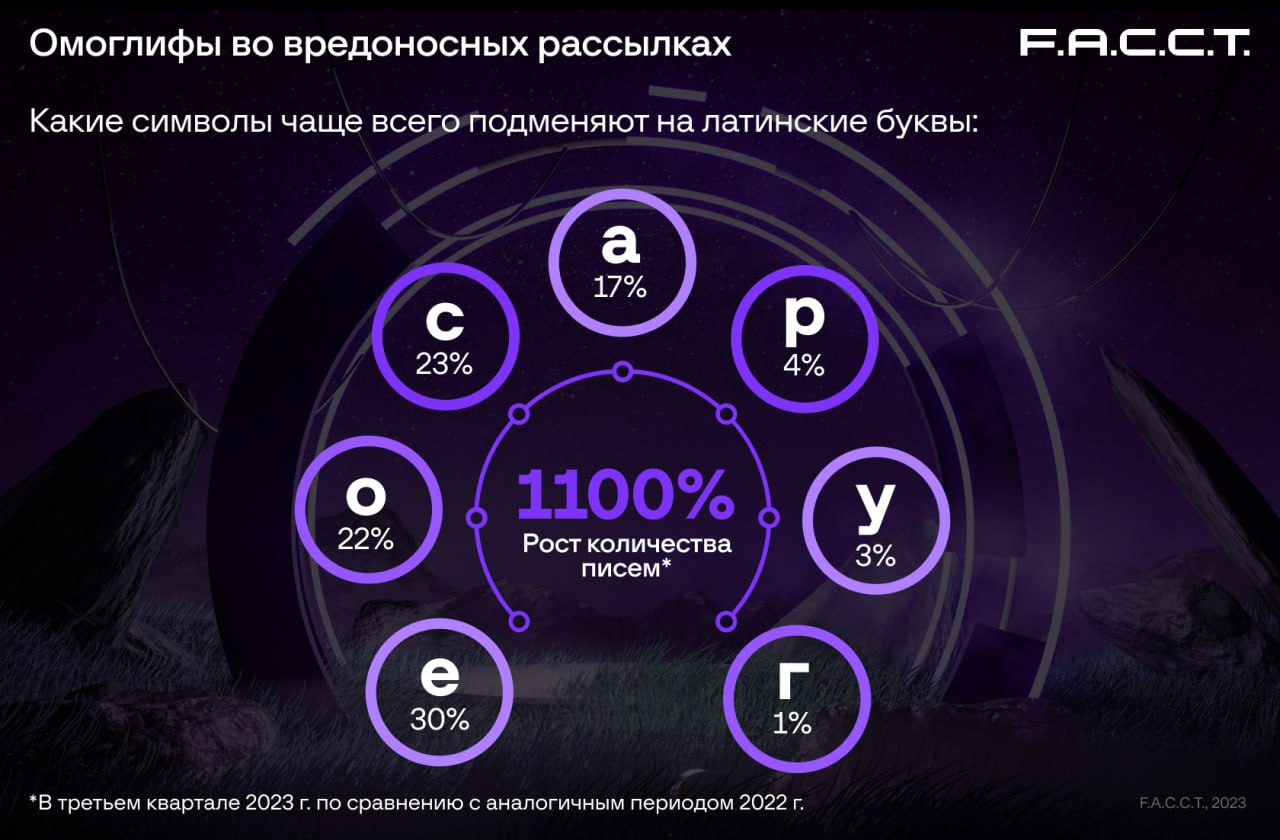
На новую кампанию обратили внимание специалисты F.A.С.С.T. По их словам, в третьем квартале этого года число таких злонамеренных писем превысило показатели III квартала 2022-го в 11 раз.

Наиболее популярными буквами для подмены у злоумышленников стали Е, О, С, А.

В Центре кибербезопасности F.A.C.C.T. сообщили, что технику с омоглифами использовали операторы трояна-инфостилера White Snake, который крадёт данные пользователей из браузеров и других программ.

Кстати, летом мы писали, что киберпреступники рассылают White Snake российским компаниям от лица Роскомнадзора.

Омоглифы помогают атакующим отправлять больше писем и обходить встроенные фильтры почтовых сервисов. Таким образом, минимизируется возможность блокировки адреса, с которого уходят вредоносные письма.


Исследователи отмечают факт подстановки латинских символов в письмах на русском языке, а вот специальных символов или букв из других алфавитов эксперты не заметили.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru