



В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

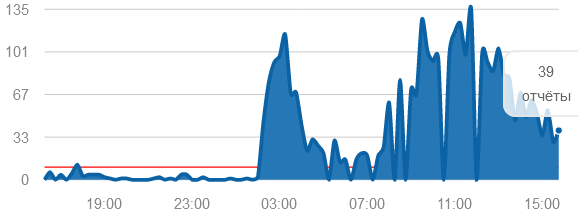
Пользователи Telegram с ночи жалуются на сбои и зависание клиентских приложений. Подавляющее большинство таких сообщений поступает из двух федеральных округов: Южного и Северо-Кавказского.

В два часа ночи проблемы с доступом начались у жителей Чечни и Дагестана, утром мессенджер засбоил на Ставрополье, в Краснодаре, Ростове-на-Дону. Зафиксированы также жалобы в других регионах.

Сбой чаще всего выглядит как постоянная и безуспешная попытка соединения с сервисом. Приложение тормозит, зависает при загрузке чатов, фото, видео; сообщения обновляются с большим опозданием, не работает поиск.

Примечательно, что отказали в основном мобильные версии Telegram, десктопные работают исправно. Некоторым пользователям удалось исправить ситуацию, включив VPN.

Сайт Сбой.рф за последние 24 часа зафиксировал около 20,7 тыс. жалоб (по состоянию на 15:00 30 октября). Более трети сообщений (37%) поступили из Краснодарского края, 15% — из Ростовской области, 10% со Ставрополья, 8% из Воронежской области, по 7% из Москвы и Волгоградской области.

Данные downradar.ru за сутки схожи, ведущая пятерка пострадавших регионов такая же.


Официальных комментариев по поводу блокировки Telegram или технических проблем в сервисе пока нет. В СМИ и комментариях на сайтах мониторинга были выказаны предположения, что недоступность мессенджера связана со вчерашними событиями в Махачкале.

У операторов мессенджера пока нет проверенной информации о том, что проблемы связаны с действиями органов власти (региональной блокировкой), однако там не исключают такой возможности.

В Госдуме сомневаются, что неполадки с Telegram вызваны блокировкой со стороны Роскомнадзора. Зампред комитета Думы по информационной политике Олег Матвейчев пояснил, что регулятор блокирует информресурсы по решению прокуратуры. Он также отметил, что некоторые телеграм-каналы, которые могут быть причастны к организации беспорядков в Махачкале, находятся в иностранной юрисдикции, и заблокировать их можно, лишь отправив рекомендации самому Telegram.

«Либо есть косвенный путь через провайдеров, — размышляет депутат. — Думаю, могут и тем, и другим способом действовать, получив соответствующее решение от правоохранительных органов».

Предыдущий сбой Telegram был зафиксирован сайтами мониторинга 21 августа, он длился около часа. Жалобы пользователей также поступали в июле, тогда в качестве причины были названы неполадки в дата-центре. В мае популярный мессенджер сбоил из-за проблем у «Ростелекома».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru