



Вектор атаки iLeakage позволяет вытащить пароли из браузера Apple Safari

Вектор атаки iLeakage позволяет вытащить пароли из браузера Apple Safari

Вектор атаки iLeakage позволяет вытащить пароли из браузера Apple Safari

Исследователи разработали новый вектор кибератаки по сторонним каналам и дали ему имя «iLeakage». Его особенностью является впервые продемонстрированная работа против процессоров Apple Silicon и браузера Safari.

С помощью iLeakage, по словам специалистов, можно вытащить конфиденциальную информацию из «яблочного» браузера. Причём данные извлекаются с «практически идеальной» точностью.

Кстати, одним Safari проблема не ограничивается, поскольку iLeakage сработает и в случае с iOS-версиями Firefox, Tor и Edge. В сущности, новый вектор атаки представляет собой ещё одну реализацию знаменитой Spectre.


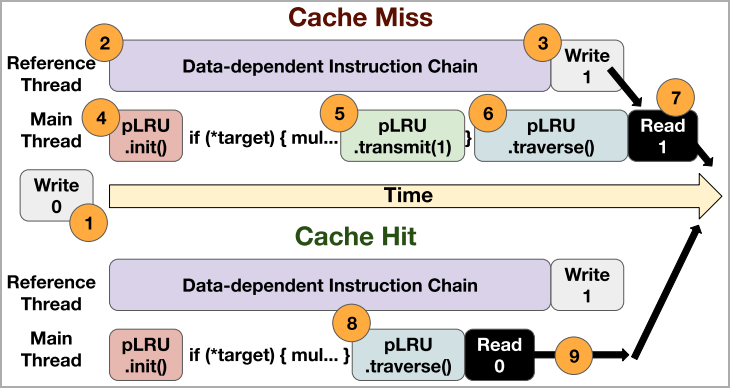
Вытащить сведения специалисты смогли, создав примитив (графический элемент), способный спекулятивно читать и сливать любой 64-битный указатель в адресном пространстве, которое Safari использует для рендеринга.

Другими словами, экспертам удалось обойти защиту Apple от утечек данных по сторонним каналам. Более того, исследователи также смогли нивелировать функциональность изоляции сайтов в браузере.

Новый подход задействовал JavaScript-API window.open, что позволило странице условного атакующего использовать то же адресное пространство, что задействуют произвольные страницы условной жертвы.

Проблема несоответствия типов данных (type confusion) допускает обход сжатой 35-битной адресации и защитных мер Apple и приводит к утечке конфиденциальных данных.

Специалисты разработали демонстрационный эксплойт на JavaScript и WebAssembly, а на видеороликах ниже показан вектор атаки в работе:


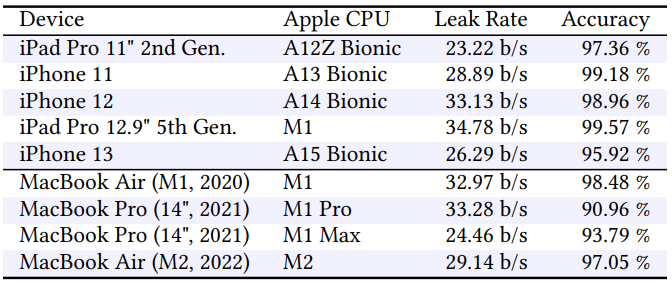
iLeakage, согласно описанию, работает против чипов Apple M1 и M2. С техническими деталями вектора можно ознакомиться в соответствующем отчёте (PDF). Список затронутых устройств выглядит так:


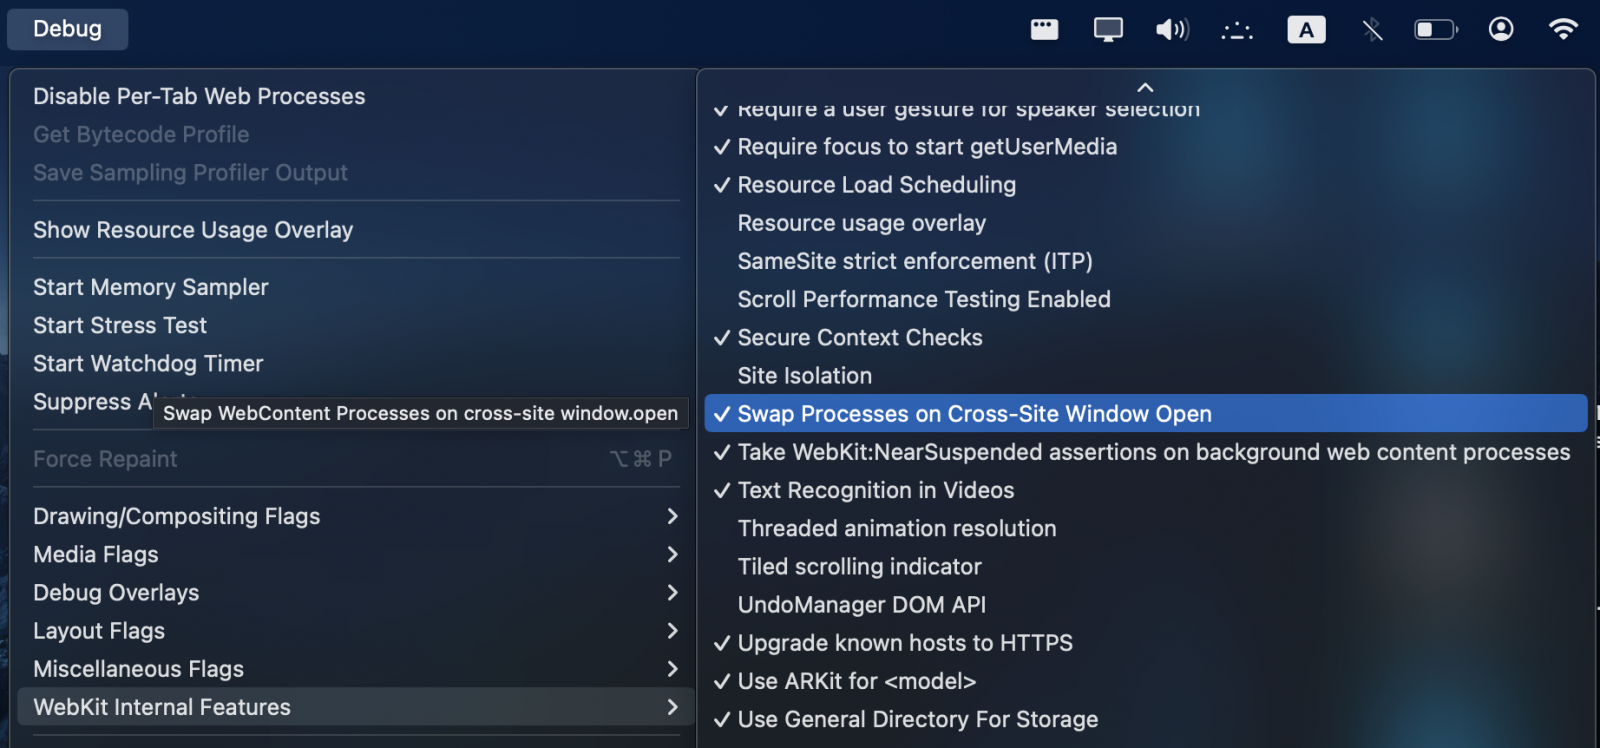
Apple узнала о iLeakage 12 сентября и успела выработать временную защиту для пользователей macOS:

  1. Открыть Терминал и запустить defaults write com.apple.Safari IncludeInternalDebugMenu 1 (открывает скрытое меню отладки в Safari).
  2. Открыть Safari и пройти в новое меню.
  3. Выбрать «WebKit Internal Features».
  4. Прокрутить до пункта «Swap Processes on Cross-Site Window Open» и активировать его.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru