



Действующие в Восточной Европе кибершпионы плодят варианты бэкдора MATA

Действующие в Восточной Европе кибершпионы плодят варианты бэкдора MATA

Действующие в Восточной Европе кибершпионы плодят варианты бэкдора MATA

При разборе прошлогодней атаки, полагающейся на бэкдор MATA, эксперты «Лаборатории Касперского» обнаружили новых представителей вредоносного семейства, а также модуль для проникновения в изолированные сети с помощью USB-накопителей.

Данные телеметрии показали, что целевые атаки в рамках данной кампании проводились на территории Восточной Европы с середины августа 2022 года по май 2023-го. В результате пострадало более десяти предприятий оборонной промышленности и нефтегазового сектора.

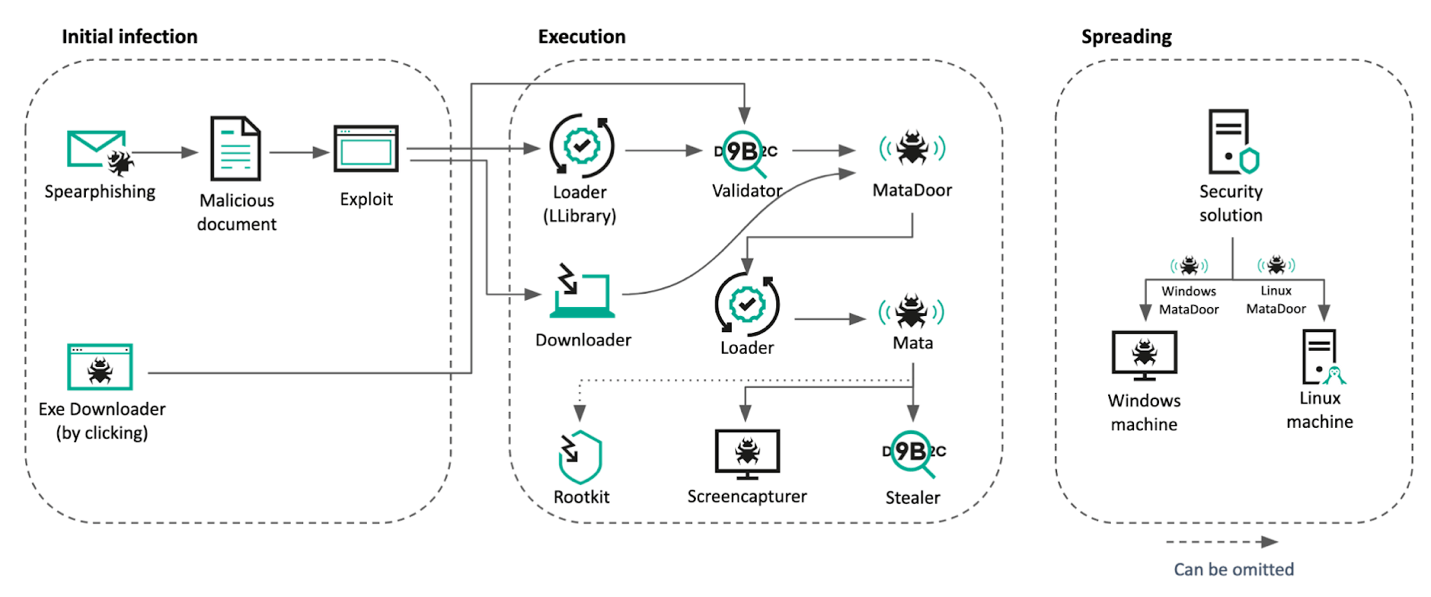
Атаки, нацеленные на шпионаж и кражу данных, начинались с рассылки адресных писем с внешней ссылкой, привязанной к странице с эксплойтом CVE-2021-26411 для Internet Explorer. После отработки эксплойта в систему жертвы загружались лоадер, основной троян (MATA, ранее замеченный в атаках Lazarus) и инфостилер. Цепочка заражения почти не изменилась, ее лишь дополнили процессом валидации скомпрометированной системы, чтобы исключить возможные проблемы с доставкой зловреда.


В ходе атаки, разобранной в Kaspersky, злоумышленники использовали три новых варианта бэкдора: доработанную версию MATA 2-го поколения, MataDoor (MATA 4-го поколения) и написанного с нуля MATA 5-го поколения. На серверы под управлением Unix-подобных ОС устанавливалась Linux-версия MATA.

Анализ показал, что после проникновения в сеть жертвы авторы атаки провели разведку, раздобыли аутентификационные данные пользователей и с их помощью подключились к терминальному серверу материнской компании. В новом окружении им удалось повторить успех и добраться до контроллера домена.

Компрометация сервера финансовой системы и централизованной системы управления защитными решениями открыла злоумышленникам доступ к сетям нескольких десятков дочерних организаций.

В ходе многоступенчатой атаки были продемонстрированы широкие возможности по обходу и эксплуатации защитных решений. Скрыть вредоносную активность помогали использование руткитов, уязвимых драйверов ядра, а также имитация легитимных файлов и многоуровневое шифрование. В тех случаях, когда целевая система находилась в изолированном сегменте сети, атакующие использовали модуль для работы с USB-носителями.

«Защита промышленного сектора от таргетированных атак требует комплексного подхода, сочетающего надёжные методы обеспечения кибербезопасности с проактивными действиями, — отметил эксперт из команды Kaspersky ICS CERT Вячеслав Копейцев. — Постоянно отслеживая новые находки исследователей и внедряя новейшие решения для обеспечения безопасности, предприятия могут выстроить эффективную стратегию защиты».

Защититься от подобных атак организациям помогут следующие рекомендации Kaspersky:

  • регулярно проводить аудит безопасности ОТ-систем;
  • использовать защитные решения для конечных устройств ОТ и сетей, такие как Kaspersky Industrial CyberSecurity;
  • обучать сотрудников основам кибергигиены;
  • проводить тренинги для ИБ-специалистов и ОТ-инженеров;
  • ограждать ИТ-инфраструктуру от киберугроз с помощью решений комплексной защиты.
Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru