



Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google считает, что несколько правительственных кибергруппировок используют в кампаниях опасную и раскрученную уязвимость в WinRAR. Само собой, обвиняются российские и китайские APT-группы.

Команда Google Threat Analysis Group (TAG) зафиксировала кибератаки высококвалифицированных злоумышленников, которые якобы связаны с группировками Sandworm, APT28 и APT40.

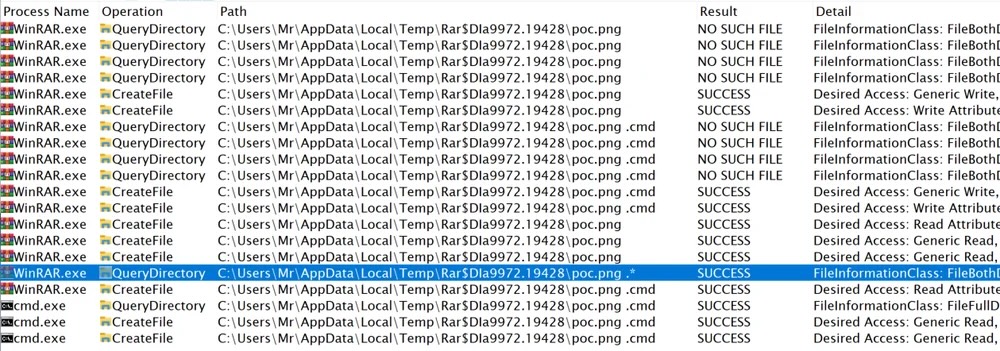
«За последние недели наша команда отметила активность спонсируемых правительством кибергрупп, которые эксплуатируют уязвимость под идентификатором CVE-2023-38831 в WinRAR», — пишет TAG в отчёте.

«Несмотря на доступность патча, многие пользователи по-прежнему уязвимы перед такими кибератаками».


По данным исследователей, группировка Sandworm, которую принято на Западе связывать с Россией, в начале сентября распространяла вредоносную программу Rhadamanthys. В этих фишинговых атаках использовался эксплойт для CVE-2023-38831.

Ещё одна якобы российская группа — ATP28 — использовала ту же уязвимость и вредоносный скрипт PowerShell (IRONJAW) для кражи учётных данных из браузеров.

Помимо этого, Google упомянула и китайскую кибергруппировку APT40, взявшую на вооружение дыру в WinRAR. С её помощью злоумышленники якобы разворачивали вредоносные программы ISLANDSTAGER и BOXRAT.

Напомним, на днях специалисты компании Cluster25 также обвинили «российских хакеров» в эксплуатации CVE-2023-38831.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru