



Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

На рынке появилась новая услуга обработки ключей шифрования для организаторов распространения информации (ОРИ). Её запустила компания DDoS-Guard, специализирующаяся на защите компаний от DDoS-атак.

В категорию ОРИ, как известно, попадают не только крупные СМИ, но и мессенджеры, соцсети, сайты знакомств и другие веб-ресурсы, где пользователи могут оставлять комментарии.

Роскомнадзор в настоящее время продолжает пополнять список сайтов, попадающих под понятие ОРИ, поэтому многим интернет-проектам нужно быть готовыми к выполнению определённых требований.

Именно поэтому специалисты DDoS-Guard решили разработать решение, способное помочь организаторам распространения информации максимально эффективно соблюсти требования регуляторов.

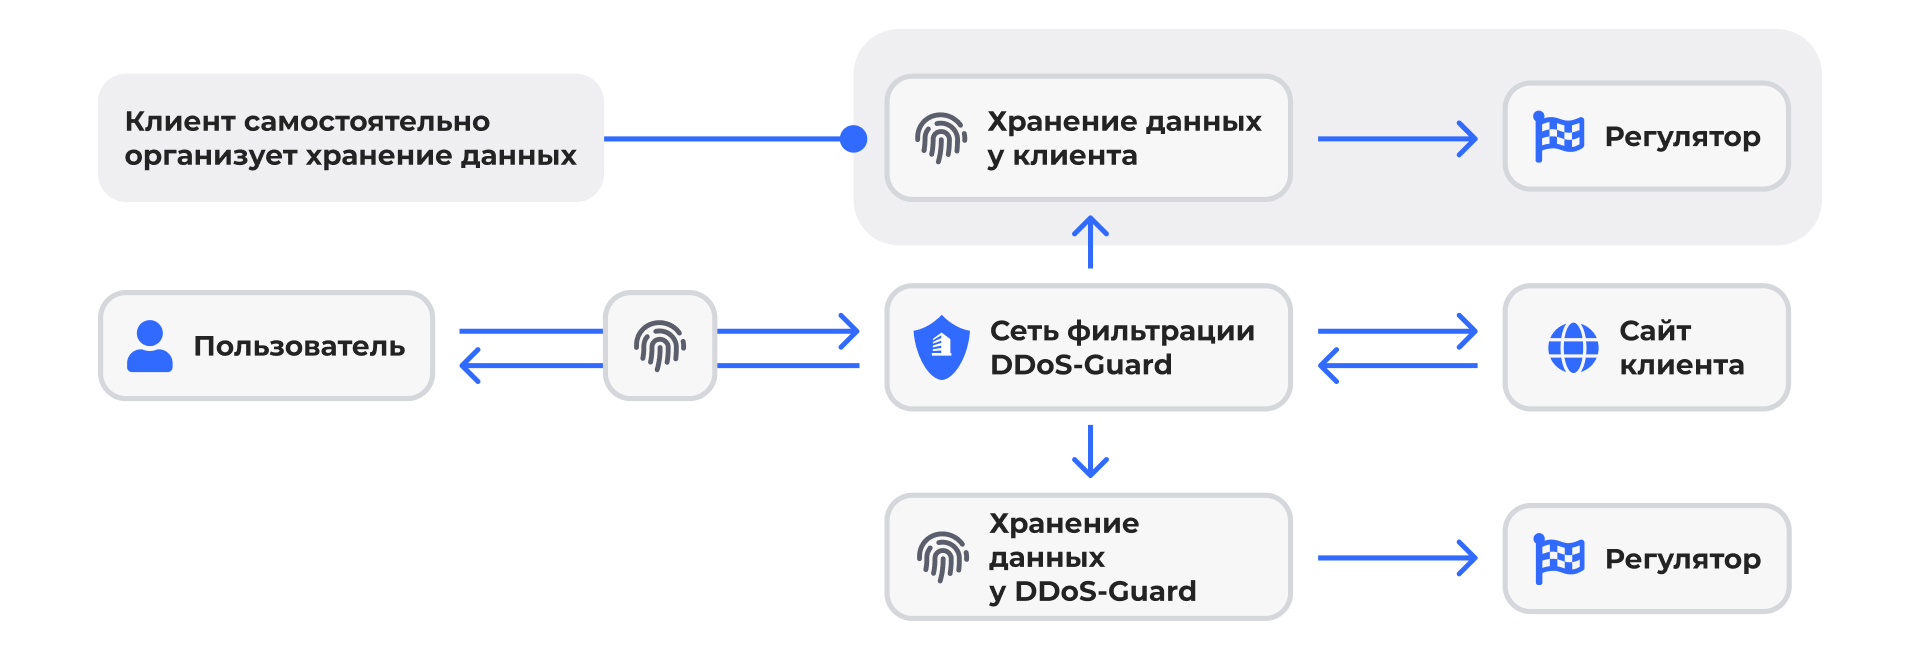
Власти требуют от ОРИ не только хранить данные пользователей на территории России, но и создать собственную информационную систему, которая будет обрабатывать, хранить и передавать эти сведения регулятору. Среди такой информации, например, ключи шифрования электронных сообщений.

Проблема в том, что отдельные компании не могут самостоятельно выполнить требования, поскольку это требует мощных ресурсов для хранения сведений. Здесь DDoS-Guard готова прийти на помощь и наладить необходимый процесс.


Учитывая данные о ключах шифрования, система DDoS-Guard рассчитает примерные объёмы данных для расшифровки, обеспечит их сбор и хранение, а также реализует процесс передачи в режиме реального времени.

В DDoS-Guard подчёркивают удалённый характер своего решения, называя такую реализацию уникальной.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru