



Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Новая киберпреступная кампания, использующая рекламные объявления в поиске Google, атакует пользователей, которые пытаются скачать и установить популярный текстовый редактор Notepad++.

Система Google Ads и ранее использовалась для распространения вредоносных программ, которые привязывались к легитимному софту. Расчёт злоумышленников на невнимательность и доверчивость пользователей.

Новую кампанию заметили исследователи из Malwarebytes. По их словам, киберпреступники в течение нескольких месяцев беспрепятственно использовали текстовый редактор Notepad++ в качестве приманки.

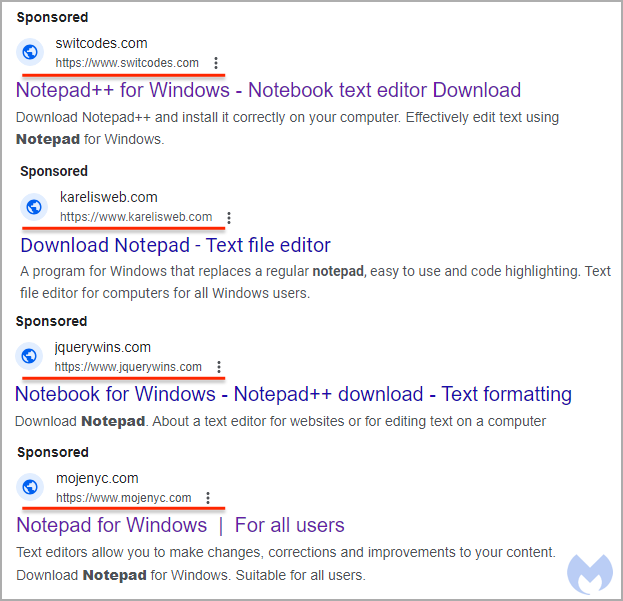
Точно установить конечный пейлоад специалисты пока не смогли, однако есть предположение, что это Cobalt Strike. Если внимательно посмотреть на поисковую выдачу, становится очевидным отсутствие связи вредоносных URL с легитимным софтом:


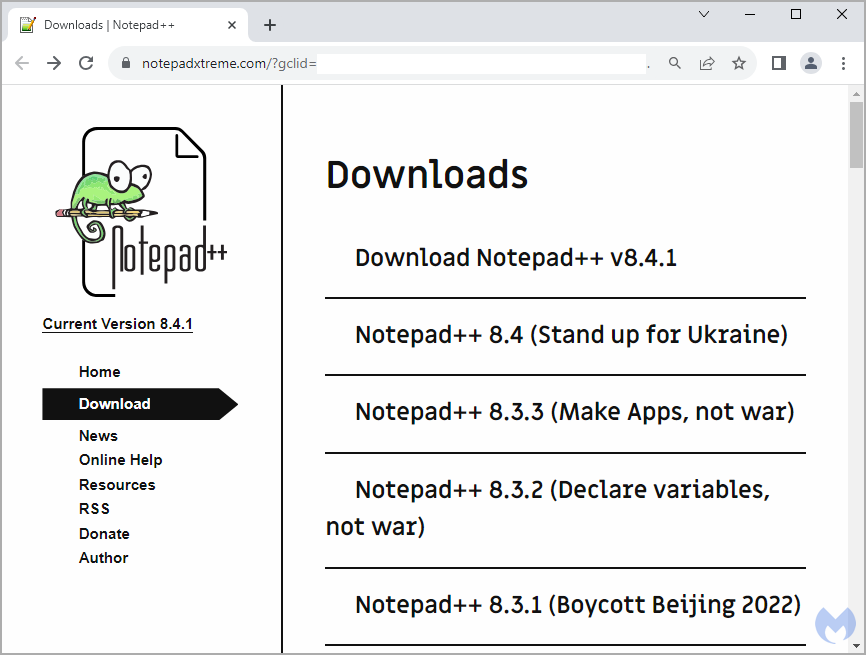
Пройдя по такой ссылке, потенциальная жертва попадает на ресурс notepadxtreme[.]com, замаскированный под официальный сайт Notepad++.


При попытке скачать желаемый софт специальный JavaScript-сниппет проверяет цифровой отпечаток устройства, чтобы убедиться в отсутствии каких-либо аномалий (например, если пользователь зашёл из песочницы).

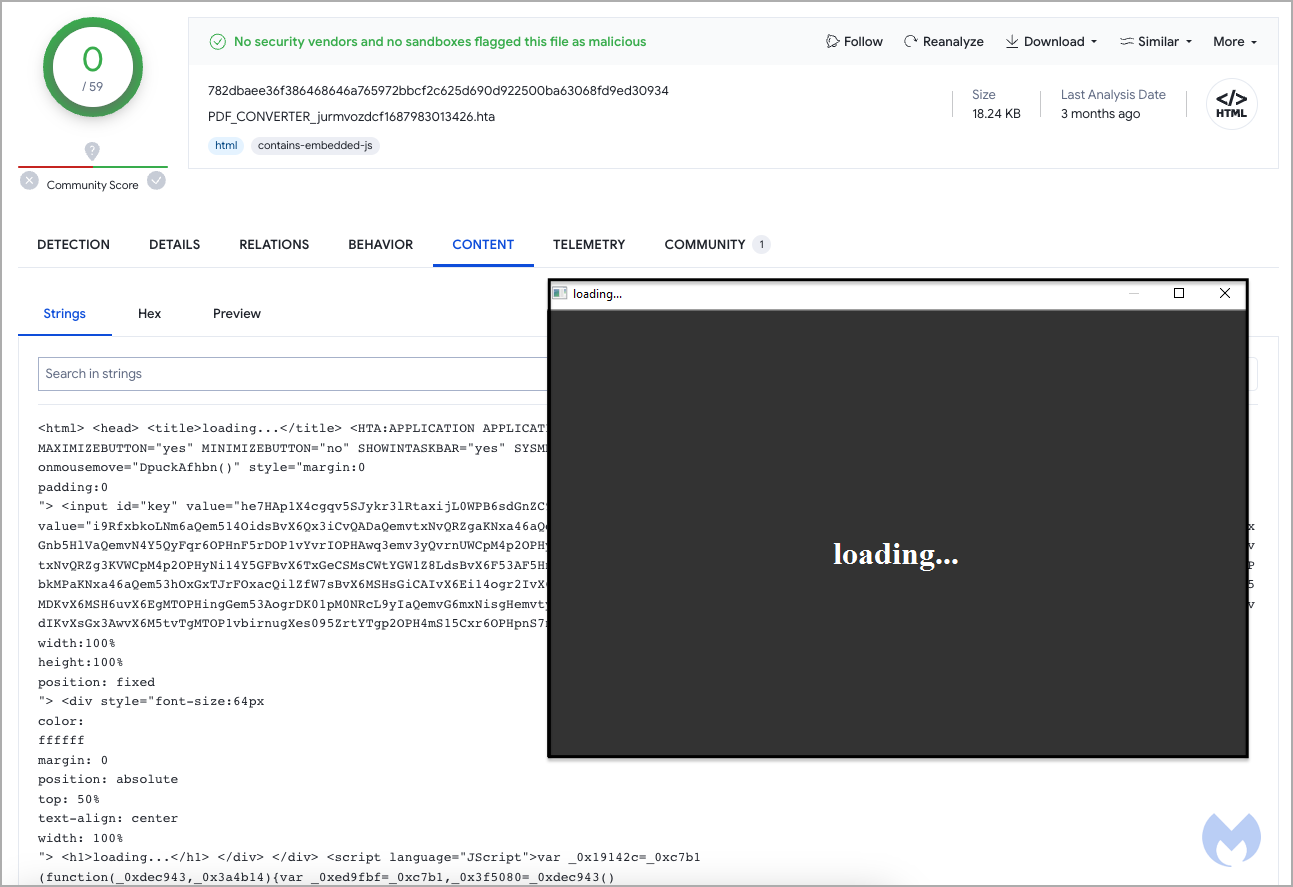
Если всё в порядке, жертве подсовывают скрипт в формате HTA, оснащённый уникальным идентификатором. Интересно, что пейлоад выдаётся лишь раз, а если попробовать второй раз загрузить его, юзер получит ошибку 404.

В Malwarebytes изучили упомянутый HTA, отметив, что в июле этот семпл уже загружали на VirusTotal. На тот момент в нём не было обнаружено вредоносной составляющей.


Напомним, в сентябре вышел Notepad++ 8.5.7 с патчами для четырех опасных уязвимостей.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru