



У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

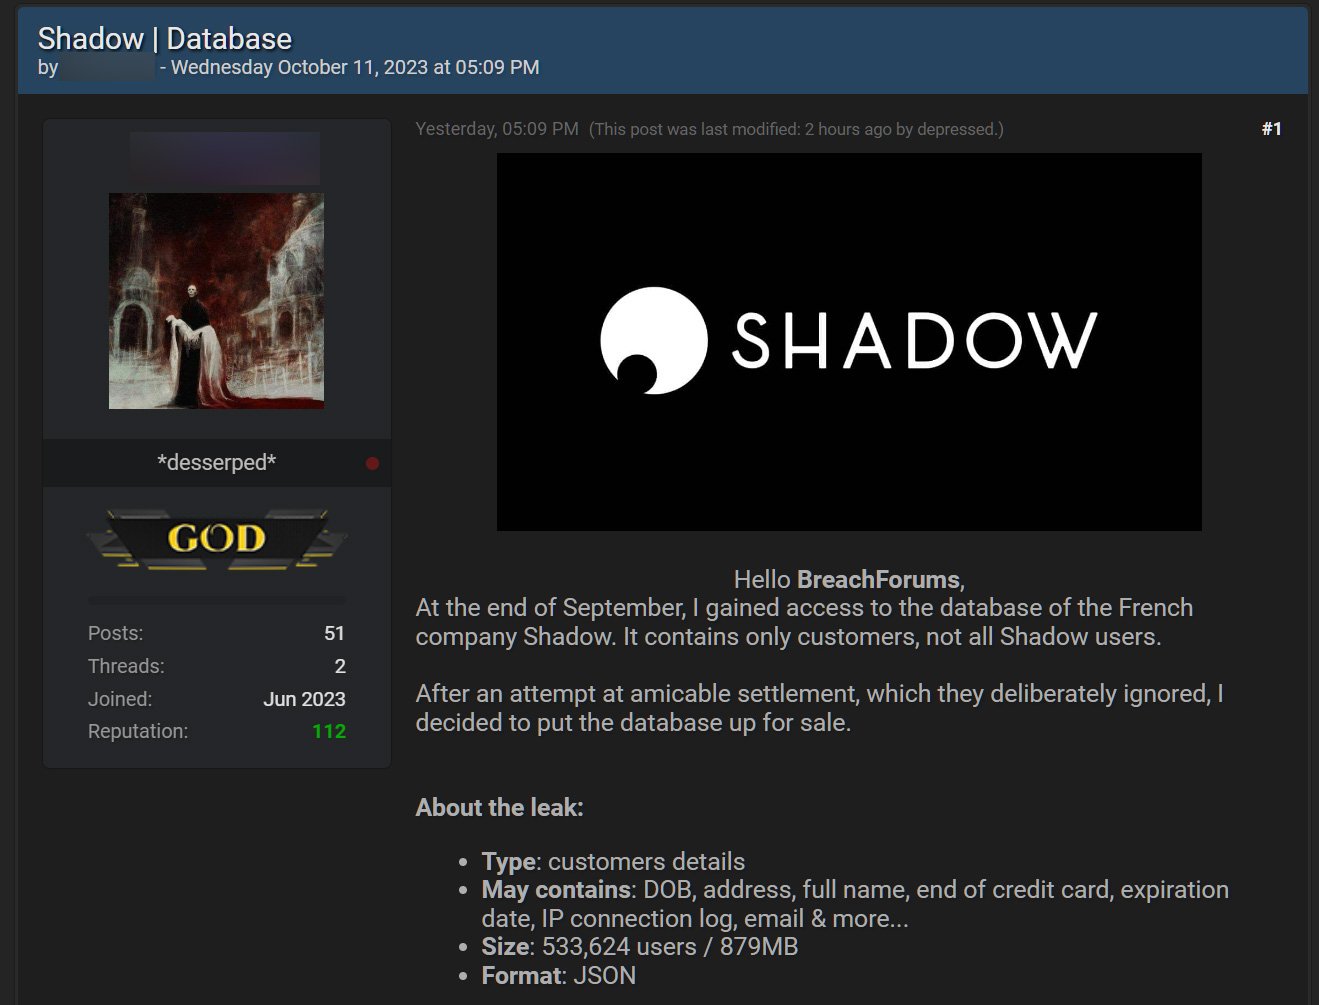
На хакерском форуме выставили на продажу базу ПДн, якобы принадлежащих клиентам французской компании Shadow. Облачный провайдер начал рассылать нотификации об утечке, произошедшей в результате целевой атаки с элементами социальной инженерии.

Компания Shadow получила известность благодаря своей платформе облачного гейминга. Ее услугами также пользуются бизнес-структуры для создания унифицированной рабочей среды.

Два дня назад сервис-провайдер начал рассылать клиентам уведомления об утечке данных, размещенных у аутсорсера. По словам Shadow, в конце сентября она стала жертвой атаки: один из сотрудников через Discord загрузил зловреда, замаскированного под игру на платформе Steam. Опасное предложение поступило от приятеля, тоже пострадавшего от аналогичной атаки.

Вредонос, по всей видимости, представлял собой инфостилер; с его помощью злоумышленники украли куки-файл, позволивший успешно залогиниться в интерфейсе управления SaaS-провайдера. Используя полученный доступ, авторы атаки через API выкачали ПДн клиентов Shadow: полные имена, адреса имейл, даты рождения, адреса плательщика, сроки действия банковских карт. Пароли и другие платежные данные, по заверениям, не пострадали.

Скомпрометированный токен аутентификации уже деактивирован, несанкционированный доступ заблокирован. Приняты дополнительные меры для предотвращения подобных атак. Затронутым пользователям рекомендуется сохранять бдительность на случай мошеннического использования ПДн, а также включить многофакторную аутентификацию (MFA) для всех аккаунтов.

Официального заявления в связи с инцидентом пока не опубликовано. Автор объявления о продаже, обнаруженного BleepingComputer на хакерском форуме, утверждает, что именно он получил доступ к базе Shadow и украл данные более 500 тыс. клиентов. Он также заявил, что пытался решить вопрос полюбовно, но его проигнорировали, поэтому база данных выставлена на продажу.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru