



Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Популярная модель расширителя диапазона Wi-Fi — D-Link DAP-X1860 уязвима перед атаками, приводящими к отказу в обслуживании (DoS), а также к удалённой инъекции команд.

У D-Link DAP-X1860 есть тысячи отзывов на Amazon, устройство пользуется немалой популярностью. На официальном сайте D-Link расширитель диапазона Wi-Fi доступен для заказа.

Команда немецких исследователей выявила уязвимость, впоследствии получившую идентификатор CVE-2023-45208. Несмотря на постоянные попытки уведомить вендора о проблеме, реакции от D-Link, как и соответствующего патча, дождаться не удалось.

Корень бреши кроется в функциональности D-Link DAP-X1860, отвечающей за сетевое сканирование. Если точнее, устройство не может корректно парсить идентификаторы SSID, содержащие символ «‘» в имени, принимая эти имена за команды.

Дыра присутствует в функции parsing_xml_stasurvey библиотеки libcgifunc.so. Из-за неправильной обработки SSID условный злоумышленник может провести DoS-атаку или внедрить команду.

Для эксплуатации атакующему придётся создать точку Wi-Fi, чьё имя будет похоже на рядом расположенную легитимную сеть. Разница будет заключаться лишь в наличии символа «‘».

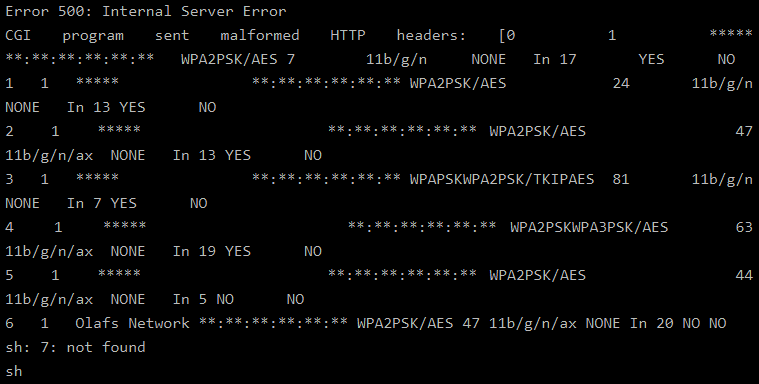
При попытке устройства подключиться к вредоносному SSID пользователь получит Error 500: Internal Server Error.


А если киберпреступник добавит SSID вторую секцию, которая уже будет содержать шелл-команды, разделённые «&&», D-Link DAP-X1860 будет вынужден выполнить эти команды.

К сожалению, расширитель диапазона Wi-Fi до сих пор уязвим, поскольку патча пока нет. Пользователям рекомендуют ограничить сетевое сканирование и выключать устройство, когда в его работе нет необходимости.

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru