



Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

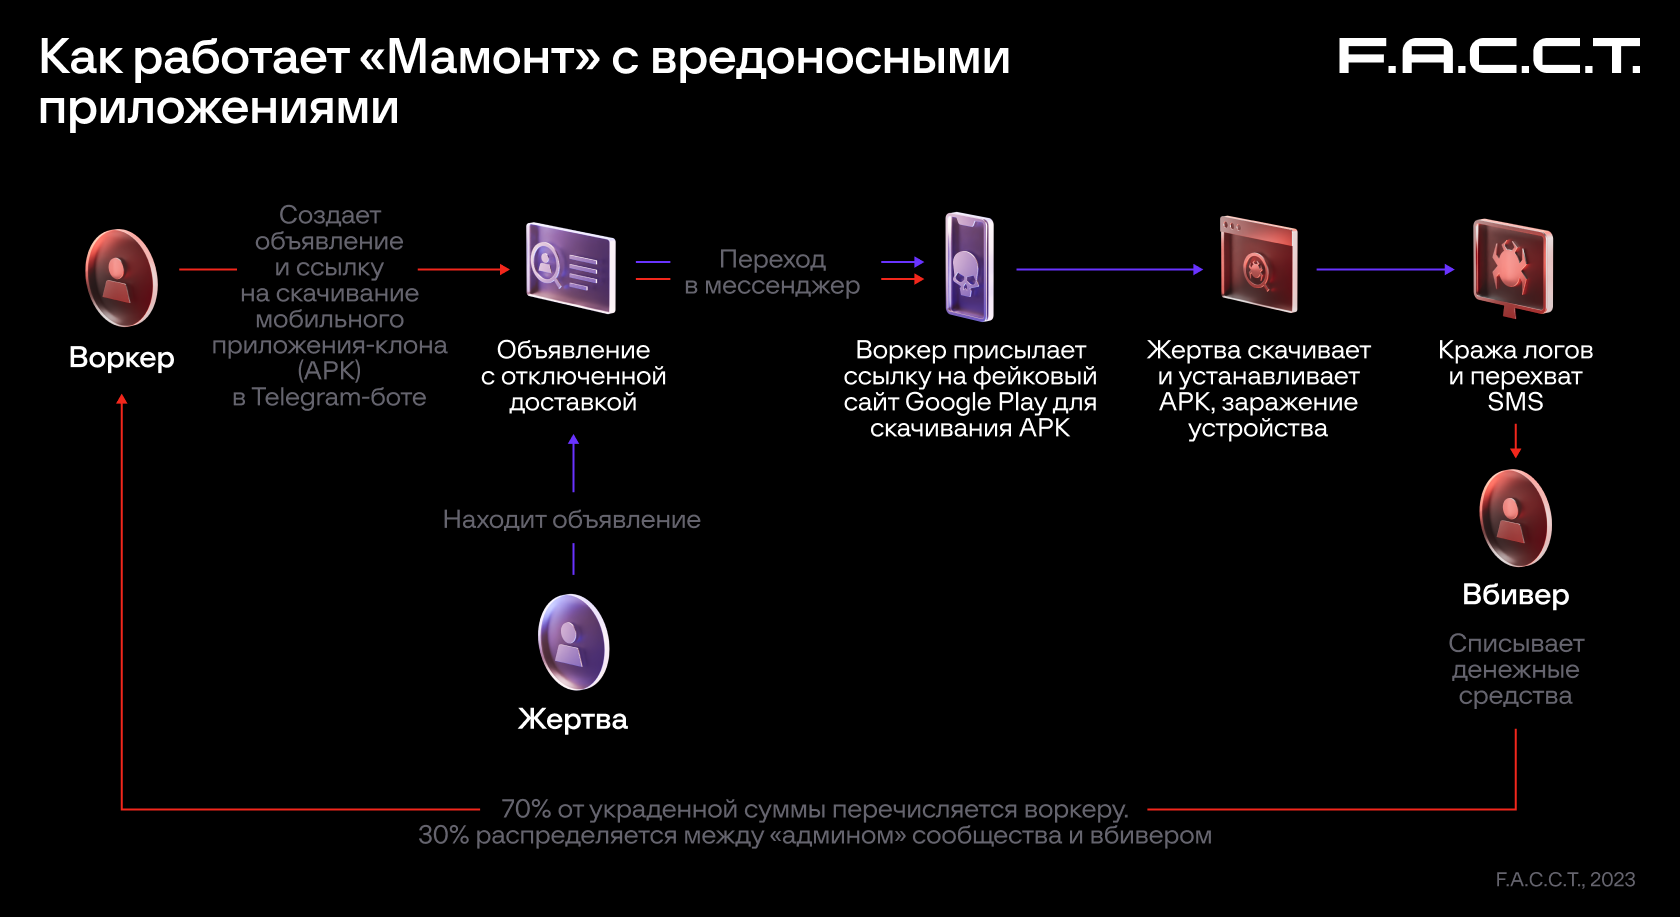
В киберпространстве всплыл новый вариант распространённой мошеннической схемы, которую называют «Мамонт». На этот раз злоумышленники пытаются обманом заставить жертву установить из фейкового Google Play Store приложение для Android, которое на деле оказывается трояном.

Об активности мошенников рассказали специалисты компании F.A.С.С.T. Загрузить вредонос пользователям предлагают под соусом оформления доставки заказа.

Попав в систему, троян пытается незаметно списать деньги жертвы. По данным исследователей, средняя сумма похищенных средств крутится в районе 67 тысяч рублей.

Что собой представляет схема «Мамонт»? Киберпреступники пытаются вытащить деньги и данные банковских карт пользователей, а в качестве прикрытия выступает легенда оформления покупки и доставки соответствующих товаров.

Помимо этого, мошенники маскируют кампанию и под аренду недвижимости, совместные поездки и тому подобное. Эксперты считают, что летом 2023-го в России по этой схеме работали 17 группировок.

Уже в сентябре специалисты F.A.C.C.T. зафиксировали новую кибероперацию, в которой используется троян для мобильных устройств на Android. Злоумышленникам уже можно не использовать фишинговые сайты, так как вредоносный софт прекрасно справляется с вытаскиванием данных.

Интересно, что зловред может не только воровать важную информацию, но и перехватывать коды, поступающие в СМС-сообщениях. Общение с жертвой злоумышленники ведут в мессенджере Telegram.

Если доверчивый пользователь перейдёт по ссылке, ему выдадут фейковую страницу Google Play Store, на которой предлагается скачать и установить приложение.

Троян подключается в момент оплаты — перехватывает и отправляет операторам данные банковской карты «клиента». После этого туда же уходит код из СМС-сообщения.


В F.A.C.C.T. считают, что в сентябре мошенникам удалось украсть почти 3 миллиона рублей.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru