


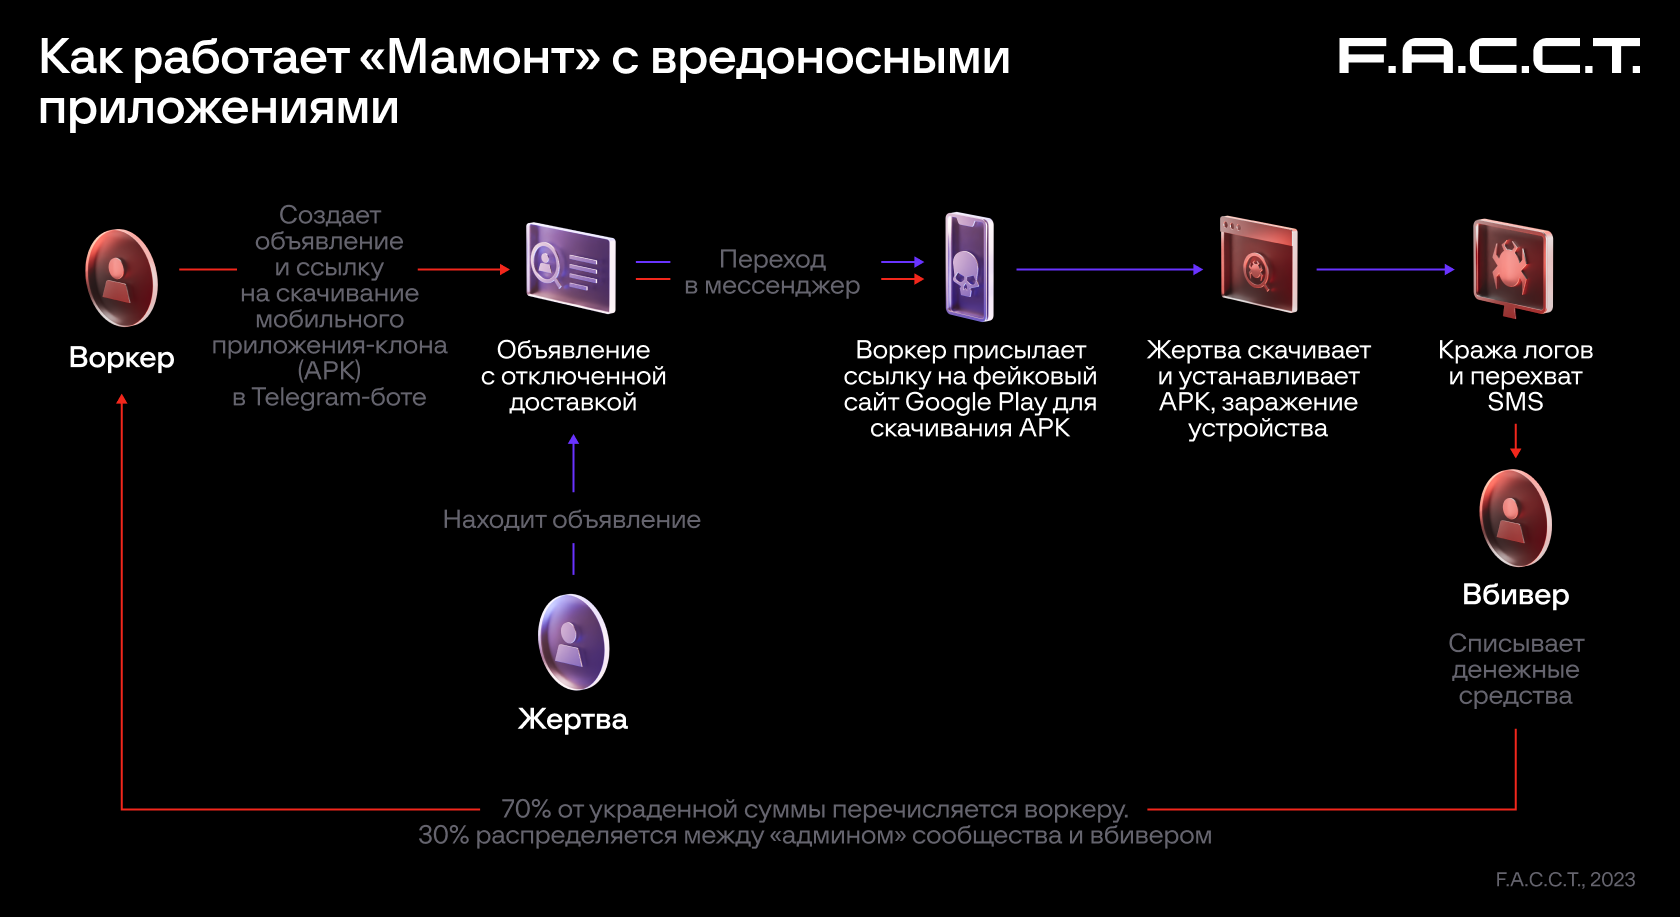

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

В киберпространстве всплыл новый вариант распространённой мошеннической схемы, которую называют «Мамонт». На этот раз злоумышленники пытаются обманом заставить жертву установить из фейкового Google Play Store приложение для Android, которое на деле оказывается трояном.

Об активности мошенников рассказали специалисты компании F.A.С.С.T. Загрузить вредонос пользователям предлагают под соусом оформления доставки заказа.

Попав в систему, троян пытается незаметно списать деньги жертвы. По данным исследователей, средняя сумма похищенных средств крутится в районе 67 тысяч рублей.

Что собой представляет схема «Мамонт»? Киберпреступники пытаются вытащить деньги и данные банковских карт пользователей, а в качестве прикрытия выступает легенда оформления покупки и доставки соответствующих товаров.

Помимо этого, мошенники маскируют кампанию и под аренду недвижимости, совместные поездки и тому подобное. Эксперты считают, что летом 2023-го в России по этой схеме работали 17 группировок.

Уже в сентябре специалисты F.A.C.C.T. зафиксировали новую кибероперацию, в которой используется троян для мобильных устройств на Android. Злоумышленникам уже можно не использовать фишинговые сайты, так как вредоносный софт прекрасно справляется с вытаскиванием данных.

Интересно, что зловред может не только воровать важную информацию, но и перехватывать коды, поступающие в СМС-сообщениях. Общение с жертвой злоумышленники ведут в мессенджере Telegram.

Если доверчивый пользователь перейдёт по ссылке, ему выдадут фейковую страницу Google Play Store, на которой предлагается скачать и установить приложение.

Троян подключается в момент оплаты — перехватывает и отправляет операторам данные банковской карты «клиента». После этого туда же уходит код из СМС-сообщения.


В F.A.C.C.T. считают, что в сентябре мошенникам удалось украсть почти 3 миллиона рублей.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru