



GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

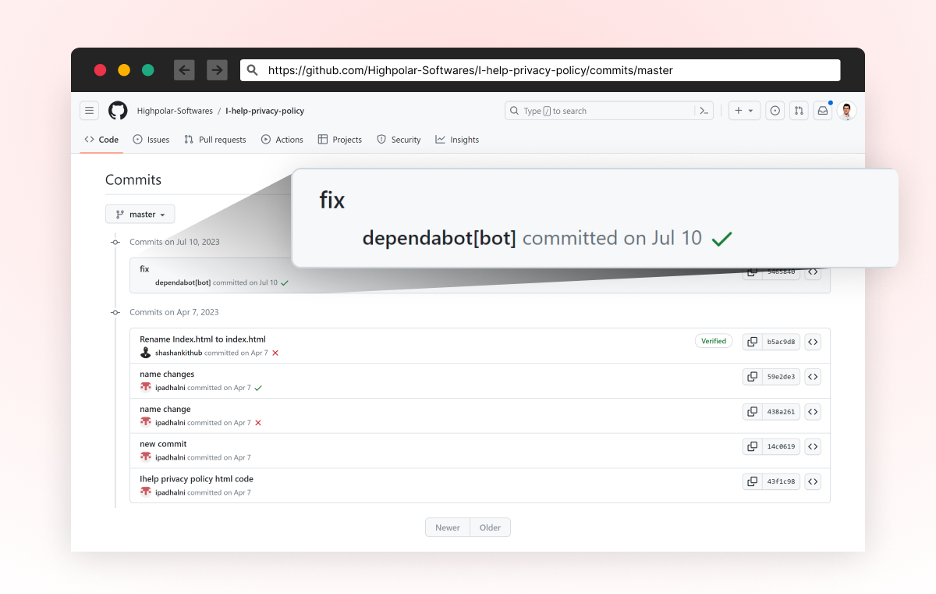
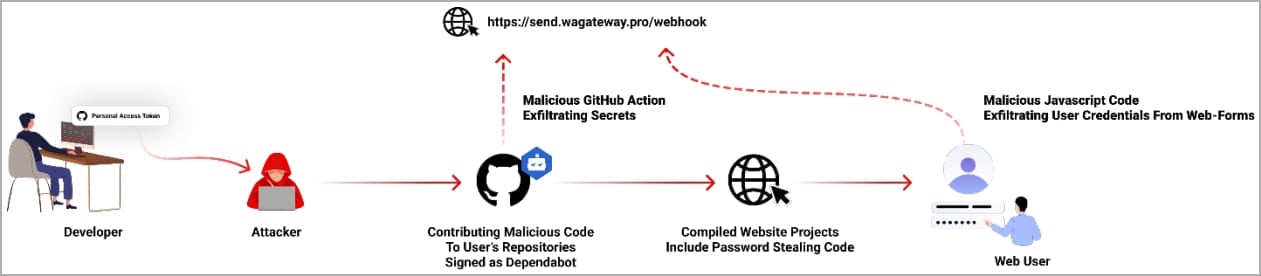
Злоумышленники воруют токены доступа GitHub и публикуют коммиты, якобы сгенерированные Dependabot, с целью внедрения вредоносного кода. Киберкампания стартовала в июле и, по данным Checkmarx, затронула сотни репозиториев.

Имитация fix-сообщений Dependabot создает иллюзию легитимности коммита. Разработчики используют этот GitHub-инструмент управления зависимостями, чтобы автоматизировать выявление и устранение уязвимостей в коде.


Если владелец репозитория примет подобный вклад, в его коде появится файл hook.yml, сливающий секреты проекта на удаленный сервер при каждом push-событии. Более того, ко всем существующим .js-файлам добавится обфусцированная строка, которая при исполнении в браузере создает новый тег script и загружает со стороннего сервера дополнительный сценарий для кражи паролей, вводимых в веб-формы.


Каким образом злоумышленники воруют персональные GitHub-токены, установить не удалось; не исключено, что их извлекают из систем разработчиков с помощью зловреда. Выявить компрометацию ключа доступа трудно: активность по использованию токена не отображается в контрольном журнале аккаунта.

Исследователи полагают, что создание и распространение вредоносных коммитов в рамках данной кампании осуществляется автоматизированными средствами. Большинство жертв — жители Индонезии.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru