



Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

В новой кампании киберпреступники распространяют свежую версию Android-вредоноса Xenomorph, которая теперь атакует кредитные организации в США, а также пытается добраться до криптовалютных кошельков владельцев мобильных устройств.

Специалисты компании ThreatFabric следят за активностью Xenomorph с февраля 2022 года. На тот момент зловред заразил более 30 тыс. мобильных устройств на Android.

Новая кампания операторов Ксеноморфа стартовала в середине августа, а в качестве жертв злоумышленники выбрали владельцев криптокошельков и ряд финансовых организаций в США.

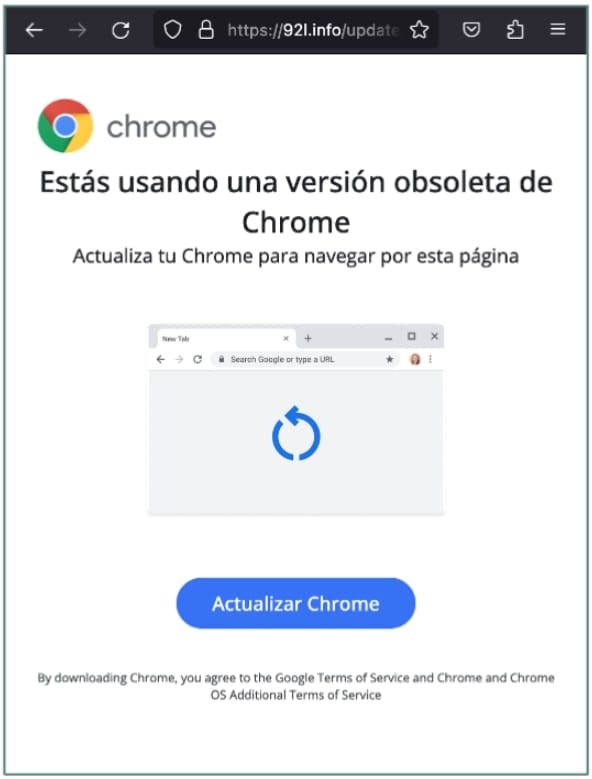
Для распространения Xenomorph используются фишинговые страницы, задача которых — заставить пользователя установить обновление браузера Chrome. Под видом апдейта жертвам подсовывают вредоносный APK.


Для кражи данных троян по-прежнему использует функциональность наложения окон поверх легитимных приложений. По словам ThreatFabric, каждый образец Xenomorph содержит приблизительно сотню вариантов окон для наложения, чтобы подстраиваться под софт многих банков и криптовалютных кошельков.

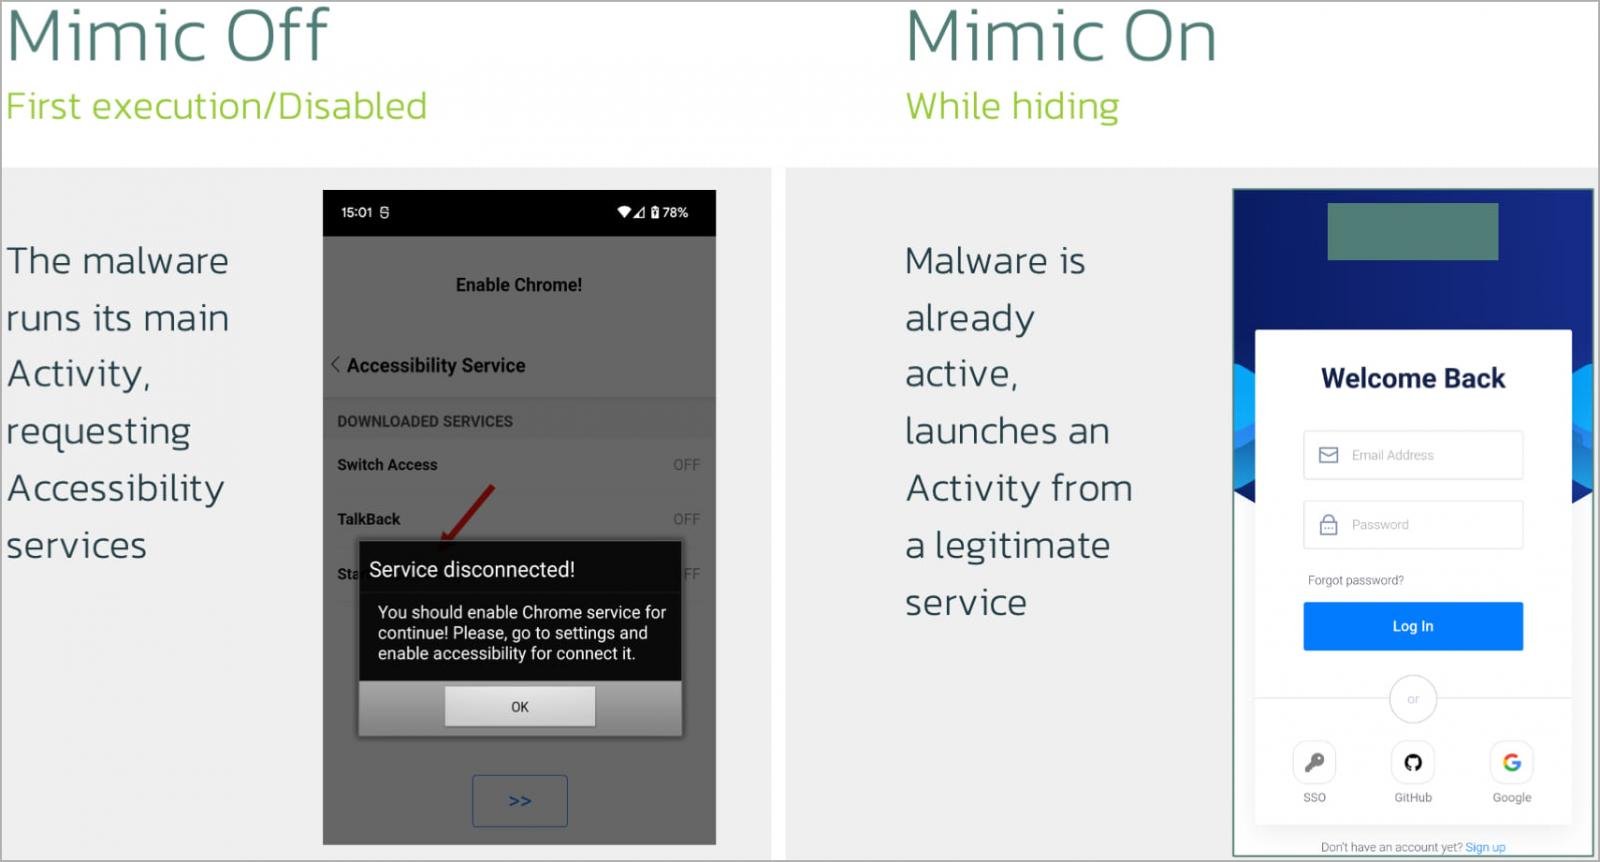
Актуальная версия вредоноса отметилась и новыми возможностями, что говорит о постоянной работе над трояном. Например, маскировка под другие приложения: функция IDLEActivity выполняет работу WebView, отображая легитимный веб-контент.


Ещё одна фича — ClickOnPoint, которая позволяет операторам Xenomorph имитировать клики в определённых местах дисплея. Это позволяет трояну обходить различные формы подтверждения и т. п.

Напомним, в марте мы писали, что авторы Android-трояна Xenomorph полностью автоматизировали кражу денег.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru