



Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

В новой кампании киберпреступники распространяют свежую версию Android-вредоноса Xenomorph, которая теперь атакует кредитные организации в США, а также пытается добраться до криптовалютных кошельков владельцев мобильных устройств.

Специалисты компании ThreatFabric следят за активностью Xenomorph с февраля 2022 года. На тот момент зловред заразил более 30 тыс. мобильных устройств на Android.

Новая кампания операторов Ксеноморфа стартовала в середине августа, а в качестве жертв злоумышленники выбрали владельцев криптокошельков и ряд финансовых организаций в США.

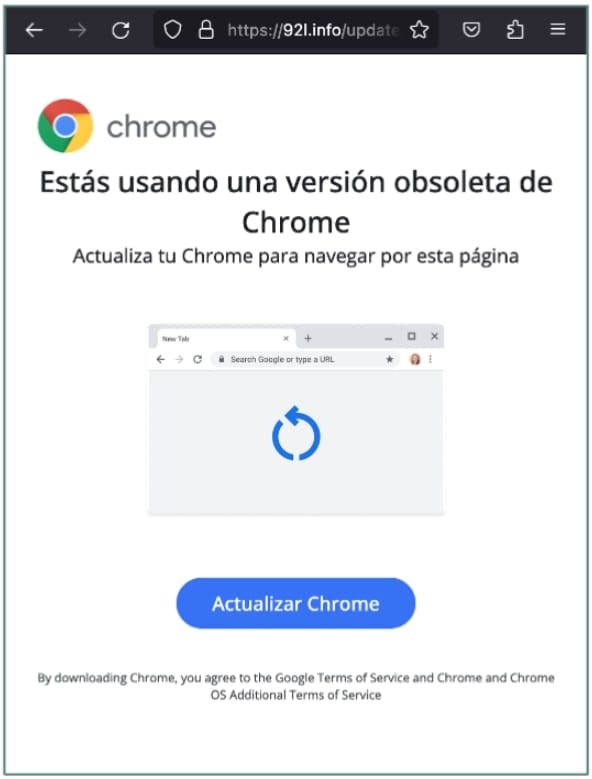
Для распространения Xenomorph используются фишинговые страницы, задача которых — заставить пользователя установить обновление браузера Chrome. Под видом апдейта жертвам подсовывают вредоносный APK.


Для кражи данных троян по-прежнему использует функциональность наложения окон поверх легитимных приложений. По словам ThreatFabric, каждый образец Xenomorph содержит приблизительно сотню вариантов окон для наложения, чтобы подстраиваться под софт многих банков и криптовалютных кошельков.

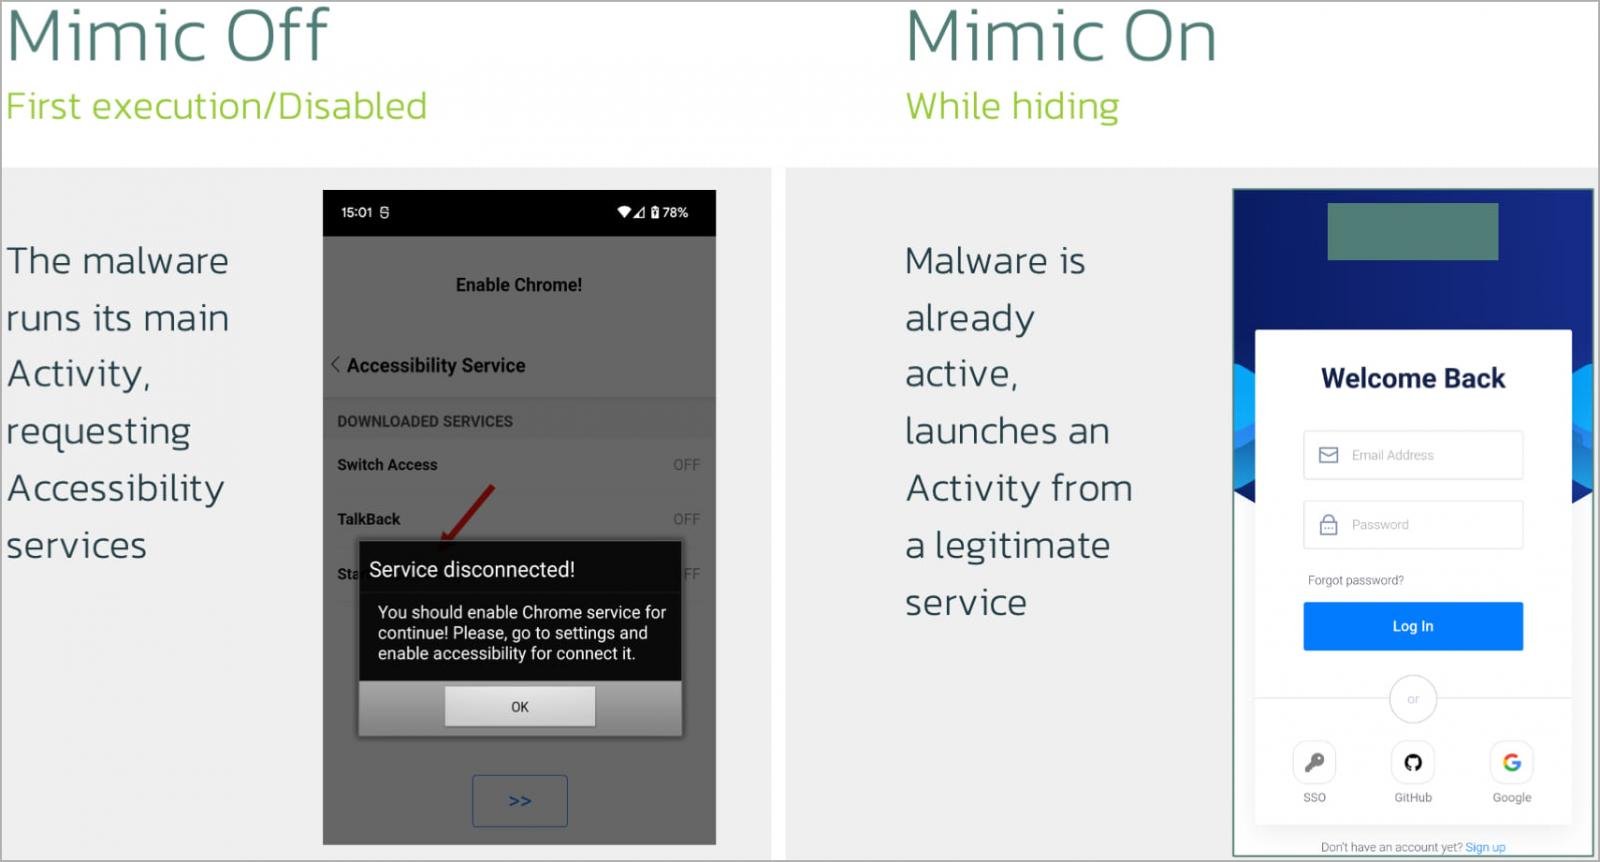
Актуальная версия вредоноса отметилась и новыми возможностями, что говорит о постоянной работе над трояном. Например, маскировка под другие приложения: функция IDLEActivity выполняет работу WebView, отображая легитимный веб-контент.


Ещё одна фича — ClickOnPoint, которая позволяет операторам Xenomorph имитировать клики в определённых местах дисплея. Это позволяет трояну обходить различные формы подтверждения и т. п.

Напомним, в марте мы писали, что авторы Android-трояна Xenomorph полностью автоматизировали кражу денег.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru