



Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Киберпреступная группировка APT36, которую также называют «Transparent Tribe», теперь использует как минимум три Android-приложения, замаскированные под YouTube. Задача этого софта — заразить смартфоны жертв трояном CapraRAT.

Как только вредонос проникает на устройство, он начинает собирать данные, записывать аудио и видео. Другими словами, функциональность полностью попадает под определение шпионского софта.

APT36 принято связывать с Пакистаном, эта группировка часто использует фейковые Android-приложения в качестве приманки. На последнюю кампанию киберпреступников обратили внимание исследователи из SentinelLabs.

Вредоносные APK с копиями YouTube хранятся в сторонних магазинах приложений, обойти защитные механизмы Google Play Store злоумышленникам не удалось.

Чтобы жертва загрузила и установила программу, атакующие, скорее всего, прибегают к методам социальной инженерии. Сами APK уже успели побывать на VirusTotal в апреле, июле и августе 2023 года.

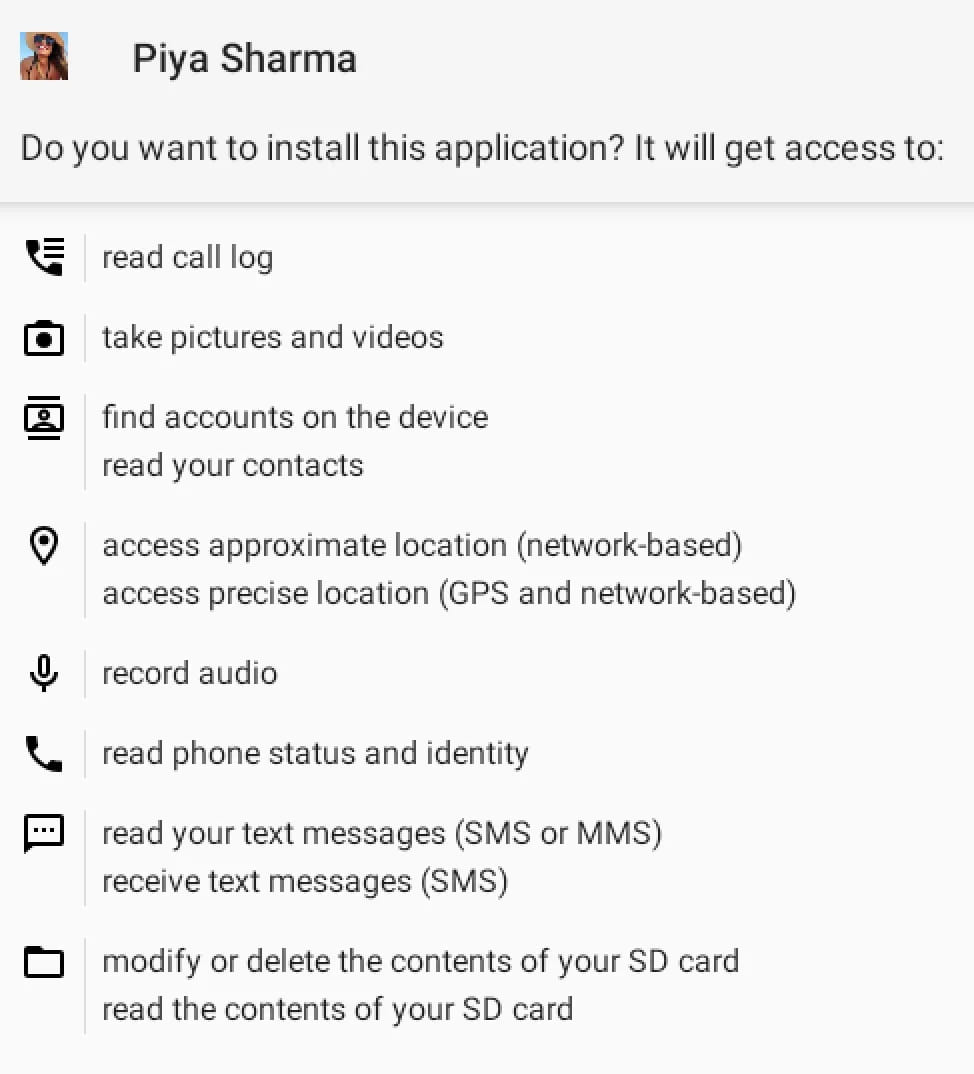
Два загруженных файла назывались «YouTube», ещё один — «Piya Sharma». В процессе инсталляции софт запрашивает много потенциально опасных разрешений, однако подозрения пользователя может нивелировать маскировка под YouTube.


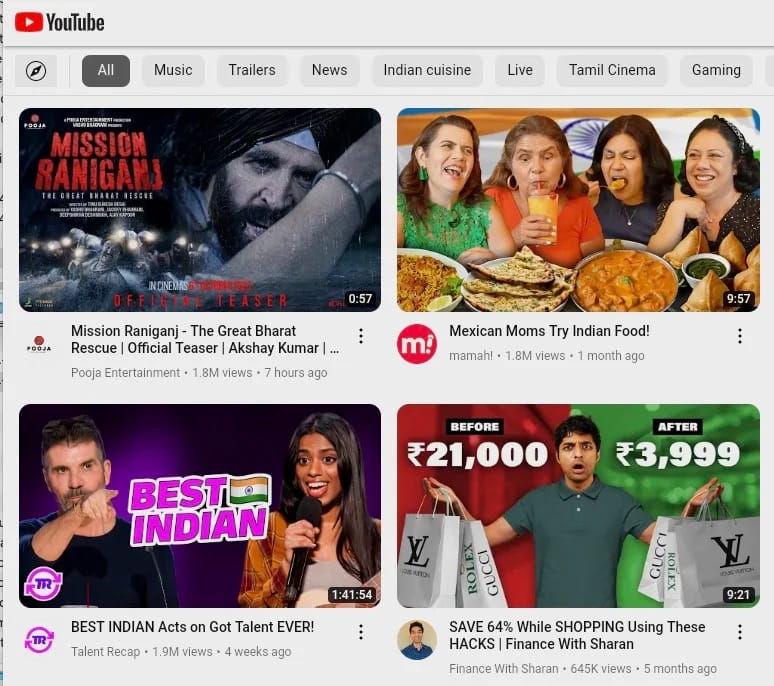
Стоит отметить, что софт действительно изо всех сил старается показать жертве «реальный» YouTube, однако на деле всё происходит через WebView и представляет собой веб-версию хостинга видеозаписей. Кроме того, отсутствует ряд функций, доступных в легитимном YouTube.


На устройстве CapraRAT может выполнять следующие действия:

  • записывать аудио с микрофона, а видео — с фронтальной и основной камеры;
  • собирать СМС-сообщения, историю вызовов и информацию из переписок;
  • отправлять СМС-сообщения и блокировать входящие;
  • снимать скриншоты;
  • обходить системные настройки, особенно сетевые и GPS;
  • модифицировать файлы в операционной системы.
Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru