



Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Киберпреступная группировка APT36, которую также называют «Transparent Tribe», теперь использует как минимум три Android-приложения, замаскированные под YouTube. Задача этого софта — заразить смартфоны жертв трояном CapraRAT.

Как только вредонос проникает на устройство, он начинает собирать данные, записывать аудио и видео. Другими словами, функциональность полностью попадает под определение шпионского софта.

APT36 принято связывать с Пакистаном, эта группировка часто использует фейковые Android-приложения в качестве приманки. На последнюю кампанию киберпреступников обратили внимание исследователи из SentinelLabs.

Вредоносные APK с копиями YouTube хранятся в сторонних магазинах приложений, обойти защитные механизмы Google Play Store злоумышленникам не удалось.

Чтобы жертва загрузила и установила программу, атакующие, скорее всего, прибегают к методам социальной инженерии. Сами APK уже успели побывать на VirusTotal в апреле, июле и августе 2023 года.

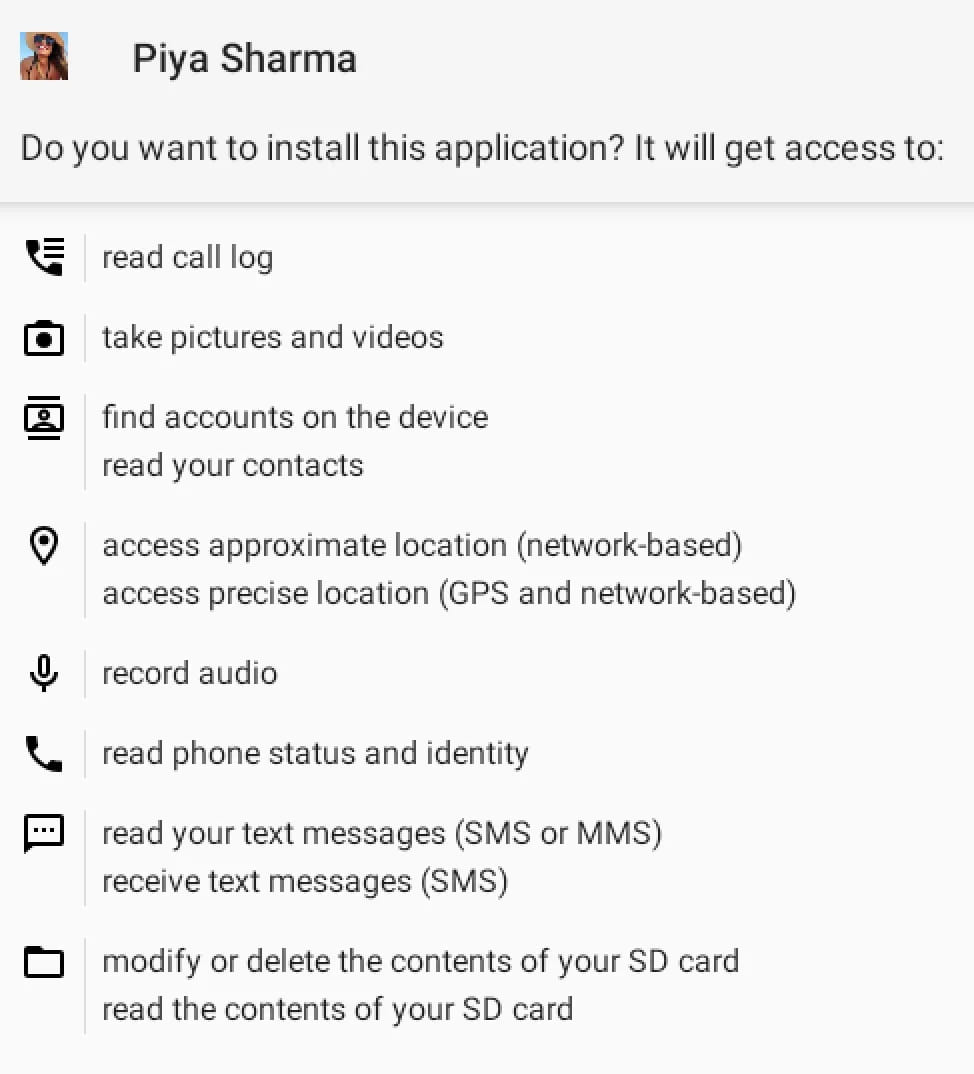
Два загруженных файла назывались «YouTube», ещё один — «Piya Sharma». В процессе инсталляции софт запрашивает много потенциально опасных разрешений, однако подозрения пользователя может нивелировать маскировка под YouTube.


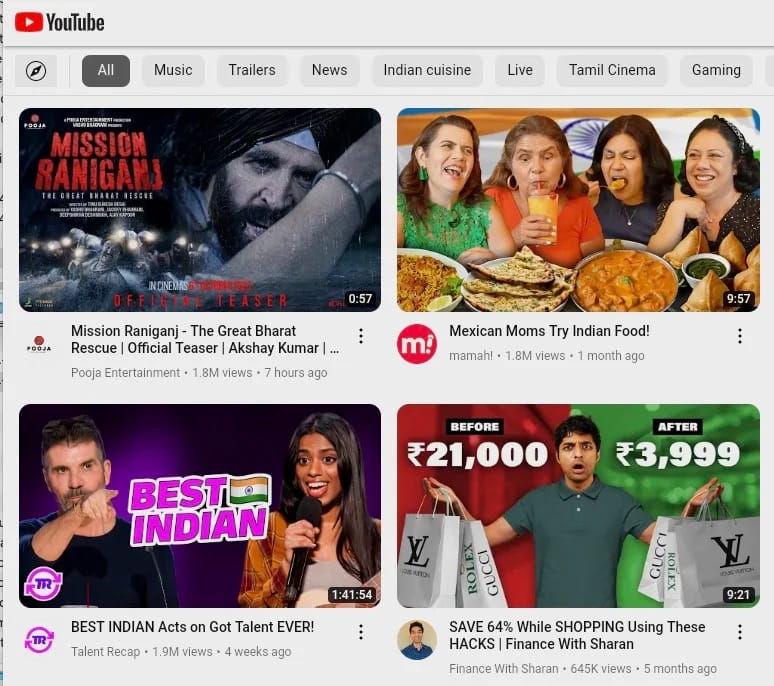
Стоит отметить, что софт действительно изо всех сил старается показать жертве «реальный» YouTube, однако на деле всё происходит через WebView и представляет собой веб-версию хостинга видеозаписей. Кроме того, отсутствует ряд функций, доступных в легитимном YouTube.


На устройстве CapraRAT может выполнять следующие действия:

  • записывать аудио с микрофона, а видео — с фронтальной и основной камеры;
  • собирать СМС-сообщения, историю вызовов и информацию из переписок;
  • отправлять СМС-сообщения и блокировать входящие;
  • снимать скриншоты;
  • обходить системные настройки, особенно сетевые и GPS;
  • модифицировать файлы в операционной системы.
Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru