



Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

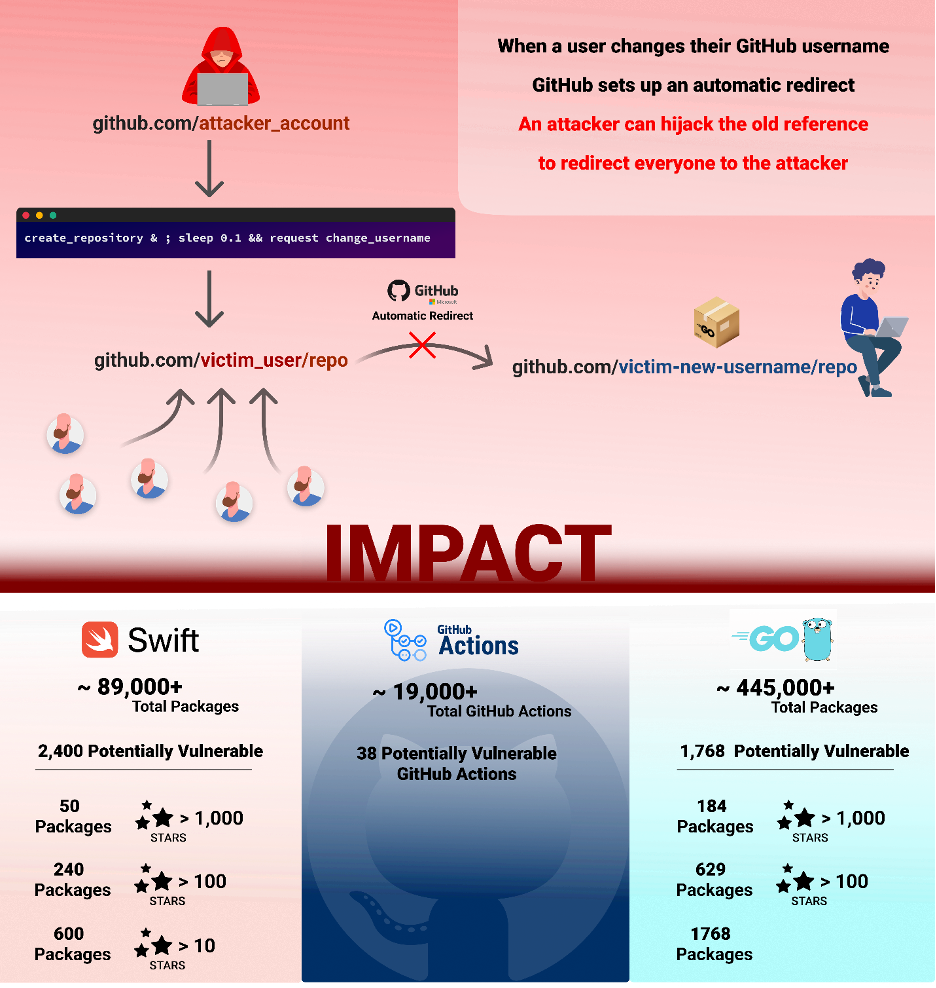
Исследователь из Checkmarx обнаружил новый способ обхода защиты GitHub от злоупотреблений. Найденная им уязвимость позволяет захватить контроль над чужим репозиторием и уже пропатчена.

Согласно блог-записи авторов находки, при выполнении на хостинге операций по созданию репозитория и смене имени пользователя иногда возникает состояние гонки. Подобную ошибку можно использовать для проведения repojacking-атаки.

Во избежание подобных абьюзов на GitHub создали механизм удаления популярных, но устаревших пространств имен (связок имя пользователя / имя репозитория). Эта контрмера пускается в ход, когда на момент переименования аккаунта число клонов opensource-проекта перевалило за сотню.

Новая уязвимость позволяет обойти эту защиту. Разработанный экспертами PoC-эксплойт выполняется следующим образом:

  1. Владелец пространства имен victim_user/repo запускает процедуру смены имени пользователя.
  2. Связка victim_user/repo сбрасывается как устаревшая.
  3. Злоумышленник с юзернеймом attacker_user практически одновременно создает репозиторий с именем repo и меняет attacker_user на victim_user.

На последнем этапе используются API-запрос на создание репозитория и перехват запроса на смену имени пользователя.

По данным Checkmarx, выявленная уязвимость ставит под удар более 4000 пакетов кода на Go, PHP и Swift, а также GitHub Actions. Сотни затронутых проектов собрали как минимум по 1000 звезд.

Сообщение о новой проблеме было выслано оператору GitHub 1 марта. К началу текущего месяца возможность обхода защиты была закрыта.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru