



Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

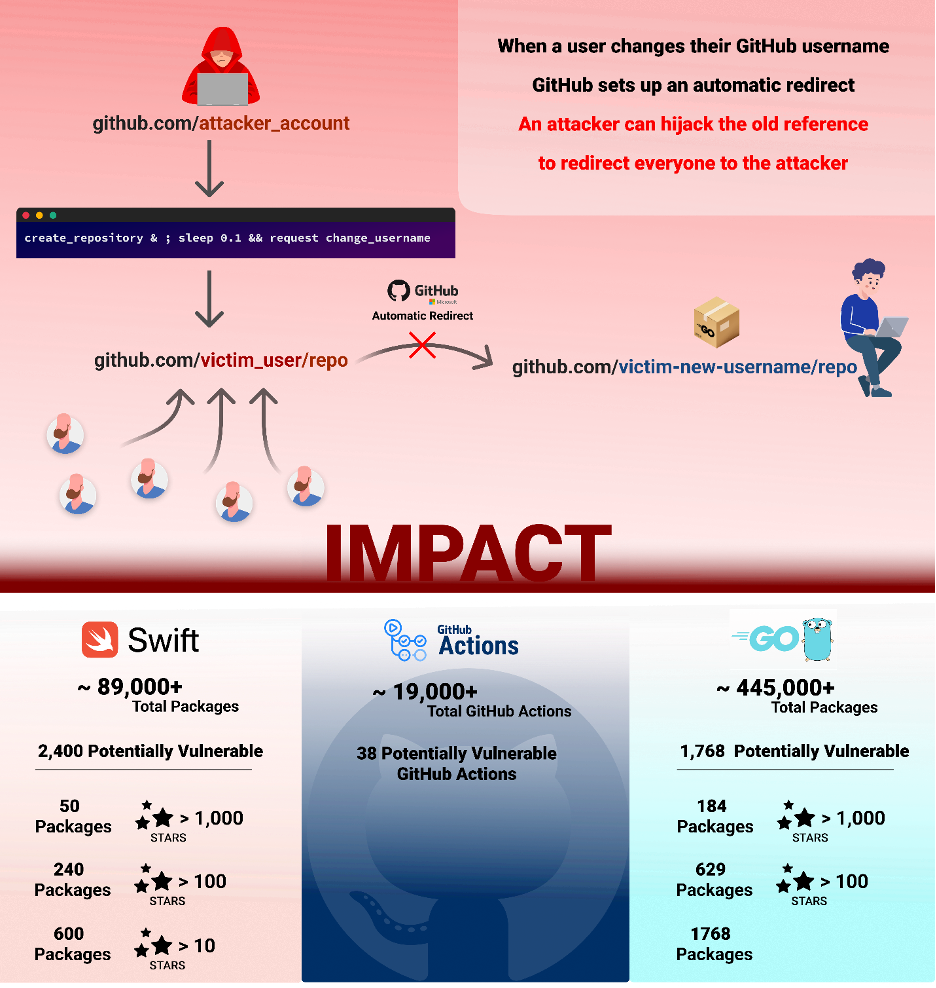
Исследователь из Checkmarx обнаружил новый способ обхода защиты GitHub от злоупотреблений. Найденная им уязвимость позволяет захватить контроль над чужим репозиторием и уже пропатчена.

Согласно блог-записи авторов находки, при выполнении на хостинге операций по созданию репозитория и смене имени пользователя иногда возникает состояние гонки. Подобную ошибку можно использовать для проведения repojacking-атаки.

Во избежание подобных абьюзов на GitHub создали механизм удаления популярных, но устаревших пространств имен (связок имя пользователя / имя репозитория). Эта контрмера пускается в ход, когда на момент переименования аккаунта число клонов opensource-проекта перевалило за сотню.

Новая уязвимость позволяет обойти эту защиту. Разработанный экспертами PoC-эксплойт выполняется следующим образом:

  1. Владелец пространства имен victim_user/repo запускает процедуру смены имени пользователя.
  2. Связка victim_user/repo сбрасывается как устаревшая.
  3. Злоумышленник с юзернеймом attacker_user практически одновременно создает репозиторий с именем repo и меняет attacker_user на victim_user.

На последнем этапе используются API-запрос на создание репозитория и перехват запроса на смену имени пользователя.

По данным Checkmarx, выявленная уязвимость ставит под удар более 4000 пакетов кода на Go, PHP и Swift, а также GitHub Actions. Сотни затронутых проектов собрали как минимум по 1000 звезд.

Сообщение о новой проблеме было выслано оператору GitHub 1 марта. К началу текущего месяца возможность обхода защиты была закрыта.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru