



Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Эксперты «Лаборатории Касперского» выявили вредоносную кампанию, нацеленную на засев бэкдора в системы Linux. Заражение происходит при попытке скачать софт с сайта Free Download Manager, что может говорить об атаке на цепочку поставок.

По данным Kaspersky, киберкампания с использованием троянизированной версии менеджера загрузок стартовала более трех лет назад и в настоящее время неактивна. В ходе исследования были обнаружены образцы зловреда, датированные 2013 годом; атаки зафиксированы в Бразилии, Китае, Саудовской Аравии и России.

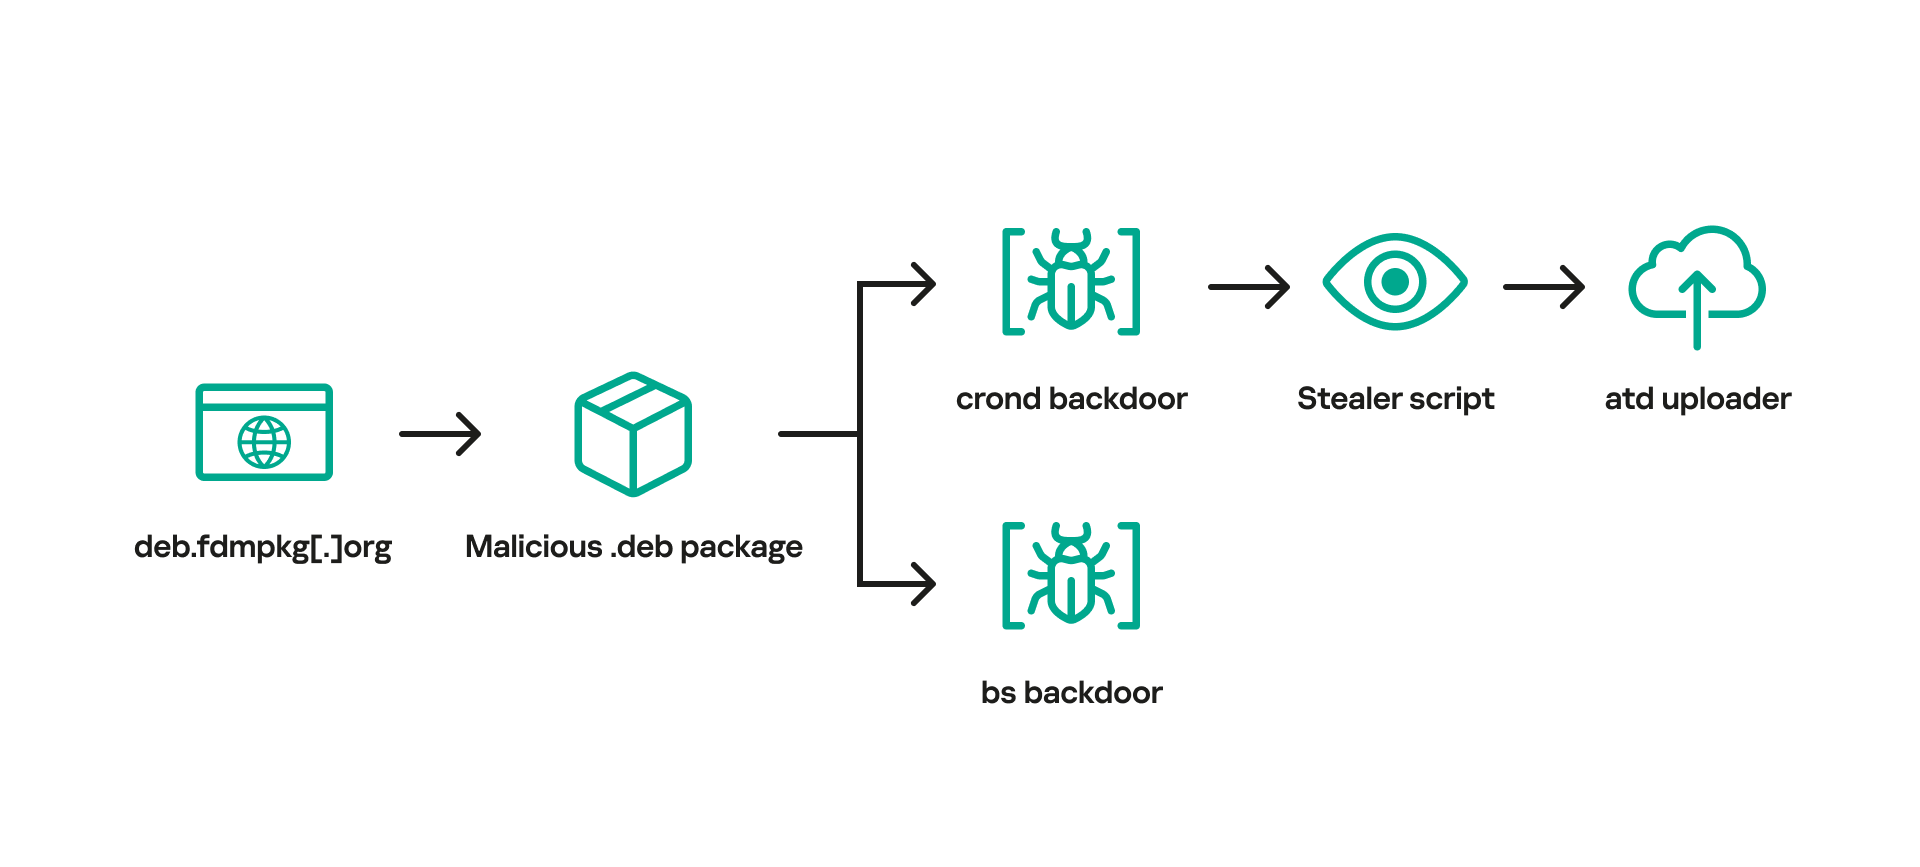
В ходе исследования было установлено, что вредоносный пакет отдается с ресурса, имитирующего Debian-репозиторий бесплатного менеджера загрузок. Для перенаправления на официальном сайте Free Download Manager был создан редирект. Примечательно, что на фейковый ресурс отправлялись далеко не все желающие скачать полезную программу для Linux; не исключено, что визитеров различали по цифровым отпечаткам.

Раздававшийся с легитимного сайта зловред представляет собой инструмент удаленного доступа, создающий обратный шелл для облегчения кражи информации. Загружаемый оператором bash-стилер собирает системные данные, историю браузера, сохранённые пароли, данные криптокошельков и даже учетки облачных сервисов, таких как AWS и Google Cloud.


Для доступа к API Linux вредонос использует системные вызовы (с помощью dietlibc). После запуска он ищет C2-сервер, запрашивая специально созданный поддомен fdmpkg[.]org.

«Ситуация с Free Download Manager демонстрирует, что кибератаки на Linux могут долго оставаться необнаруженными, — комментирует эксперт Kaspersky Леонид Безвершенко. — Чтобы этого избежать, нужно обязательно заботиться об эффективных мерах безопасности для компьютеров и серверов, работающих на этой операционной системе».

Для защиты от атак на Linux-устройства организациям рекомендуется использовать специализированные решения:

  • продукты, способные обеспечить безопасность конечных точек с помощью поведенческого анализа и мониторинга аномалий;
  • спецрешения для встроенных систем;
  • системы управления киберрисками, выполняющие мониторинг теневых ресурсов для оперативного выявления угроз.
Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru