



Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Новая вредоносная программа MetaStealer, предназначенная для кражи информации жертвы, атакует пользователей macOS. Таким образом, семейство «яблочных» инфостилеров пополнилось ещё одним экземпляром.

О MetaStealer рассказал исследователь из SentinelOne Фил Стоукс. В отчёте специалист пишет следующее:

«Операторы вредоноса выдают себя за клиентов и используют методы социальной инженерии, пытаясь заставить жертву запустить злонамеренный пейлоад».

Сам MetaStealer распространяется в виде образа диска DMG (Apple Disk Image). Представляясь заказчиками дизайна, злоумышленники отправляют организациям защищённый паролем ZIP-архив, в котором и лежит DMG-файл.

Специалисты также отметили попытки маскировки под файлы Adobe или установщики Photoshop. Собранная информация позволила заключить, что MetaStealer начал действовать в реальных кибератаках с марта 2023 года.

Самый свежий семпл вредоноса, загруженный на VirusTotal, датируется 27 августа 2023-го. Атакуются преимущественно бизнес-пользователи, что само по себе довольно необычное явление для macOS-малвари.

Основной компонент MetaStealer представляет собой обфусцированный исполняемый файл на Go и обладает функциональными возможностями, позволяющими собирать данные из связки iCloud Keychain, сохранённые пароли и файлы с атакованных компьютеров.

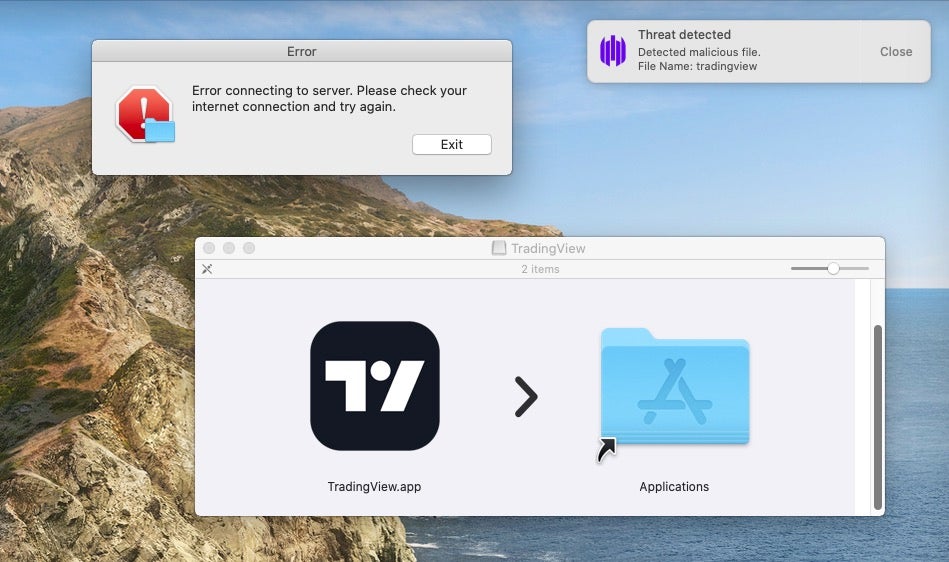
По словам экспертов SentinelOne, ряд вариантов MetaStealer пытались выдать себя за TradingView. Эту же тактику использовал вредонос Atomic Stealer.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru