



Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

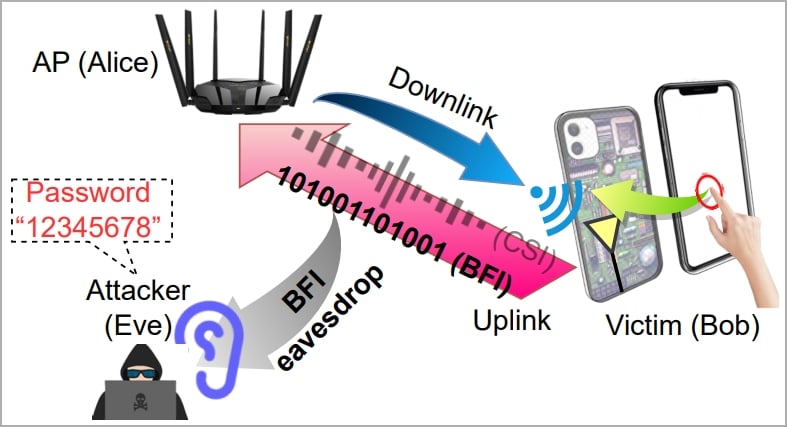
Новый вектор атаки под названием «WiKI-Eve» позволяет перехватить передачу данных в виде простого текста со смартфонов, подключённых к современным роутерам Wi-Fi, и вычислить отдельные нажатия клавиш с точностью до 90%. Другими словами, условный злоумышленник может вытащить пароли владельца девайса.

Новый вектор использует функцию BFI (beamforming feedback information), которая появилась в 2013 году с выходом Wi-Fi 5 (802.11ac). BFI позволяет устройствам отправлять маршрутизаторам информацию о своём местоположении.

Эта функциональность полезна в том смысле, что с её помощью роутер может более точно направлять сигнал. Тем не менее у BFI есть проблема: обмен информацией происходит в виде простого текста, а это значит, что условный атакующий может перехватить и прочитать её.


На эту уязвимость указали (PDF) китайские и сингапурские исследователи. Изначально команда специалистов тестировала возможность извлечения «секретов» из процесса передачи данных, но в итоге выяснилось, что брешь позволяет выявить нажатия клавиш с точностью до 90% и расшифровать шестизначные пароли с точностью до 85%. При этом сложные комбинации можно получить в 66% случаев.

Казалось бы, WiKI-Eve работает только с числовыми паролями, однако не стоит недооценивать опасность этого вектора. Взять хотя бы результаты исследования NordPass: в 16 из 20 самых распространённых паролей используются только цифры.

Принцип атаки WiKI-Eve заключается в перехвате сигналов Wi-Fi в процессе ввода пароля. Другими словами, злоумышленник должен дождаться момента, когда жертва будет активно использовать смартфон и запускать конкретное приложение.


Атакующему также нужен будет идентификатор девайса жертвы в сети (например, MAC-адрес). В основной фазе злоумышленник должен захватить временной ряд BFI жертвы в процессе ввода пароля. Для этого может использоваться инструмент вроде Wireshark.

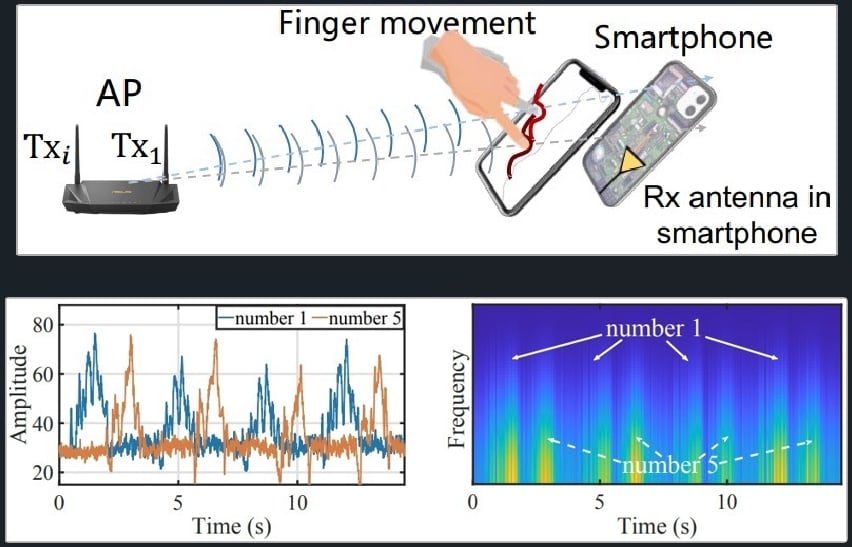
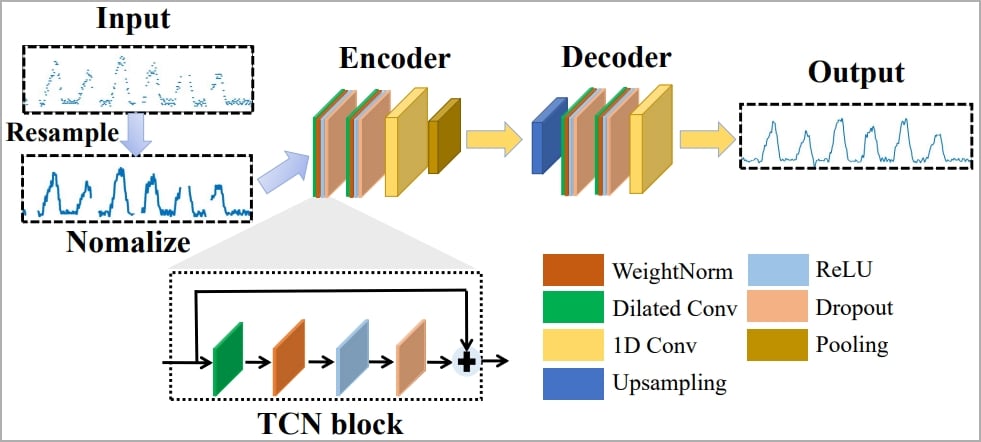
Каждый раз, когда пользователь нажимает для ввода клавишу, это влияет на антенны Wi-Fi, вызывая генерацию определённого сигнала. Поскольку записанный временной ряд BFI может размыть границы между нажатиями клавиш, исследователи разработали алгоритм для парсинга и восстановления данных.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru