



В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

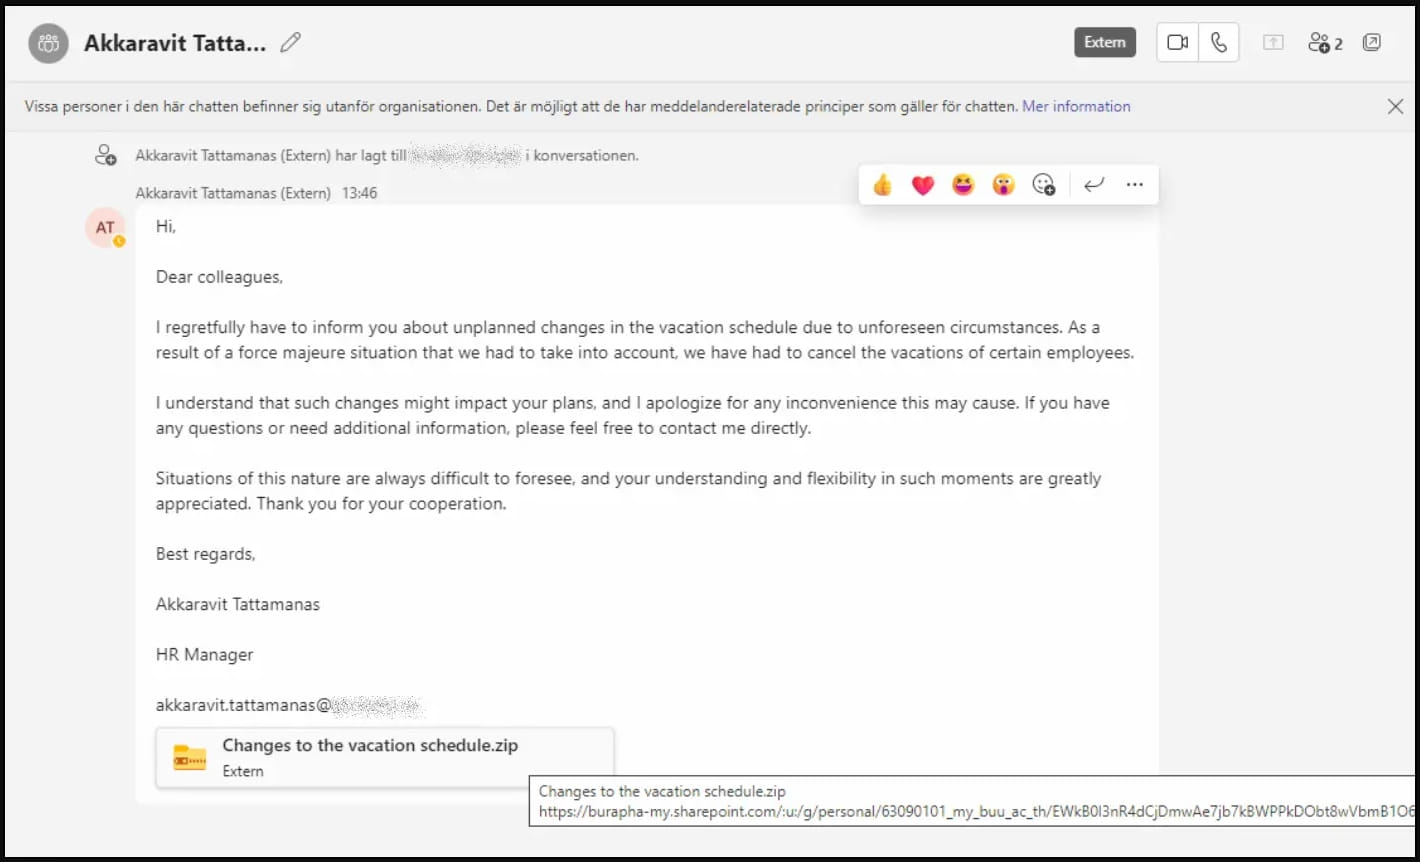
Поддельные чат-сообщения HR рассылаются с двух внешних скомпрометированных аккаунтов Office 365. При переходе по ссылке на компьютер с удаленного хоста SharePoint загружается зловред DarkGate Loader.

По данным Truesec, взломщики получили доступ к аккаунтам-отправителям с помощью вредоносной программы, а затем выставили учётные данные на продажу в даркнете. Киберкомпания в Microsoft Teams с их участием была выявлена в конце августа.

Фейки, распространяемые от имени HR-отдела, призывают ознакомиться с изменениями в графике отпусков, заглянув в привязанный ссылкой архивный файл. (Похожий шаблон использовался пару месяцев назад для фишинга.)


Анализ показал, что вредоносное ZIP-вложение содержит LNK-файл, замаскированный под документ PDF. Цепочку заражения запускает VBScript, для сокрытия процесса загрузки используется инструмент командной строки Windows cURL.

Вредоносный код спрятан в середине файла сценария и начинается с магических байтов, которые, по словам аналитиков, ассоциируются со скриптом AutoIT. При исполнении сценария вначале проводится проверка целевой системы на наличие антивируса Sophos; при отрицательном результате происходит деобфускация дополнительного кода и запуск шелл-кода. Последний, используя конструктор stack (чтобы затруднить анализ), создает экзешник DarkGate и загружает его в память.

Модульный загрузчик DarkGate, также известный как MehCrypter, активен в интернете с 2017 года. Вредонос умеет загружать криптомайнеры и более опасный пейлоад, прятать его от антивирусов нескольких производителей, а также обеспечивать удаленный доступ hVNC и обратный шелл.

Активность DarkGate пока невысока: его использует лишь одна кибергруппа, да и то точечно. Однако в минувшем августе зловреда начали рекламировать на подпольных форумах как MaaS (Malware-as-a-Service, зловред как услуга), и ожидается, что присутствие загрузчика в Сети повысится.

Для распространения DarkGate могут использоваться торренты, вредоносная реклама, имейл-рассылки наподобие Emotet. Текущая кампания в Microsoft Teams — нововведение. Сервис не позволяет сторонним пользователям отправлять сообщения в чаты компаний-подписчиков. Правда, эти ограничения, как недавно выяснилось, можно обойти.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru