



В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

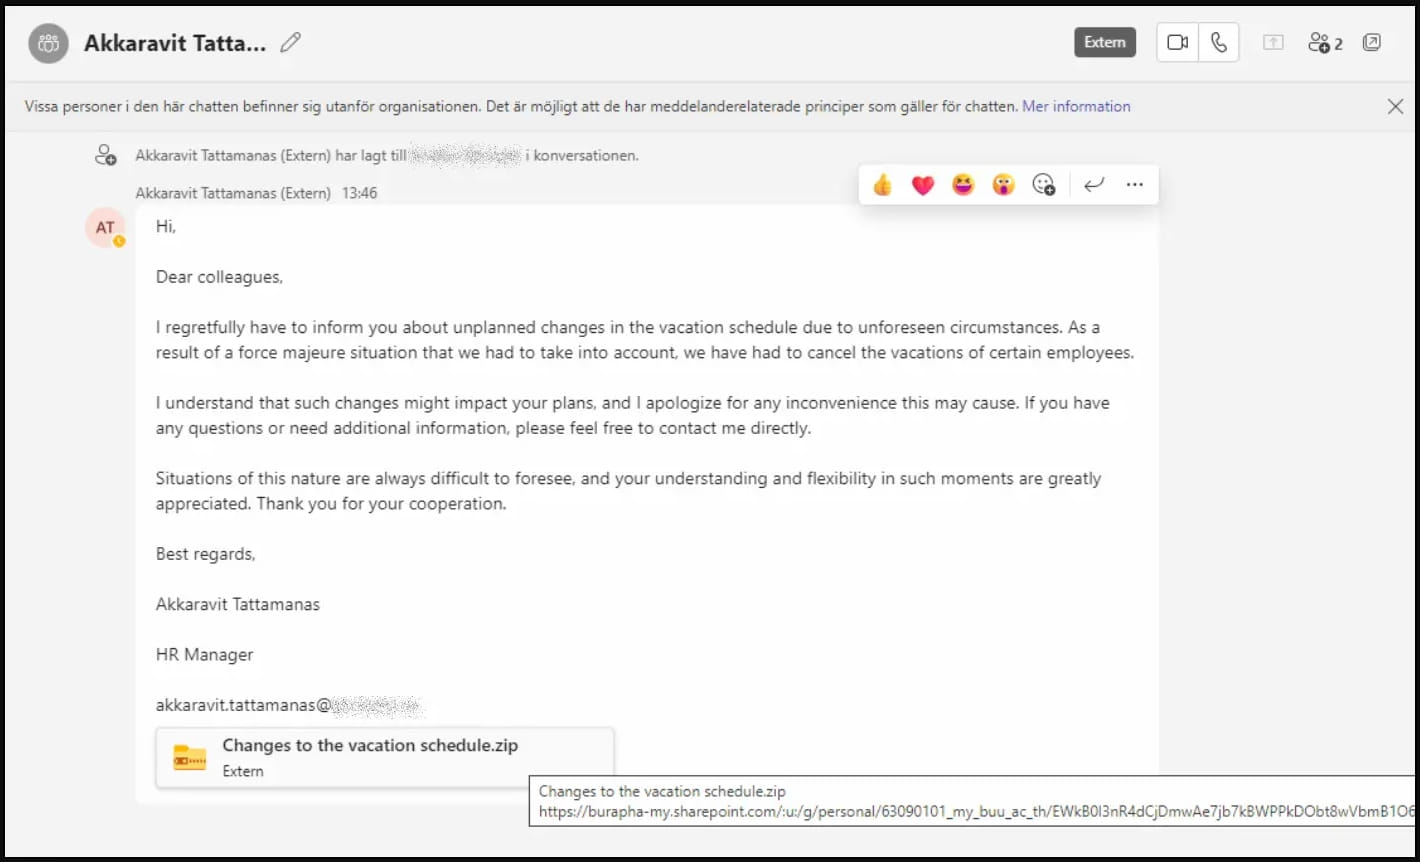
Поддельные чат-сообщения HR рассылаются с двух внешних скомпрометированных аккаунтов Office 365. При переходе по ссылке на компьютер с удаленного хоста SharePoint загружается зловред DarkGate Loader.

По данным Truesec, взломщики получили доступ к аккаунтам-отправителям с помощью вредоносной программы, а затем выставили учётные данные на продажу в даркнете. Киберкомпания в Microsoft Teams с их участием была выявлена в конце августа.

Фейки, распространяемые от имени HR-отдела, призывают ознакомиться с изменениями в графике отпусков, заглянув в привязанный ссылкой архивный файл. (Похожий шаблон использовался пару месяцев назад для фишинга.)


Анализ показал, что вредоносное ZIP-вложение содержит LNK-файл, замаскированный под документ PDF. Цепочку заражения запускает VBScript, для сокрытия процесса загрузки используется инструмент командной строки Windows cURL.

Вредоносный код спрятан в середине файла сценария и начинается с магических байтов, которые, по словам аналитиков, ассоциируются со скриптом AutoIT. При исполнении сценария вначале проводится проверка целевой системы на наличие антивируса Sophos; при отрицательном результате происходит деобфускация дополнительного кода и запуск шелл-кода. Последний, используя конструктор stack (чтобы затруднить анализ), создает экзешник DarkGate и загружает его в память.

Модульный загрузчик DarkGate, также известный как MehCrypter, активен в интернете с 2017 года. Вредонос умеет загружать криптомайнеры и более опасный пейлоад, прятать его от антивирусов нескольких производителей, а также обеспечивать удаленный доступ hVNC и обратный шелл.

Активность DarkGate пока невысока: его использует лишь одна кибергруппа, да и то точечно. Однако в минувшем августе зловреда начали рекламировать на подпольных форумах как MaaS (Malware-as-a-Service, зловред как услуга), и ожидается, что присутствие загрузчика в Сети повысится.

Для распространения DarkGate могут использоваться торренты, вредоносная реклама, имейл-рассылки наподобие Emotet. Текущая кампания в Microsoft Teams — нововведение. Сервис не позволяет сторонним пользователям отправлять сообщения в чаты компаний-подписчиков. Правда, эти ограничения, как недавно выяснилось, можно обойти.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru