



В Google Play пробрался шпионский двойник Telegram

В Google Play пробрался шпионский двойник Telegram

В Google Play пробрался шпионский двойник Telegram

Злоумышленники нашли способ протащить в магазин Google полноценного шпиона. Проведенный в «Лаборатории Касперского» анализ модификации Telegram показал, что программа ворует переписку, личные данные и контакты пользователя.

Разработчик, выложивший несколько однотипных Android-клиентов, позиционирует их как самые быстрые, отмечая, что они используют распределенную сеть ЦОД, расположенных по всему миру. Все найденные в Google Play моды сопровождены описанием на китайском (традиционном и упрощенном) или уйгурском языке.

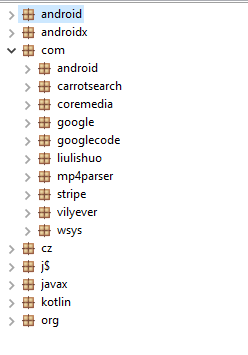
При запуске такое приложение, по словам экспертов, ничем не отличается от оригинала. Код, на первый взгляд, изменен незначительно; набор пакетов включает нетипичный com.wsys.


Подвох раскрыл список функций, вызывающих эту библиотеку: как оказалось, этот код стремится получить доступ к контактам пользователя. С помощью com.wsys происходит также сбор информации о пользователе (имя, ID, номер телефона). После этого приложение подключается к командному серверу.

В код обработки входящих сообщений добавлен вызов метода uploadTextMessageToService, который при получении сообщений собирает содержимое, название и ID чата / канала, имена и ID отправителей. Информация шифруется и помещается во временный файл tgsync.s3, а затем отправляется на C2-сервер.

В код обработки контактов злоумышленники добавили вызов метода uploadFriendData для сбора и эксфильтрации имен, ников, ID и номеров телефона. Изменение этих данных вредонос отслеживает и ставит в известность своего оператора.

Аналитики уже сообщили в Google о злоупотреблении; некоторые вредоносные клоны Telegram все еще доступны.

Из-за большой популярности Telegram подобные фейки нередки, однако они чаще воруют крипту или принудительно показывают рекламу. Владельцам Android-гаджетов советуют с осторожностью относиться к сторонним модификациям мессенджеров, даже если они опубликованы в официальном магазине Google.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru