



Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

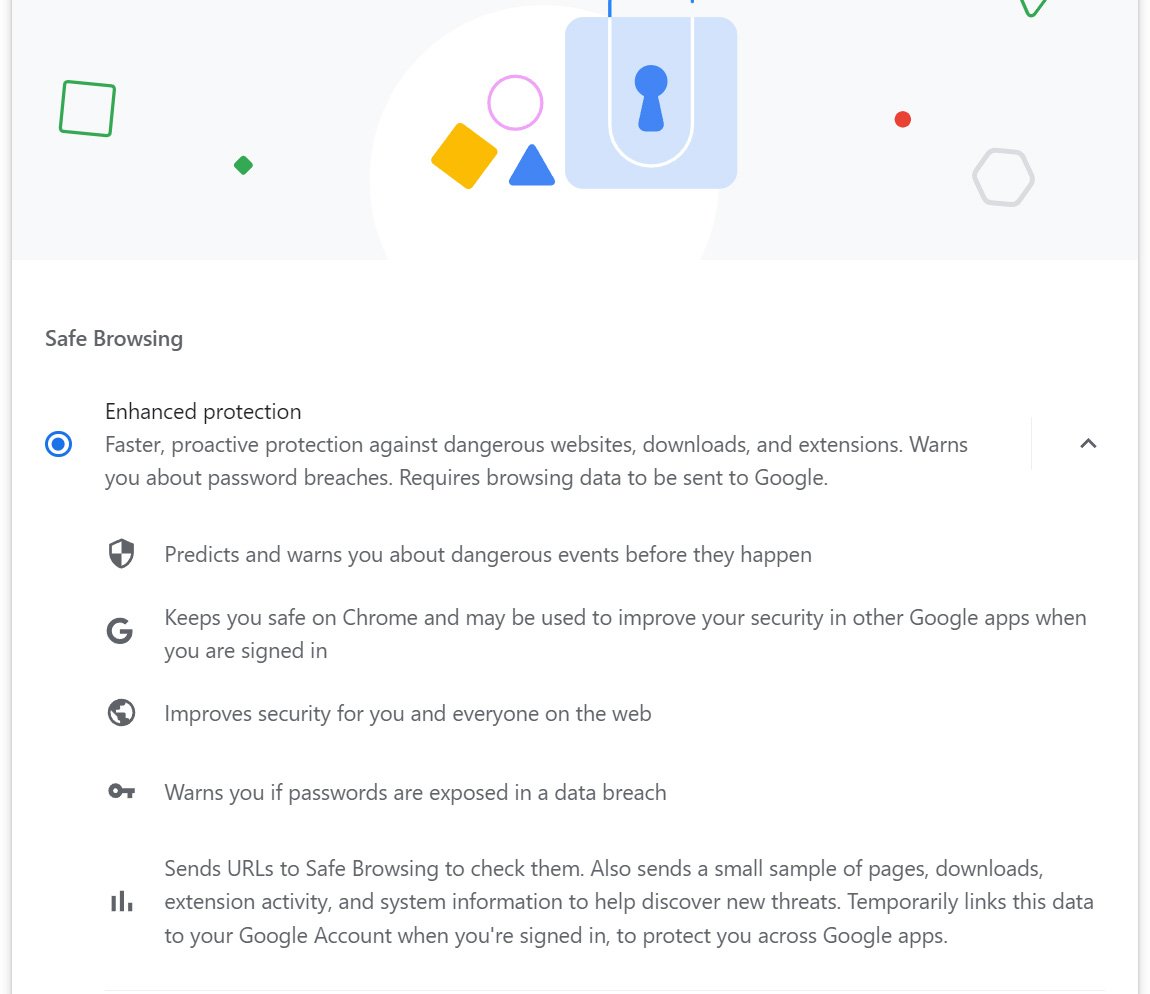
Google решила «отправить на пенсию» функцию безопасного просмотра в Google Chrome (Safe Browsing) и теперь переводит всех пользователей на Enhanced Safe Browsing. В ближайшие недели всем любителям этого браузера станет доступна защита от фишинга в режиме реального времени.

Интересно, что изначальная функциональность Safe Browsing использовалась в Google Chrome с 2007 года. Её задача — защищать веб-сёрферов от вредоносных сайтов и фишинговых страниц.

При работе в интернете Safe Browsing проверяет каждый домен, который вы посещаете и сравнивает его с локальным списком вредоносных URL. Если обнаруживается совпадение, ресурс блокируется.


Само собой, если список пополняется недостаточно оперативно, он не защитит вас от новых фишинговых или вредоносных сайтов. Именно поэтому Google усовершенствовала этот механизм, представив Enhanced Safe Browsing в 2020 году.

Особенность Enhanced Safe Browsing в том, что теперь домены сопоставляются с облачной базой данных Google в режиме реального времени.


Наверняка будут и те, кому не понравятся нюансы Enhanced Safe Browsing. Например, тот факт, что все посещаемые URL теперь будут отправляться Google и, более того, функция будет посылать туда же образец страницы, чтобы обнаружить новые угрозы.

Тем не менее в блоге Google появилась информация об апгрейде Safe Browsing для всех пользователей Chrome. Нововведение обещают реализовать в ближайшие недели.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru