



Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Стало известно о новой крупной утечке: данные клиентов «МТС Банка» якобы попали в руки третьих лиц. Об этом заявил источник, ранее сливавший «Литрес», «СберЛогистику», а также ещё ряд сервисов и проектов.

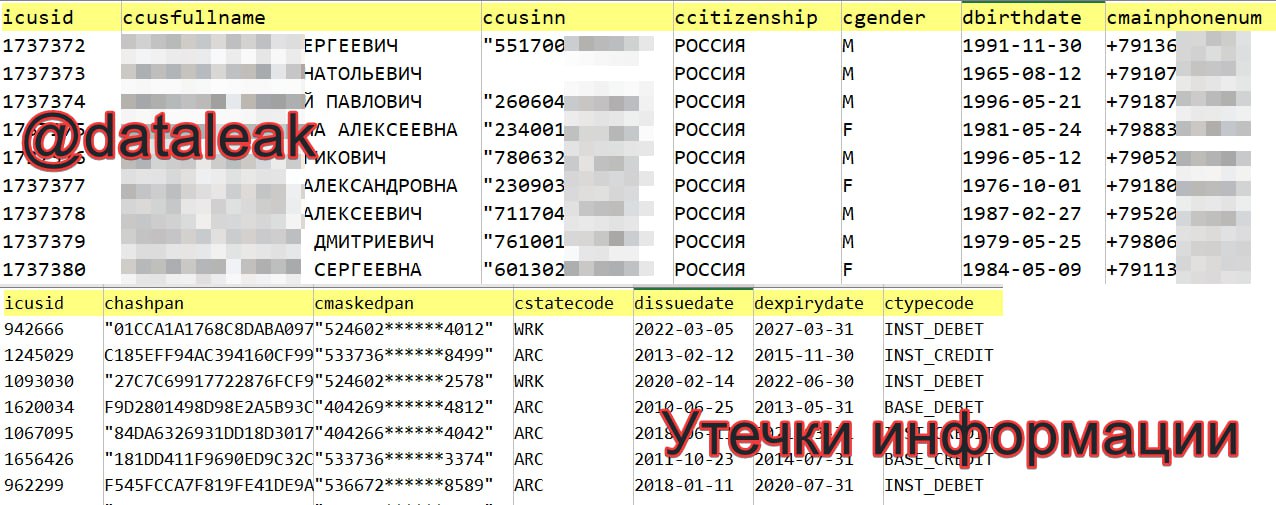
Как пишет телеграм-канал «Утечки информации», в общий доступ выложили в общей сложности три текстовых файла. Первый файл содержит миллион строк, среди которых можно найти следующие сведения:

  • Полные имена;
  • Телефонные номера;
  • Даты рождения;
  • Пол;
  • ИНН;
  • Гражданство.

В другом файле исследователи насчитали ещё больше — 3 095 392 строки, где присутствуют:

  • Первые шесть и последние четыре цифры номеров банковских карт;
  • Даты выпуска и сроки истечения действия карт;
  • Тип карты.

Последний файл состоит из 1,8 млн уникальных номеров телефонов, 50 тыс. уникальных имейлов и идентификаторов.


Ранее этот же источник сообщал об утечке данных сотен тысяч клиентов СберЛогистики и сливе информации читателей с сайта «Литрес».

Представители «МТС Банка» опубликовали комментарий в отношении киберинцидента:

«Представленная в базе информация не позволяет злоумышленникам совершать финансовые операции от лица клиентов банков, их счета вне опасности.

Проверка базы, опубликованной хакерами, показала, что в ней содержатся персональные данные граждан и маскированные номера банковских карт, выпущенных различными российскими банками. Маскирование представляет собой меру защиты, в рамках которой номер банковской карты виден лишь частично.

Наличие в базе карт различных эмитентов указывает на то, что утечка произошла не в каком-либо конкретном банке, а, предположительно, у ретейл-компании либо поставщика цифровых сервисов, которые хранят и обрабатывают платежные данные пользователей именно в таком виде.

Инфраструктура МТС Банка не подвергалась атакам, данные пользователей вне опасности».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru