



Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Стало известно о новой крупной утечке: данные клиентов «МТС Банка» якобы попали в руки третьих лиц. Об этом заявил источник, ранее сливавший «Литрес», «СберЛогистику», а также ещё ряд сервисов и проектов.

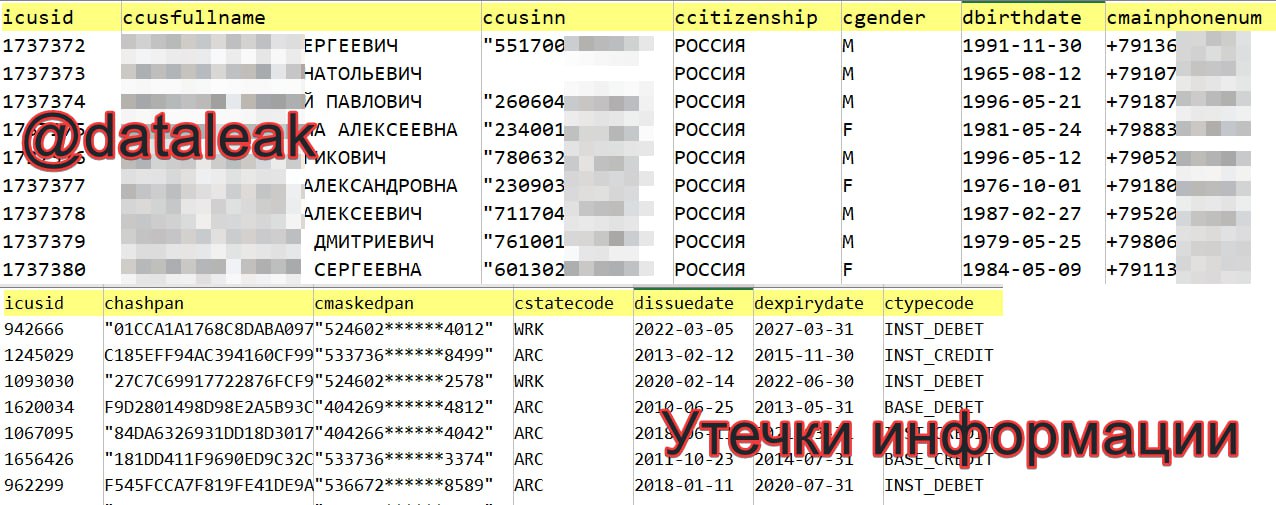
Как пишет телеграм-канал «Утечки информации», в общий доступ выложили в общей сложности три текстовых файла. Первый файл содержит миллион строк, среди которых можно найти следующие сведения:

  • Полные имена;
  • Телефонные номера;
  • Даты рождения;
  • Пол;
  • ИНН;
  • Гражданство.

В другом файле исследователи насчитали ещё больше — 3 095 392 строки, где присутствуют:

  • Первые шесть и последние четыре цифры номеров банковских карт;
  • Даты выпуска и сроки истечения действия карт;
  • Тип карты.

Последний файл состоит из 1,8 млн уникальных номеров телефонов, 50 тыс. уникальных имейлов и идентификаторов.


Ранее этот же источник сообщал об утечке данных сотен тысяч клиентов СберЛогистики и сливе информации читателей с сайта «Литрес».

Представители «МТС Банка» опубликовали комментарий в отношении киберинцидента:

«Представленная в базе информация не позволяет злоумышленникам совершать финансовые операции от лица клиентов банков, их счета вне опасности.

Проверка базы, опубликованной хакерами, показала, что в ней содержатся персональные данные граждан и маскированные номера банковских карт, выпущенных различными российскими банками. Маскирование представляет собой меру защиты, в рамках которой номер банковской карты виден лишь частично.

Наличие в базе карт различных эмитентов указывает на то, что утечка произошла не в каком-либо конкретном банке, а, предположительно, у ретейл-компании либо поставщика цифровых сервисов, которые хранят и обрабатывают платежные данные пользователей именно в таком виде.

Инфраструктура МТС Банка не подвергалась атакам, данные пользователей вне опасности».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru