



Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Нидерландская компания NXP Semiconductors, поставляющая полупроводниковые компоненты, призналась, что неизвестные киберпреступники взломали системы и выкрали персональные данные клиентов.

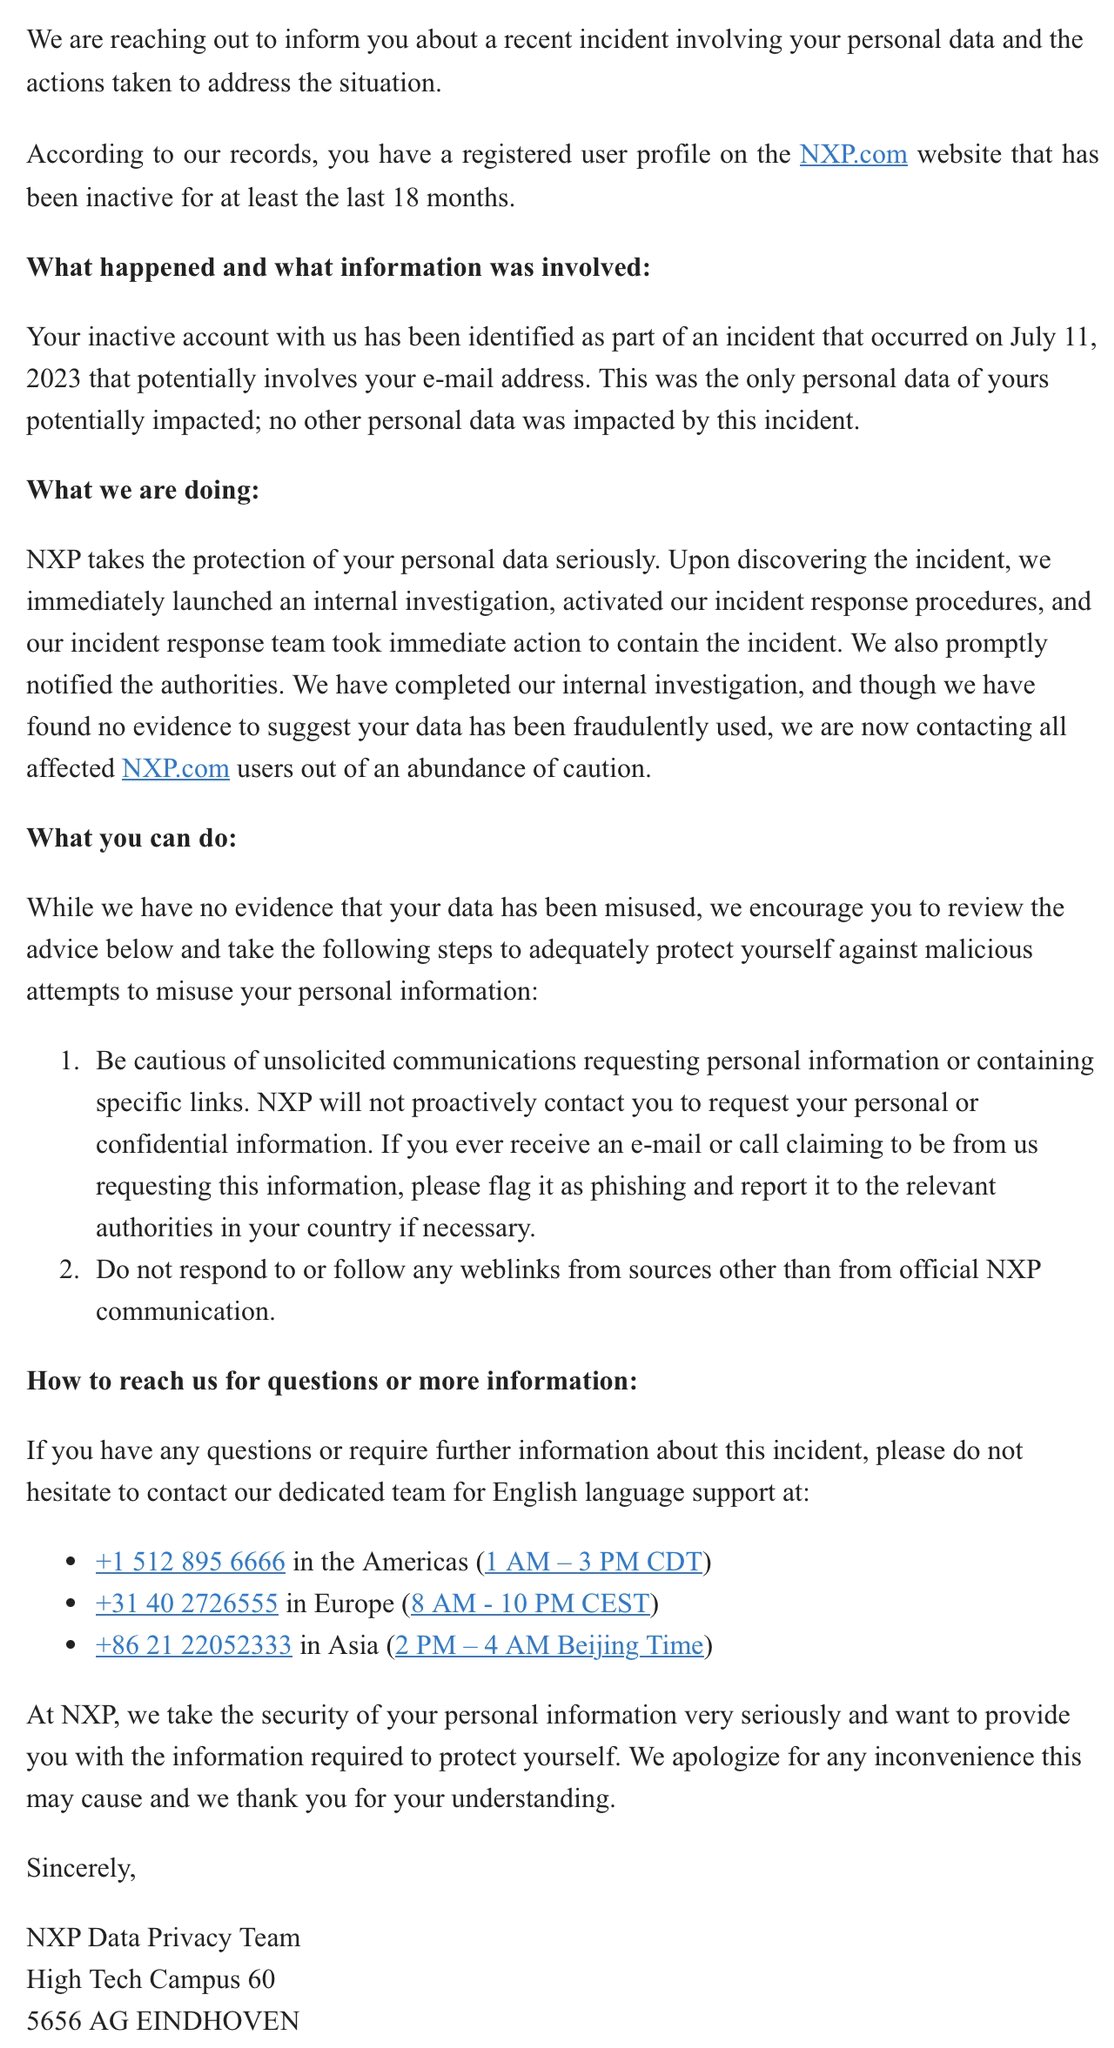
Соответствующую информацию NXP разослала затронутым клиентам в отдельных письмах. Кстати, первым внимание на утечку и взлом обратил внимание владелец сервиса Have I Been Pwned Трой Хант.

Хант опубликовал свои наблюдения в соцсети X (бывшая Twitter), продемонстрировав копию письма, предназначавшегося клиентам нидерландской компании.


Затронутые утечкой пользователи, судя по всему, являются владельцами онлайн-аккаунтов NXP, у которых есть доступ к техническому контенту и взаимодействию с сообществом.

«NXP защищает вашу учётную запись с помощью дополнительных слоёв безопасности вроде двухфакторной аутентификации (2FA)», — указано на странице, посвящённой аккаунтам в системе NXP.

В беседе с изданием TechCrunch представитель компании Андреа Лемпарт отказался назвать точное число затронутых клиентов, однако подтвердил, что системы взломали «неустановленные лица».

Злоумышленникам, по словам Лемпарта, удалось утащить «основную персональную информацию»:

  • полные имена,
  • адреса электронной почты,
  • почтовые адреса,
  • корпоративные телефонные номера,
  • личные номера телефонов,
  • наименования компаний,
  • должности.

В NXP также не стали вдаваться в подробности и причины утечки. Известно, что киберинцидент произошёл 11 июля, а спустя три дня об этом узнала сама компания.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru